Un bâtiment flambant neuf, des serveurs alignés, des voyants qui clignotent derrière des baies vitrées. À l’inauguration d’un centre de données, les autorités annoncent souvent une nouvelle étape de la souveraineté numérique. Pourtant, une question demeure : que se passe-t-il si l’État ne peut plus mettre à jour ses équipements, renouveler ses licences, administrer sa plateforme ou accéder à la puissance de calcul dont elle dépend ?
Le 29 octobre 2026, une enquête du New York Times consacrée à des soupçons de renseignement autour du dirigeant de Nvidia rappelle que les technologies numériques ne sont pas seulement des produits commerciaux. Elles sont devenues des actifs autour desquels se croisent les intérêts des États, des fabricants, des fournisseurs de cloud et des intermédiaires. [1]
Pour l’Afrique, l’enjeu n’est pas de choisir une puissance contre une autre. Il est de comprendre comment protéger les missions essentielles de l’État dans un environnement où les composants, les logiciels, l’énergie, les compétences et les relations contractuelles forment une chaîne d’interdépendances.
« La souveraineté ne se mesure pas uniquement à l’endroit où se trouve un serveur. Elle se mesure à la capacité de décider, de contrôler et de continuer à fonctionner lorsque les dépendances deviennent des contraintes. »
Une enquête évoque un renseignement humain présumé autour de Nvidia ; pas une cyberintrusion démontrée.
Qui maîtrise le matériel, le firmware, les accès, les API, les clés et les ressources de calcul ?
Faire de la souveraineté une capacité opérationnelle vérifiable, et non un slogan d’acquisition.
01 — L’affaire
Nvidia : ce que révèle réellement l’enquête
Selon l’enquête du New York Times, des services américains auraient surveillé Alice Huang, également appelée Huang Le, une dirigeante liée à Megaspeed, société de centres de données implantée à Singapour. Des sources anonymes informées d’éléments classifiés la présentent comme une personne qui aurait recueilli et transmis des informations au bénéfice de Pékin. Les enquêteurs se seraient aussi intéressés à ses liens professionnels avec Jensen Huang, président-directeur général de Nvidia, ainsi qu’aux soupçons entourant l’accès à des équipements de calcul avancé. [1] [2]
Le journal rapporte que la Maison-Blanche aurait été informée de certains éléments. Nvidia affirme pour sa part que les rencontres de son dirigeant avec les responsables de clients relèvent de la vie commerciale ordinaire et que les clients concernés ne reçoivent ni secrets industriels sensibles ni informations de sécurité nationale. Megaspeed a indiqué prendre les allégations au sérieux et avoir engagé une enquête interne ; la Chine conteste les accusations. [1] [3]
La formulation doit rester rigoureuse. Les sources citées par le journal ne sont pas des décisions de justice rendues publiques. Nous ne savons pas quelles informations précises auraient été communiquées, leur valeur réelle, ni si des secrets industriels auraient été compromis. Aucune des informations publiques évoquées ici n’établit une intrusion informatique dans les systèmes de Nvidia.
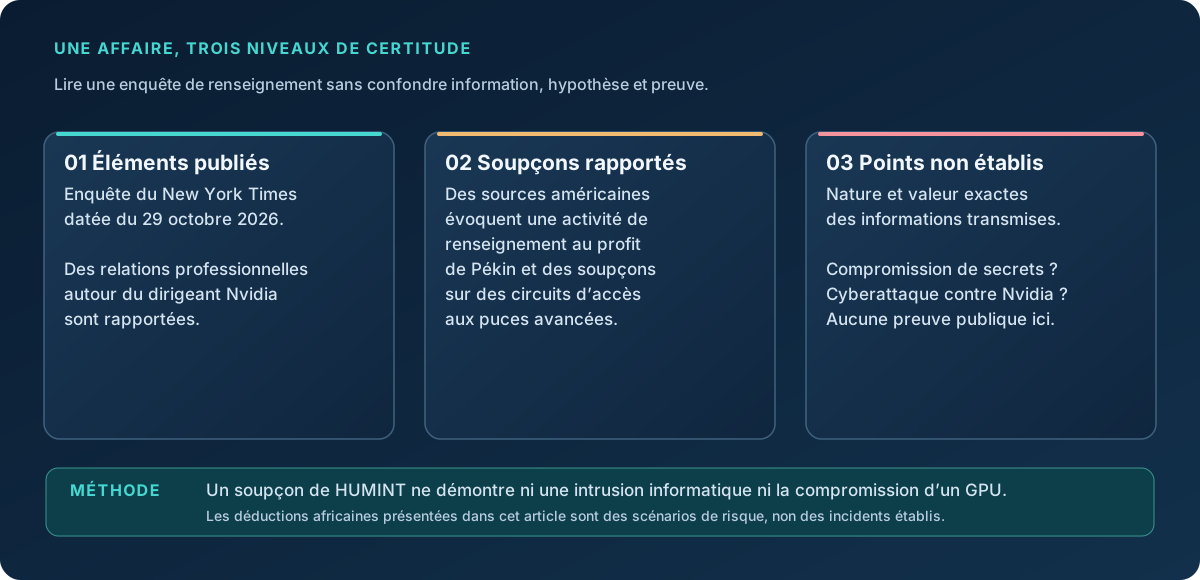
L’enquête met en évidence deux mécanismes qui peuvent se croiser, mais qu’il faut distinguer : le renseignement humain et le contrôle des circuits d’accès à des technologies soumises à restrictions. Cette distinction est importante. Une relation commerciale ne prouve pas une opération de renseignement ; la présence d’un intermédiaire ne démontre pas un détournement de matériel ; et une suspicion d’espionnage ne suffit pas à affirmer qu’un produit contient une porte dérobée.
Cet article utilise l’affaire Nvidia comme point de départ. Les scénarios africains et les architectures décrits ensuite sont des exercices d’analyse de risques. Ils ne constituent pas des accusations contre une entreprise, un État ou un fournisseur déterminé.
02 — Technologie et puissance
Pourquoi les GPU sont devenus des actifs stratégiques
Un processeur graphique, ou Graphics Processing Unit (GPU), réalise efficacement de nombreuses opérations en parallèle. Cette propriété en fait un composant majeur de l’entraînement et de l’inférence de nombreux modèles d’intelligence artificielle. D’autres accélérateurs existent — TPU, NPU ou circuits spécialisés — mais les GPU occupent une place importante dans les écosystèmes de calcul intensif.
Il faut distinguer trois fonctions. L’entraînement consiste à ajuster les paramètres d’un modèle à partir de données. L’inférence correspond à son utilisation pour produire une réponse ou une prédiction. L’orchestration associe les processeurs, la mémoire, les interconnexions, le stockage et les logiciels afin de rendre ces opérations possibles à grande échelle.
La puissance de calcul ne se résume donc pas à une puce. Elle implique de la mémoire rapide, des réseaux internes à haute performance, du stockage, du refroidissement, de l’électricité, une pile logicielle et des compétences d’exploitation. Un fournisseur peut conserver une influence économique ou technique même après la vente physique du matériel, notamment à travers l’écosystème logiciel, le support ou les conditions de mise à jour.
Le matériel n’est qu’une des voies d’accès à la puissance de calcul
Une entreprise peut acheter des accélérateurs et les installer dans son propre centre de données. Elle peut aussi louer des machines virtuelles équipées de GPU, accéder à une plateforme de calcul distante ou consommer un service d’IA via une interface de programmation (API). Ces modèles distribuent différemment le coût, la responsabilité, la visibilité et le contrôle.
Les règles d’exportation dépendent de la technologie, de la destination, de l’utilisateur, de l’usage final et du cadre juridique applicable. Une prestation de calcul à distance ne doit donc pas être assimilée automatiquement à une exportation illicite de matériel. Elle peut toutefois soulever des enjeux distincts d’accès à des capacités soumises à contrôle.
L’enseignement pour l’Afrique est immédiat : même sans acquérir les accélérateurs les plus avancés, un gouvernement peut devenir dépendant d’une puissance de calcul lointaine pour des services publics sensibles. Le risque n’est pas seulement un accès non autorisé. C’est aussi la possibilité d’une rupture d’accès, d’une hausse des coûts ou d’une incompatibilité future.
03 — Comprendre les modes de menace
HUMINT, cyberespionnage et chaîne d’approvisionnement : trois problèmes différents
Le renseignement humain (HUMINT)
Le Human Intelligence concerne la collecte de renseignements à partir de sources humaines. Des rencontres professionnelles, conférences, négociations ou événements peuvent permettre de recueillir des informations stratégiques. Cela ne rend pas ces activités suspectes par nature : le risque apparaît lorsqu’un acteur collecte ou divulgue une information sans autorisation, parfois en combinant de nombreux éléments apparemment anodins.
Le cyberespionnage
Le cyberespionnage repose sur l’accès clandestin à des systèmes ou à des données numériques : identifiants compromis, intrusion, détournement d’un compte privilégié ou exploitation d’une vulnérabilité. Les moyens de prévention et de détection sont ici principalement techniques et organisationnels : contrôle des identités, segmentation, surveillance, durcissement et réponse aux incidents.
La chaîne d’approvisionnement numérique
La Cybersecurity Supply Chain Risk Management (C-SCRM) couvre les risques introduits par les fournisseurs, intégrateurs, composants, développements et opérations de maintenance. Un équipement authentique peut présenter une faille ; un logiciel signé peut contenir une vulnérabilité ; un prestataire autorisé peut disposer de privilèges excessifs. Ce sont des scénarios distincts d’une backdoor volontaire. Le NIST traite précisément ces risques dans la publication SP 800-161 Rev. 1, mise à jour en novembre 2024. [8]
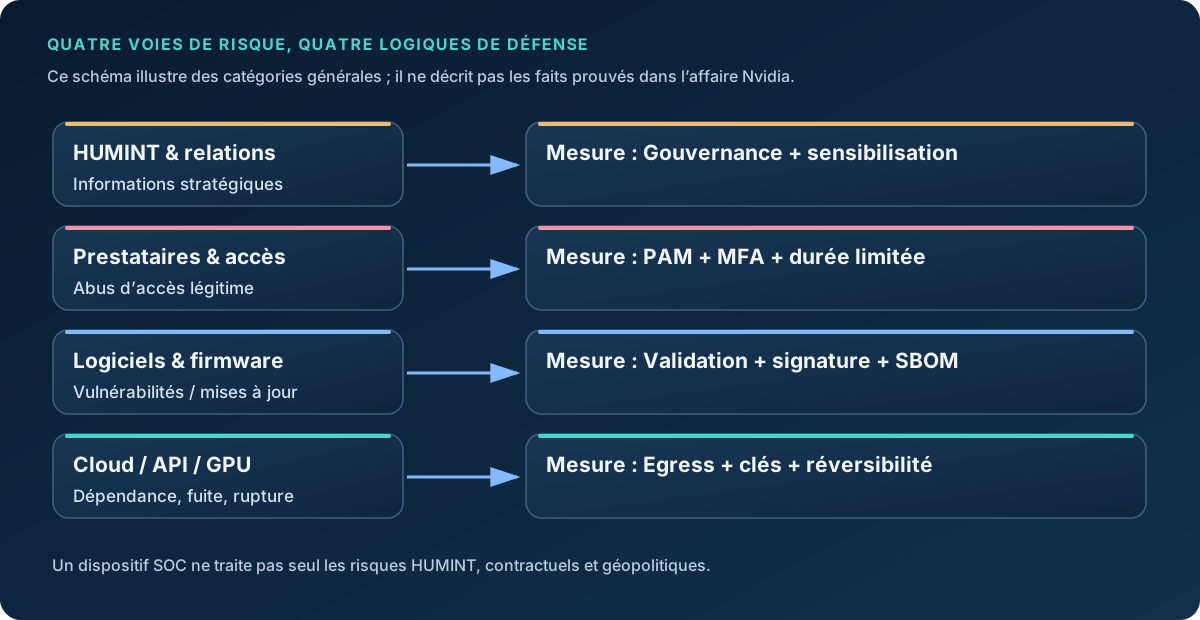
Un centre opérationnel de sécurité (Security Operations Center, SOC) peut détecter des comportements techniques anormaux. Mais il ne remplace ni le contrôle des contrats, ni la protection des informations stratégiques lors des échanges professionnels, ni la gestion des relations avec les prestataires. La sécurité nationale exige une complémentarité de compétences, pas une simple accumulation d’outils.
04 — La souveraineté interrogée
Un data center installé dans une capitale africaine est-il nécessairement souverain ?
Imaginons un centre de données construit sur fonds publics, implanté sur le territoire d’un État africain et exploité sous l’autorité d’un ministère. Il héberge des systèmes administratifs, des bases de données et des applications de service public. Sur le papier, il est « national ». En pratique, il peut encore dépendre de fournisseurs étrangers pour les logiciels, les licences, les correctifs, les composants, la maintenance et les mécanismes d’administration.
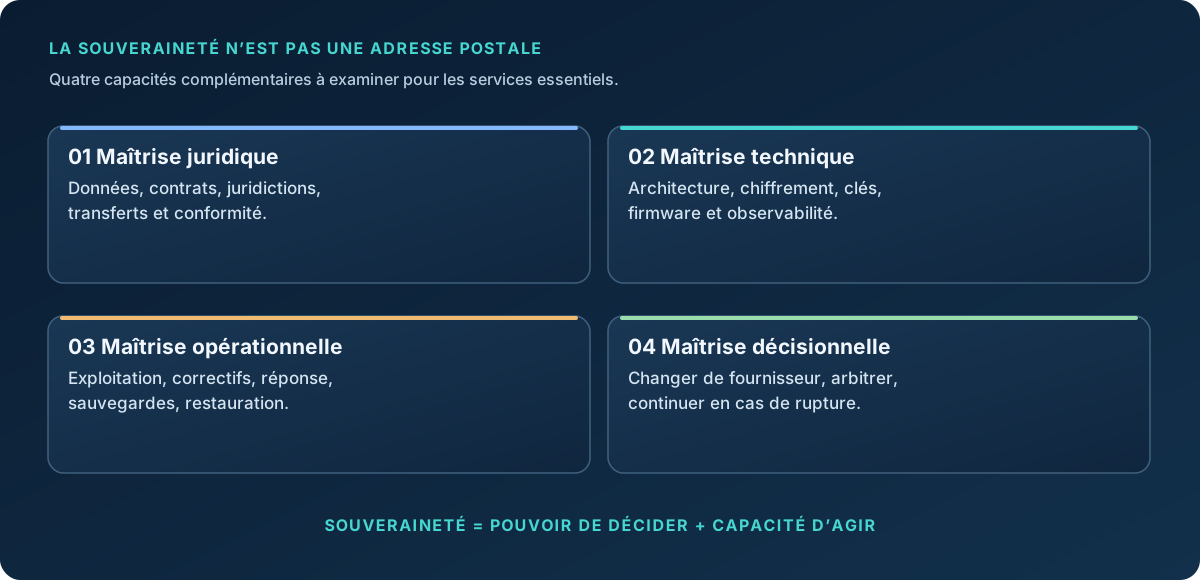
La localisation des données, parfois appelée data residency, indique où elles sont stockées ou traitées selon des conditions définies. Elle ne garantit pas à elle seule qu’aucun accès distant n’est possible. La souveraineté des données s’intéresse aux règles, aux droits et aux responsabilités applicables. La maîtrise opérationnelle se vérifie, elle, lorsque le système doit être maintenu, restauré ou déplacé.
Propriété, localisation et contrôle ne sont pas synonymes
Posséder un serveur n’équivaut pas à maîtriser son firmware. Détenir juridiquement une base de données n’implique pas de contrôler toutes les copies produites par les sauvegardes, les journaux ou les services tiers. Disposer de clés de chiffrement ne suffit pas si l’application déchiffre les informations dans un environnement entièrement administré par un tiers.
À l’inverse, utiliser une technologie internationale peut parfaitement s’inscrire dans une stratégie de souveraineté, dès lors que les obligations contractuelles, les contrôles techniques, les responsabilités et les mécanismes de réversibilité sont proportionnés aux enjeux.
Lorsqu’un État qualifie une infrastructure de « souveraine », peut-il démontrer qui détient les privilèges d’administration, qui contrôle les clés, comment les données circulent, qui fournit les correctifs et comment le service peut être maintenu en cas de rupture d’un fournisseur ?
05 — Le système complet
Les couches invisibles de dépendance d’une infrastructure d’intelligence artificielle
La sécurité d’une plateforme d’IA ne se limite pas au modèle. Elle doit être analysée comme une chaîne de composants et de services, chacun doté de propriétaires, d’accès, de contraintes et de modes de défaillance.
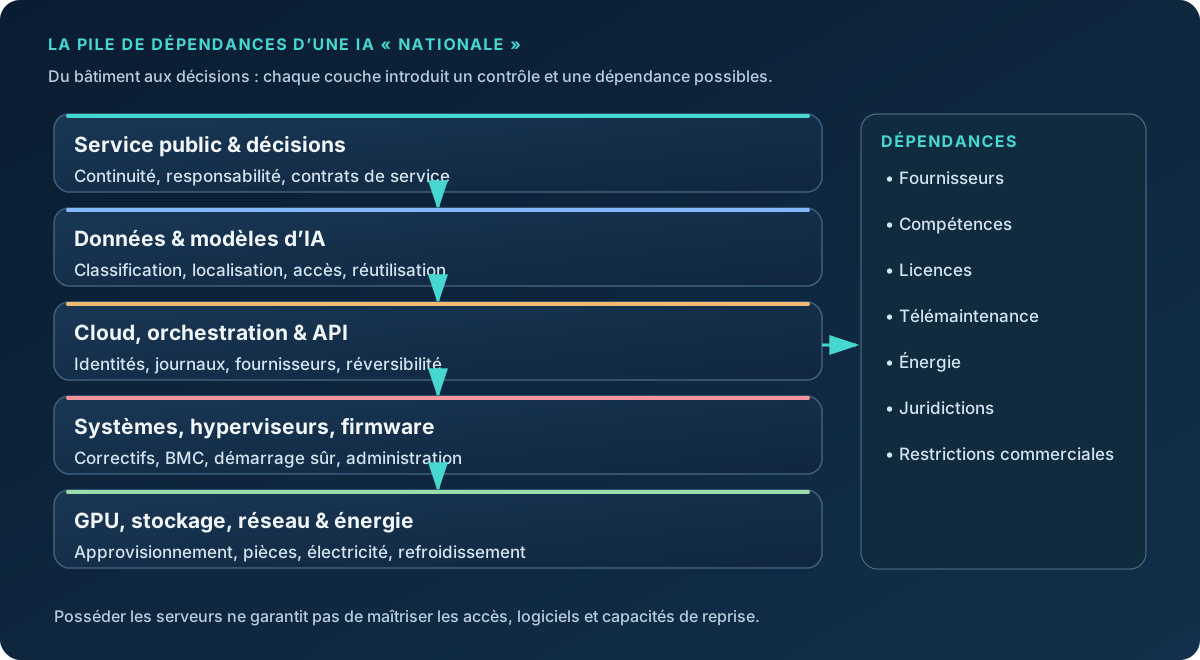
Couche matérielle et environnementale
Elle comprend GPU et autres accélérateurs, serveurs, équipements réseau, stockage, alimentation électrique, refroidissement et pièces de rechange. Les dépendances peuvent porter sur la disponibilité des composants, la compatibilité des systèmes, les stocks de pièces ou la capacité de maintenance locale.
Couche de confiance matérielle et firmware
Le firmware pilote des fonctions essentielles des serveurs et des équipements. Un contrôleur d’administration hors bande, souvent désigné Baseboard Management Controller (BMC), peut permettre d’agir sur une machine même quand son système d’exploitation est arrêté. De telles interfaces doivent être isolées, protégées, journalisées et prises en compte dans les contrôles d’accès. Le Secure Boot, la vérification des mises à jour et l’attestation d’intégrité contribuent à la confiance, sans rendre un équipement invulnérable.
Couche logicielle et cloud
Hyperviseurs, systèmes, conteneurs, orchestrateurs, pilotes GPU et bibliothèques d’IA forment un environnement logiciel fortement interdépendant. Une mise à jour peut imposer une nouvelle version de pilote ; une licence peut conditionner une fonctionnalité ; une plateforme propriétaire peut rendre une migration difficile. Les inventaires de composants logiciels (Software Bill of Materials, SBOM) sont utiles lorsqu’ils sont exploitables et tenus à jour, mais ne remplacent pas les vérifications effectives.
Couche données, modèles et API
Elle soulève des questions sur les jeux de données, leur sensibilité, les politiques de conservation, les journaux, les traces d’inférence, les appels vers les services distants et l’utilisation potentielle des données pour améliorer un modèle. Une API externe peut être adaptée à des données publiques tout en étant inappropriée à certains dossiers régaliens non correctement protégés.
Couche institutionnelle
Enfin, les décisions d’achat, de financement, de contractualisation, d’audit et d’exploitation déterminent ce qui est réellement maîtrisé. Une institution peut disposer d’un excellent dispositif technique mais d’un contrat ne prévoyant aucun droit d’audit, aucune extraction exploitable des données et aucune assistance à la sortie du prestataire.
La défense en profondeur doit donc couvrir simultanément les couches techniques et les mécanismes de gouvernance. La question de souveraineté apparaît lorsque la défaillance d’une dépendance extérieure devient susceptible d’interrompre une fonction essentielle de l’État.
06 — Cartographier les risques
Sept risques concrets pour les États africains
Les situations ci-dessous ne sont pas des incidents imputés à un pays africain. Ce sont des scénarios plausibles à tester selon la criticité des services, leur architecture et leurs contrats. Leur exposition réelle varie fortement d’un État et d’un opérateur à l’autre.
Rupture d’approvisionnement ou de support
Une licence non renouvelée, un fournisseur défaillant ou une restriction d’exportation retarde les correctifs, bloque une extension ou prolonge l’indisponibilité d’un équipement critique.
Accès excessifs des prestataires
Un intégrateur conserve des comptes privilégiés ou des accès de maintenance non révoqués. L’exposition peut persister après la fin du contrat.
Chaîne logicielle insuffisamment vérifiée
Une mise à jour, une dépendance ou un composant firmware vulnérable introduit une possibilité de compromission, sans qu’il soit nécessaire de supposer une porte dérobée volontaire.
Flux non maîtrisés vers les API d’IA
Une application transmet des éléments sensibles, journaux ou documents à un service extérieur sans classification ni règles adéquates de conservation et de traitement.
Réversibilité irréalisable
Les données peuvent être exportées, mais les configurations, fonctions d’administration et composants propriétaires empêchent une migration dans un délai compatible avec les missions publiques.
Capacité de calcul mal dimensionnée
Des GPU onéreux sont acquis sans charge réelle, alimentation fiable, capacité de refroidissement ou équipe spécialisée pour les exploiter durablement.
Exposition non technique du patrimoine informationnel
Des partenaires, consultants ou responsables divulguent involontairement des orientations sensibles, cartographies d’infrastructures ou données de négociation.
Comment hiérarchiser ces risques ?
Il serait trompeur d’attribuer des scores identiques à tous les États africains. Une administration qui héberge localement des dossiers militaires n’a pas le même profil qu’une plateforme de formation utilisant un service cloud public. La priorité résulte de la valeur du service, de son exposition, des menaces plausibles, des protections existantes et des conséquences d’une défaillance.
Les scénarios les plus graves concernent généralement une combinaison de facteurs : forte dépendance à un fournisseur unique, accès privilégiés insuffisamment encadrés, absence de sauvegarde restaurable et impossibilité de continuer le service hors ligne ou en mode dégradé.
07 — Les contraintes structurelles
Énergie, compétences, fragmentation des marchés : les contraintes qu’on ne peut pas ignorer
L’électricité et le refroidissement : l’infrastructure derrière l’infrastructure
Un centre de calcul intensif nécessite une alimentation électrique stable, une capacité de refroidissement et une maintenance spécialisée. Le rapport Energy and AI publié par l’Agence internationale de l’énergie en avril 2025 montre l’ampleur de l’interdépendance entre développement de l’IA et systèmes énergétiques. Il estime, dans son scénario central, que la consommation mondiale d’électricité des centres de données pourrait atteindre environ 945 TWh en 2030, contre environ 415 TWh en 2024. Ces chiffres sont mondiaux, non des prévisions spécifiques à l’Afrique. [10]
Dans certaines régions africaines, construire une capacité nationale d’IA suppose donc de traiter d’abord la qualité de l’alimentation électrique, la redondance, le coût du kilowattheure, le refroidissement, la disponibilité de techniciens et la connectivité nationale et internationale. Une souveraineté de calcul sans souveraineté de continuité énergétique demeure fragile.
La masse critique économique
Chaque État n’a pas nécessairement intérêt à financer séparément une grande plateforme d’entraînement de modèles d’IA. Les besoins peuvent être modestes, intermittents ou très spécialisés. La mutualisation entre universités, administrations et centres régionaux permet parfois de mieux exploiter des ressources coûteuses, à condition de clarifier la gouvernance, la segmentation des utilisateurs, les règles d’accès, la confidentialité et le financement.
Le capital humain et la diversité du continent
La maîtrise d’un système exige des administrateurs, des ingénieurs réseaux, des spécialistes de sécurité, des experts en systèmes embarqués, des juristes du numérique et des responsables des marchés publics capables d’évaluer une solution. L’Afrique n’est pas un espace institutionnel homogène : les capacités, les cadres juridiques, les priorités et les moyens diffèrent selon les pays. Une doctrine commune doit donc proposer des exigences minimales adaptables, et non une solution unique.
08 — Mise en situation
Scénario : un ministère déploie une plateforme d’IA « souveraine »
Le cas suivant est entièrement fictif ; il sert uniquement à rendre visibles des dépendances fréquemment oubliées dans les études de projets.
Le ministère de l’Administration d’un pays africain fictif, appelé République de Noria, finance une plateforme d’intelligence artificielle pour classer et rechercher des documents administratifs. Les serveurs sont installés dans un centre de données public. L’application est développée par une équipe locale. La communication du projet met en avant l’hébergement national des données.
Une revue d’architecture révèle cependant que certaines requêtes utilisent une API externe de traitement du langage ; l’intégrateur conserve un compte de maintenance privilégié ; les mises à jour des pilotes GPU dépendent d’un support extérieur ; et les sauvegardes existent, mais aucune restauration complète n’a jamais été démontrée sur une infrastructure indépendante.
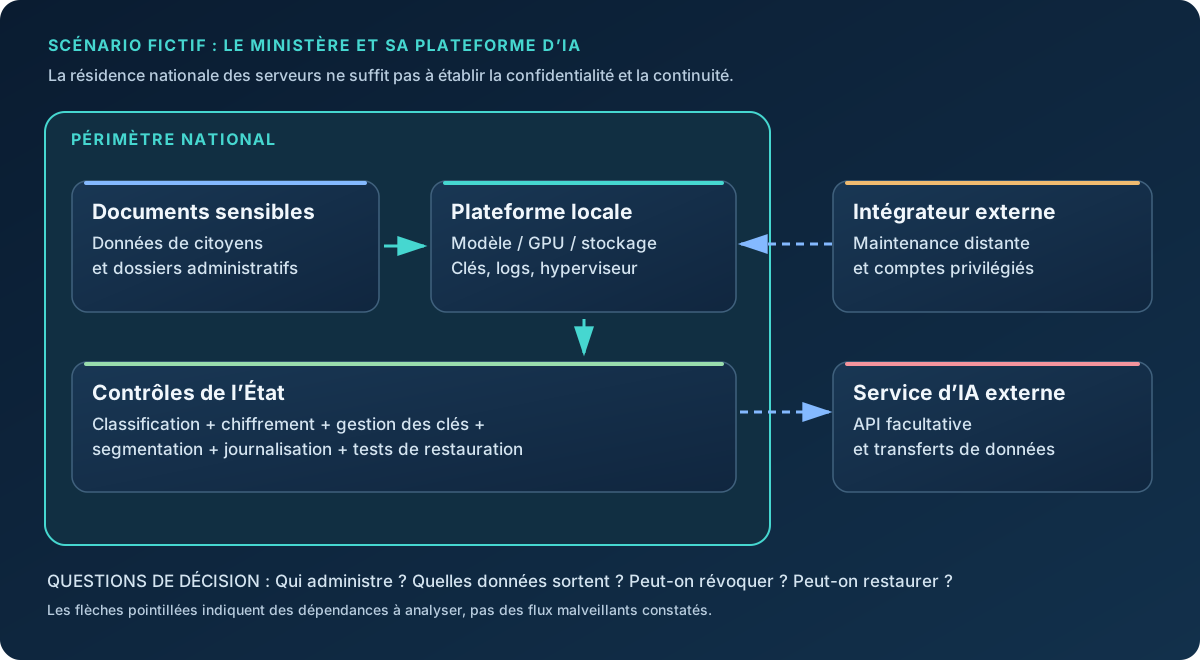
Un test de crise, sans aucun cyberattaquant
Un changement de conditions commerciales rend temporairement indisponible l’API externe. Au même moment, le contrat de support des accélérateurs arrive à échéance. Aucune compromission n’est démontrée ; aucun logiciel malveillant n’est nécessaire. Mais l’activité du ministère ralentit, car l’application n’a pas de mode dégradé testé et ses équipes ne savent pas rétablir le service sans intervention du fournisseur.
Ce scénario montre que la souveraineté opérationnelle peut être mise en défaut par une interruption commerciale ou contractuelle, indépendamment de l’existence d’une cyberattaque.
Quelles décisions auraient changé l’issue ?
Classifier les données et maîtriser les flux
Définir quelles informations peuvent sortir du périmètre national et sous quelles garanties. Mettre en place des contrôles de sortie (egress controls), une visibilité sur les API et une journalisation adaptée.
Réduire les privilèges des tiers
Prévoir une gestion des accès privilégiés (Privileged Access Management, PAM), des identités nominatives, une MFA robuste, des autorisations à durée limitée et la révocation systématique en fin de mission.
Conserver une maîtrise effective des clés
Définir qui peut générer, utiliser, sauvegarder, faire tourner et révoquer les clés cryptographiques ; vérifier les chemins de déchiffrement réels et les responsabilités des opérateurs.
Prévoir un fonctionnement de secours
Tester un mode dégradé pour les missions essentielles, y compris lorsque l’API externe ou le réseau international est indisponible.
Éprouver la réversibilité
Faire une extraction complète des données et configurations, restaurer effectivement le service ailleurs et mesurer le temps nécessaire avant d’affirmer que l’architecture est portable.
La meilleure question n’est donc pas « où se trouve le serveur ? », mais : quelles fonctions du ministère continuent d’être assurées si un fournisseur ne répond plus pendant trente jours ? Trente jours constituent ici une hypothèse d’exercice, non un seuil réglementaire universel.
09 — Cadres et instruments
L’Afrique a déjà des stratégies : le défi est de les convertir en capacités mesurables
La Stratégie de transformation numérique pour l’Afrique 2020-2030 de l’Union africaine envisage les infrastructures, les compétences, la réglementation et la cybersécurité comme des dimensions complémentaires de la transformation du continent. [5]
Le Cadre de politique des données de l’Union africaine, endossé en 2022, propose une approche de la gouvernance des données orientée vers leur valeur économique, la sécurité, les droits et la coopération. [6] La Stratégie continentale sur l’intelligence artificielle, approuvée en juillet 2024, appelle à développer les capacités et une approche de l’IA adaptée aux réalités africaines. [7]
Une actualité renforce singulièrement cette réflexion : le 30 octobre 2026, à l’occasion de la session ministérielle du comité technique spécialisé de l’Union africaine sur la communication et les TIC à Libreville, la Commission de l’UA a appelé à accélérer les investissements dans les réseaux transfrontaliers, les centres de données régionaux, les points d’échange Internet, le cloud et la cybersécurité. Elle a souligné la nécessité d’un financement et d’une exécution plus solides des engagements existants. [4]
Pour l’évaluation technique, le NIST SP 800-161 Rev. 1 Update 1 constitue une référence utile en matière de gestion des risques de chaîne d’approvisionnement. Le NIST AI Risk Management Framework structure quant à lui l’évaluation des risques liés à l’IA autour des fonctions Govern, Map, Measure, Manage. Ces textes ne sont pas automatiquement des obligations réglementaires dans les États africains : ils peuvent alimenter des référentiels et cahiers des charges adaptés aux législations nationales. [8] [9]
| Instrument | Ce qu’il apporte | Traduction opérationnelle possible |
|---|---|---|
| UA · Transformation numérique 2020–2030 | Vision intégrée du développement numérique | Programmes nationaux articulant sécurité, énergie, compétences et infrastructures |
| UA · Politique des données 2022 | Principes de gouvernance des données | Classification, circulation et maîtrise des traitements des données sensibles |
| UA · Stratégie IA 2024 | Orientation continentale pour une IA responsable | Évaluation des cas d’usage, des dépendances et de la capacité de calcul |
| NIST · SP 800-161 Rev.1 | Gestion des risques fournisseurs et produits | Diligence fournisseurs, contrôle des accès tiers, assurance de la chaîne logicielle |
| NIST · AI RMF | Gouvernance et mesure des risques de l’IA | Revues de risques à chaque étape du cycle de vie d’une plateforme d’IA |
Le manque n’est donc pas nécessairement l’absence de textes. C’est souvent l’écart entre des ambitions stratégiques et des exigences techniques vérifiables dans les contrats, les audits, les exercices et les décisions d’investissement.
10 — Doctrine proposée
Pour une doctrine africaine de maîtrise des dépendances critiques
Une doctrine crédible devrait éviter deux impasses. La première consiste à considérer qu’un produit étranger est nécessairement hostile. La seconde suppose qu’un équipement acheté et hébergé localement est automatiquement maîtrisé. Il faut plutôt organiser une maîtrise proportionnée des dépendances critiques : connaître les ressources essentielles, qualifier les fournisseurs, contrôler les accès, éprouver la continuité et développer des alternatives réalistes.
« La dépendance zéro est un objectif irréaliste. La dépendance inconnue, incontrôlée et impossible à contourner est un risque stratégique. »
Les cinq piliers de cette doctrine
Connaître
Tenir une cartographie nationale des actifs numériques essentiels et de leurs dépendances : fabricants, logiciels, licences, accès tiers, services cloud, alimentation énergétique, chaînes de maintenance et fonctions critiques.
Qualifier
Évaluer chaque fournisseur selon la criticité du service concerné, les risques de concentration, l’architecture, la traçabilité, la juridiction, les droits d’audit et l’historique de gestion des vulnérabilités. Ne pas fonder l’évaluation sur la nationalité seule.
Contrôler
Mettre en œuvre des identités individuelles, la limitation des privilèges, la segmentation, la vérification du firmware, la gestion des correctifs, le contrôle des flux et la protection des informations stratégiques.
Éprouver
Tester réellement les sauvegardes, le fonctionnement de secours, la reprise après incident, la révocation des accès fournisseurs et le transfert d’une solution vers un autre opérateur.
Mutualiser et négocier
Développer des laboratoires de test, une expertise partagée, des mécanismes régionaux d’assurance et des achats coordonnés lorsque cela produit un gain démontré, sans affaiblir la responsabilité de chaque État.
Un socle d’exigences pour les marchés publics numériques critiques
Pour les systèmes identifiés comme essentiels, les autorités contractantes pourraient prévoir, selon le droit applicable et le contexte technique, un socle de clauses et de contrôles. Il ne s’agit pas de remplacer le cahier des charges fonctionnel, mais d’y intégrer des garanties directement liées à la continuité et à la maîtrise du risque.
| Exigence | Preuve attendue | Risque traité |
|---|---|---|
| Inventaire technique & dépendances | Architecture, nomenclature des composants, versions, licences, sous-traitants critiques | Dépendances invisibles |
| Contrôle des accès fournisseurs | Comptes nominatifs, MFA, journalisation, habilitations limitées, procédure de révocation | Accès persistant non maîtrisé |
| Gestion des vulnérabilités | Politique de correctifs, délai de traitement, canaux d’alerte et maintenance sécurisée | Compromission technique |
| Traitement et sortie des données | Cartographie des flux, sous-traitance, conditions d’API, politique de conservation | Exposition ou transfert non maîtrisé |
| Résilience & sauvegardes | Procès-verbaux de tests, objectifs RTO/RPO compatibles avec les missions | Interruption prolongée |
| Réversibilité démontrable | Formats d’export, restitution des configurations, exercice de migration et assistance à la sortie | Verrouillage fournisseur |
| Droit d’audit proportionné | Périmètre, fréquence, conditions d’accès aux preuves et correction des non-conformités | Garanties contractuelles invérifiables |
Le rôle complémentaire des institutions
Les agences nationales de cybersécurité peuvent définir les exigences transversales et organiser les exercices de réponse. Les régulateurs des télécommunications et des secteurs critiques peuvent adapter les obligations aux réalités techniques des opérateurs. Les autorités de protection des données sont compétentes pour les règles relatives aux traitements de données à caractère personnel. Les responsables des marchés publics doivent intégrer les garanties dans les contrats. Les organismes de normalisation, laboratoires et universités renforcent l’évaluation indépendante.
Ces responsabilités doivent être articulées selon les mandats de chaque pays. Créer un comité supplémentaire sans autorité, financement, compétences ni obligation de rendre compte ne constituerait pas une capacité de souveraineté.
11 — Passer de la stratégie à la preuve
Une feuille de route en quatre horizons : de 90 jours à cinq ans
Le programme suivant est une proposition de méthode, pas un calendrier officiel de l’Union africaine. Il doit être adapté à la maturité institutionnelle, aux moyens budgétaires et aux systèmes existants.
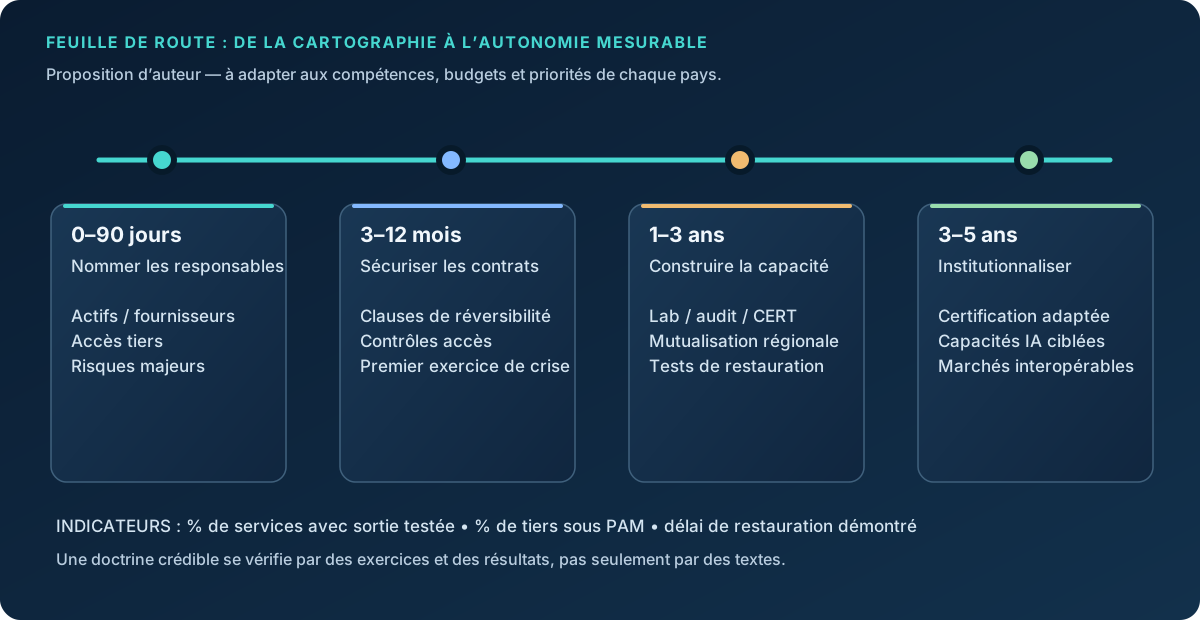
0–90 jours : établir une visibilité minimale
Identifier les dix à vingt services publics dont l’indisponibilité affecterait le plus la continuité administrative ou la sécurité des populations ; documenter leurs principaux fournisseurs, actifs, accès tiers et dépendances cloud ; désigner les propriétaires des risques ; examiner les contrats qui approchent de leur échéance.
3–12 mois : produire les premières preuves
Établir un cadre commun d’évaluation des fournisseurs critiques ; sécuriser les accès de maintenance ; intégrer les clauses de réversibilité aux nouveaux projets ; réaliser des tests de sauvegarde et un exercice de continuité pour au moins un service essentiel par organisme prioritaire.
1–3 ans : construire des capacités d’évaluation
Former des équipes capables d’auditer les architectures, le firmware et les chaînes logicielles ; structurer la veille sur les vulnérabilités ; développer les laboratoires et capacités de réponse aux incidents ; examiner les possibilités réalistes de mutualisation régionale des ressources IA et de leurs mécanismes d’assurance.
3–5 ans : institutionnaliser la maîtrise
Introduire des exigences cohérentes dans les programmes publics numériques ; mesurer périodiquement les concentrations fournisseurs ; tester les plans de sortie des prestataires ; soutenir les compétences industrielles locales ; intégrer la résilience énergétique aux décisions d’infrastructure ; ajuster le dispositif selon les résultats obtenus.
Mesurer les résultats plutôt que les annonces
Une politique crédible s’accompagne d’indicateurs vérifiables, notamment :
| Indicateur proposé | Ce qu’il mesure | Mode de vérification |
|---|---|---|
| Taux de services critiques cartographiés | Connaissance des actifs et fournisseurs essentiels | Inventaires et revues d’architecture à jour |
| Couverture des accès tiers sous contrôle | Maîtrise des privilèges extérieurs | Registres d’accès, revues de droits, journaux |
| Part des services avec restauration testée | Capacité réelle de reprise | Rapports d’exercices datés et résultats de tests |
| Part des contrats critiques avec sortie testable | Réversibilité contractuelle et technique | Clauses, livrables d’export et essais de migration |
| Délai de retour au service | Continuité démontrée | Comparaison RTO visé / RTO observé |
| Part des projets IA avec revue de risques | Gouvernance de la donnée et des dépendances | Dossiers de validation et plans de traitement |
Il serait contre-productif de fixer un pourcentage uniforme sans connaître le point de départ des administrations. La première étape consiste à mesurer une situation initiale fiable, puis à définir des cibles réalistes et contrôlables.
12 — Conclusion
La souveraineté n’est pas l’autarcie : c’est la capacité de rester maître de ses choix
Aucun pays ne détient seul l’ensemble de la chaîne mondiale des semi-conducteurs, des logiciels, des réseaux, de l’énergie et des équipements de calcul. La coopération internationale n’est donc pas un renoncement à la souveraineté. Elle peut, au contraire, permettre de développer des capacités que l’on ne pourrait financer ou maintenir isolément.
Mais une coopération équilibrée exige de connaître ses dépendances, de ne pas confondre promesses commerciales et garanties techniques, et de conserver une capacité d’action lorsque les circonstances changent.
L’affaire Nvidia, telle qu’elle est rapportée, appartient d’abord au champ du renseignement économique présumé et de la compétition autour des capacités avancées d’intelligence artificielle. Il serait excessif d’en déduire l’existence d’une cyberattaque ou de conclure que tel fournisseur étranger constitue intrinsèquement une menace. En revanche, elle offre un cas révélateur de la place désormais stratégique des dirigeants, des intermédiaires, des composants, du cloud et des relations de confiance.
Pour l’Afrique, la décision la plus utile n’est pas de chercher à tout produire immédiatement, ni de refuser les solutions internationales. Elle est de définir ce qui doit absolument rester maîtrisable : les données sensibles, les accès privilégiés, les services essentiels, les conditions de traitement et les moyens de continuité.
Les États qui réussiront à transformer ces exigences en compétences, contrats, tests de résilience et institutions capables d’agir disposeront d’une plus grande liberté de choix. C’est cette liberté, plus que la simple localisation des équipements, qui donne une substance opérationnelle à la souveraineté technologique.
À retenir
« Un pays peut héberger ses données sans contrôler tous leurs traitements, posséder ses serveurs sans maîtriser leur fonctionnement et financer une IA sans pouvoir en assurer la continuité. La souveraineté commence lorsque ces écarts deviennent visibles, gouvernables et progressivement réductibles. »
Cette réflexion approfondit la question de la cybersécurité comme capacité d’État et prolonge mes analyses sur la chaîne de confiance et le démarrage sécurisé des équipements, la sécurité des infrastructures Wi-Fi et les enjeux du cyberespace sahélien.
Références documentaires et méthodologie
Sources consultées au 30 octobre 2026. Les renvois [n] indiquent les références factuelles. Les schémas, scénarios et propositions de doctrine constituent une analyse originale de l’auteur. Les recommandations ne doivent pas être interprétées comme une position officielle des institutions citées.
- The New York Times, 29 octobre 2026, « Nvidia Chief Seen as Target of Chinese Spy Plot », republication de l’enquête originale.
- TechCrunch, 29 octobre 2026, « U.S. investigated Chinese spy plot aimed at Nvidia CEO », analyse et déclaration de Nvidia.
- The Guardian, 29 octobre 2026, « Nvidia CEO reportedly targeted by an alleged Chinese spy », couverture de l’enquête.
- Union africaine, 30 octobre 2026, « From Digital Strategies to Delivery: AU Ministers Call for Increased Investment and Faster Implementation », communiqué officiel.
- Union africaine, mai 2020, Digital Transformation Strategy for Africa (2020–2030), document officiel.
- Commission de l’Union africaine, février 2022, AU Data Policy Framework, texte de référence.
- Union africaine, août 2024, Continental Artificial Intelligence Strategy, stratégie continentale.
- NIST, SP 800-161 Rev. 1 Update 1, novembre 2024, Cybersecurity Supply Chain Risk Management Practices for Systems and Organizations, publication technique.
- NIST, 2023, AI Risk Management Framework 1.0, fonctions Govern, Map, Measure, Manage.
- Agence internationale de l’énergie (IEA), 10 avril 2025, Energy and AI, rapport sur énergie et centres de données.