Un téléphone affiche trois barres de Wi-Fi. Les messages arrivent, les vidéos se chargent, les applications communiquent. Tout semble normal. Pourtant, les trois barres ne disent presque rien de la sécurité de la connexion : elles ne prouvent ni que le point d’accès est légitime, ni que le chiffrement est robuste, ni que le réseau interne est correctement isolé.
À la différence d’une liaison filaire, le Wi-Fi utilise un support électromagnétique partagé. Ses émissions peuvent traverser un mur, atteindre un parking, être captées depuis un bâtiment voisin ou être perturbées par un équipement qui n’appartient pas à l’organisation. C’est tout à la fois une remarquable capacité de mobilité et une surface d’exposition spécifique.
Pour comprendre cette technologie, il faut suivre un trajet complet : de l’onde radio à la donnée, de la connexion au contrôle d’accès, et de l’attaque locale à ses conséquences sur le système d’information.
01
Le Wi-Fi n’est pas Internet : comprendre son véritable rôle
Le Wi-Fi est une famille de technologies de réseaux locaux sans fil (Wireless LAN ou WLAN), principalement fondée sur les normes IEEE 802.11. L’IEEE définit les mécanismes de la couche physique (PHY) et de la sous-couche de contrôle d’accès au support (MAC). La Wi-Fi Alliance développe des programmes de certification et utilise les dénominations commerciales Wi-Fi 4, 5, 6 et 7. La conformité à une génération ne signifie pas que toutes les fonctions optionnelles d’une norme sont disponibles sur un équipement donné.
Un terminal Wi-Fi communique par radio avec un point d’accès (Access Point, AP). Celui-ci raccorde généralement la cellule sans fil à un réseau de distribution ; un commutateur, un routeur et un pare-feu interviennent ensuite selon l’architecture. Le Wi-Fi n’est donc pas synonyme d’accès Internet. Une caméra peut envoyer ses images à un serveur local sans Internet. Inversement, une liaison Ethernet ou cellulaire peut donner accès à Internet sans Wi-Fi.
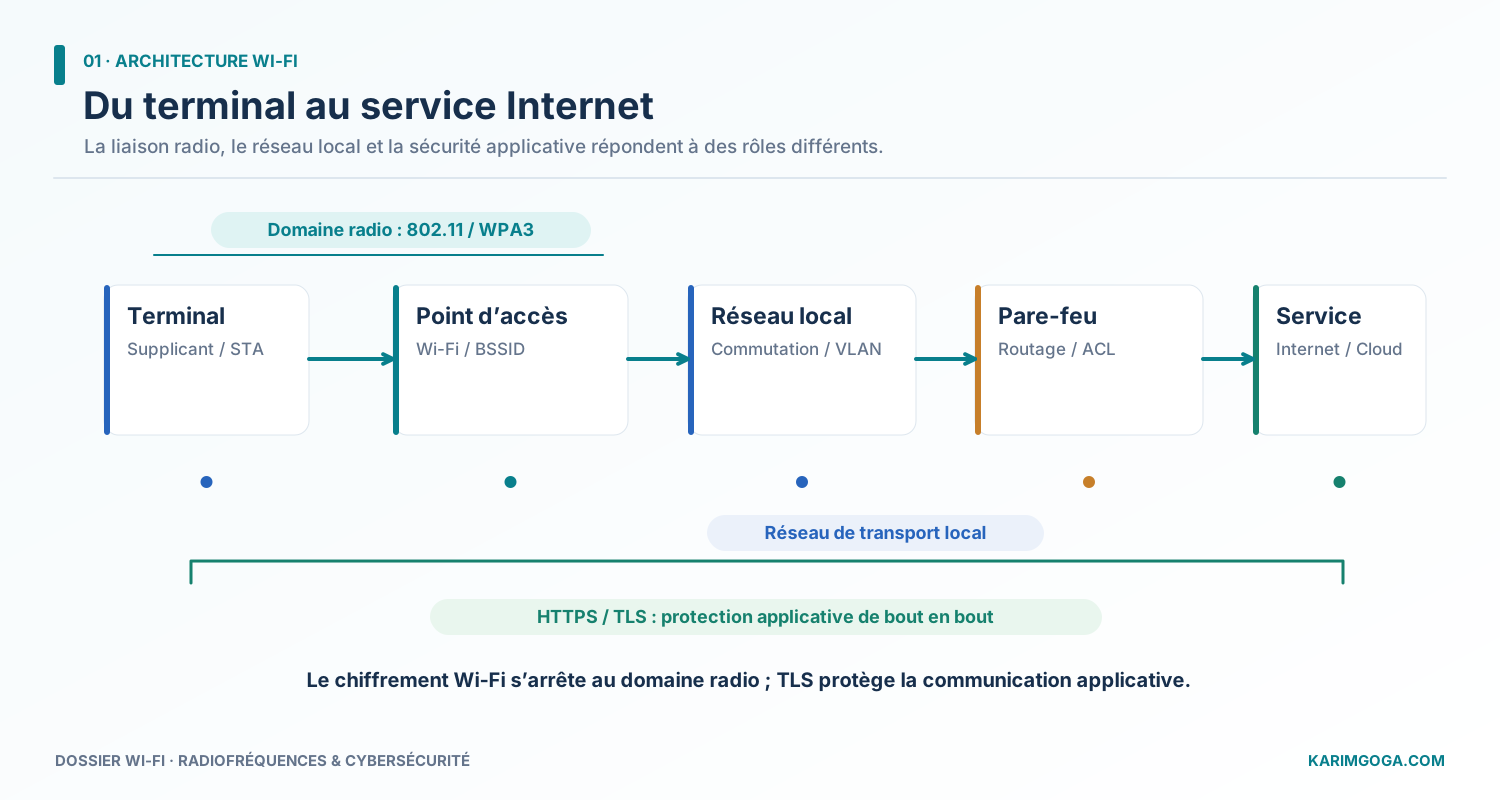
Cette séparation explique pourquoi WPA3 ne remplace ni TLS, ni un pare-feu, ni une politique d’identité. Un chiffrement correct entre le terminal et l’AP n’atteste pas à lui seul la sécurité de ce qui se produit après l’AP.
Station, point d’accès, SSID et BSSID
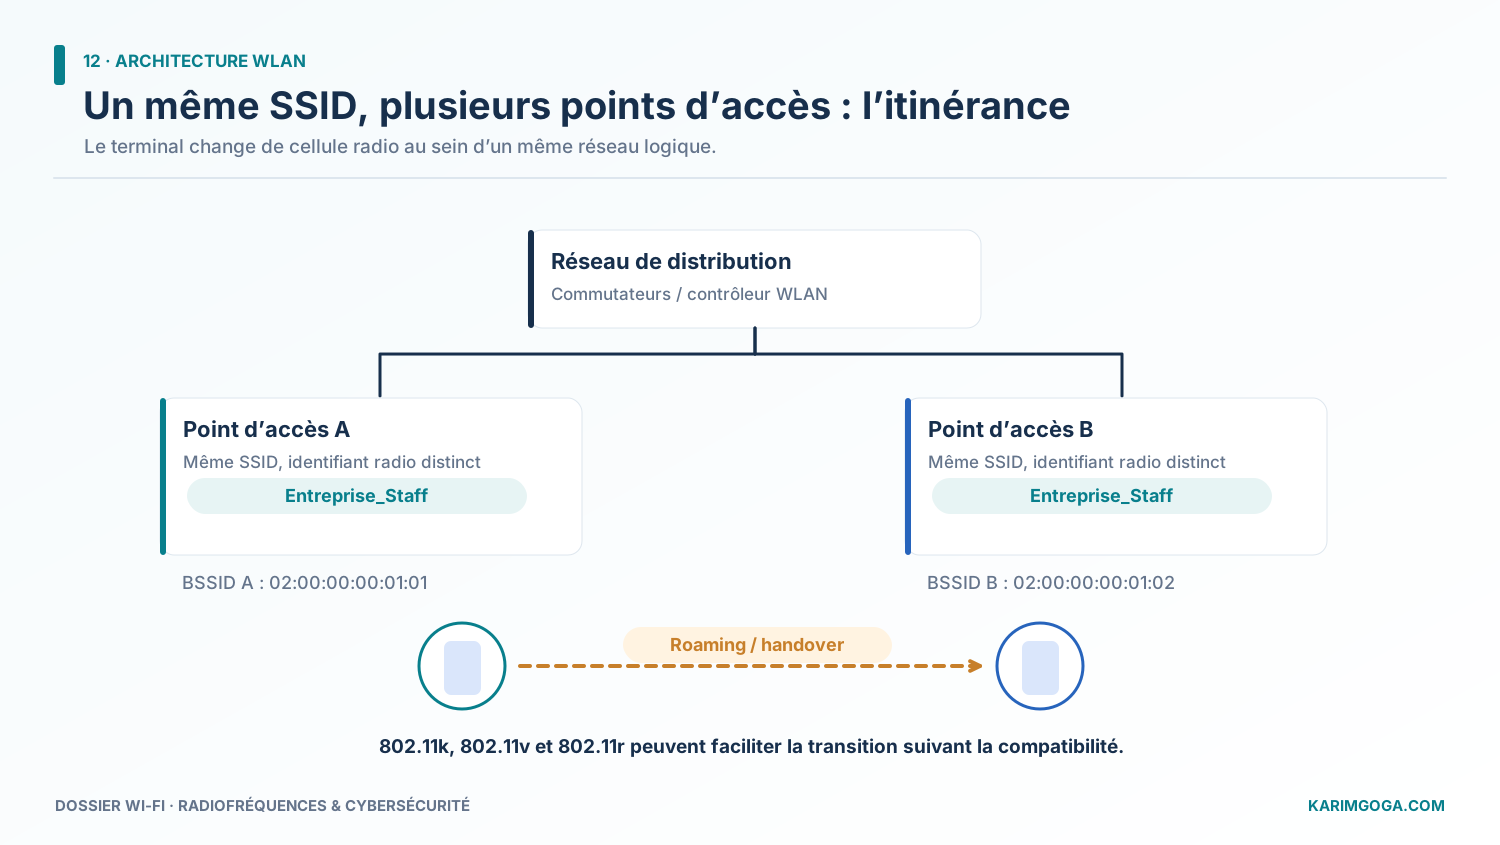
Une station (STA) désigne le terminal Wi-Fi : ordinateur, smartphone, imprimante ou équipement connecté. Le SSID (Service Set Identifier) est le nom logique du réseau, limité à 32 octets ; la limite n’équivaut pas toujours à 32 caractères affichés. Le BSSID (Basic Service Set Identifier) identifie, dans un réseau en mode infrastructure, une instance de cellule radio, généralement au moyen d’une adresse MAC. Un même SSID peut être diffusé par plusieurs points d’accès et BSSID distincts. Ces cellules peuvent appartenir au même Extended Service Set (ESS) et permettre l’itinérance.
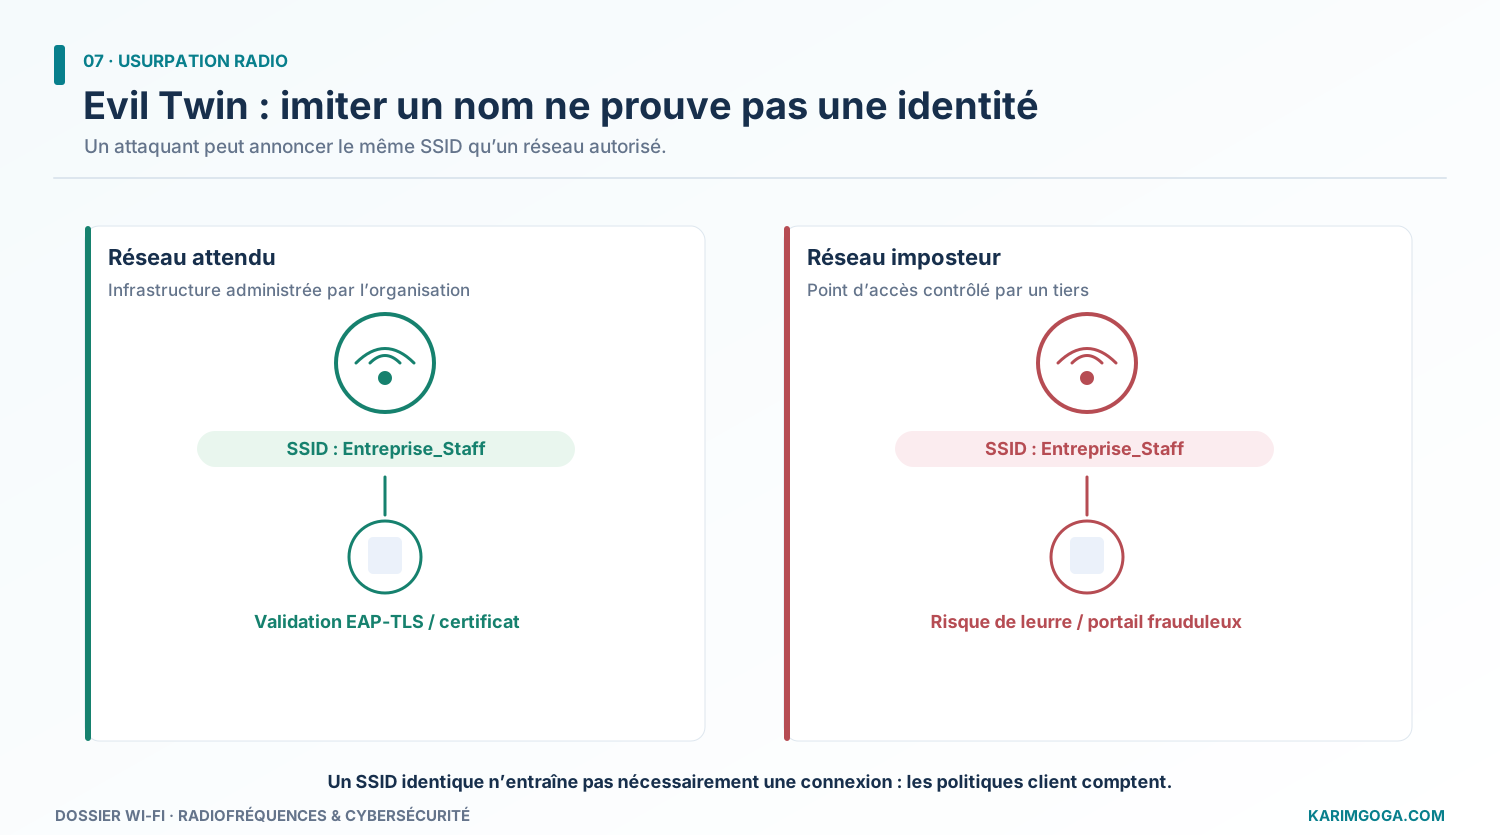
Le nom visible « Entreprise_Staff » n’est pas une preuve d’identité : un autre AP peut annoncer le même SSID. C’est un élément central des attaques par imitation de réseau.
Les cinq phases d’une connexion
Le point d’accès annonce périodiquement sa présence par des Beacon frames ; le terminal peut aussi rechercher activement des réseaux avec des Probe Requests. Il sélectionne ensuite une cellule en fonction de sa configuration, de la qualité radio et des capacités annoncées. Il procède à l’authentification et à l’association 802.11, puis aux mécanismes de sécurité applicables. Dans les modes RSN, un établissement des clés autorise ensuite la protection des données. Enfin, des protocoles tels que DHCP et DNS interviennent pour les communications IP.
Une subtilité importe : l’authentification dite Open System Authentication de la couche 802.11 n’équivaut pas à l’authentification cryptographique d’un utilisateur. Celle-ci dépend du mécanisme de sécurité choisi, par exemple SAE ou 802.1X/EAP.
02
Trente ans d’évolution : les générations Wi-Fi
Le Wi-Fi a évolué de quelques mégabits par seconde vers des débits physiques de plusieurs gigabits, mais la progression ne concerne pas uniquement la vitesse. Elle vise aussi l’efficacité spectrale, la capacité en forte densité, la mobilité et désormais la fiabilité.
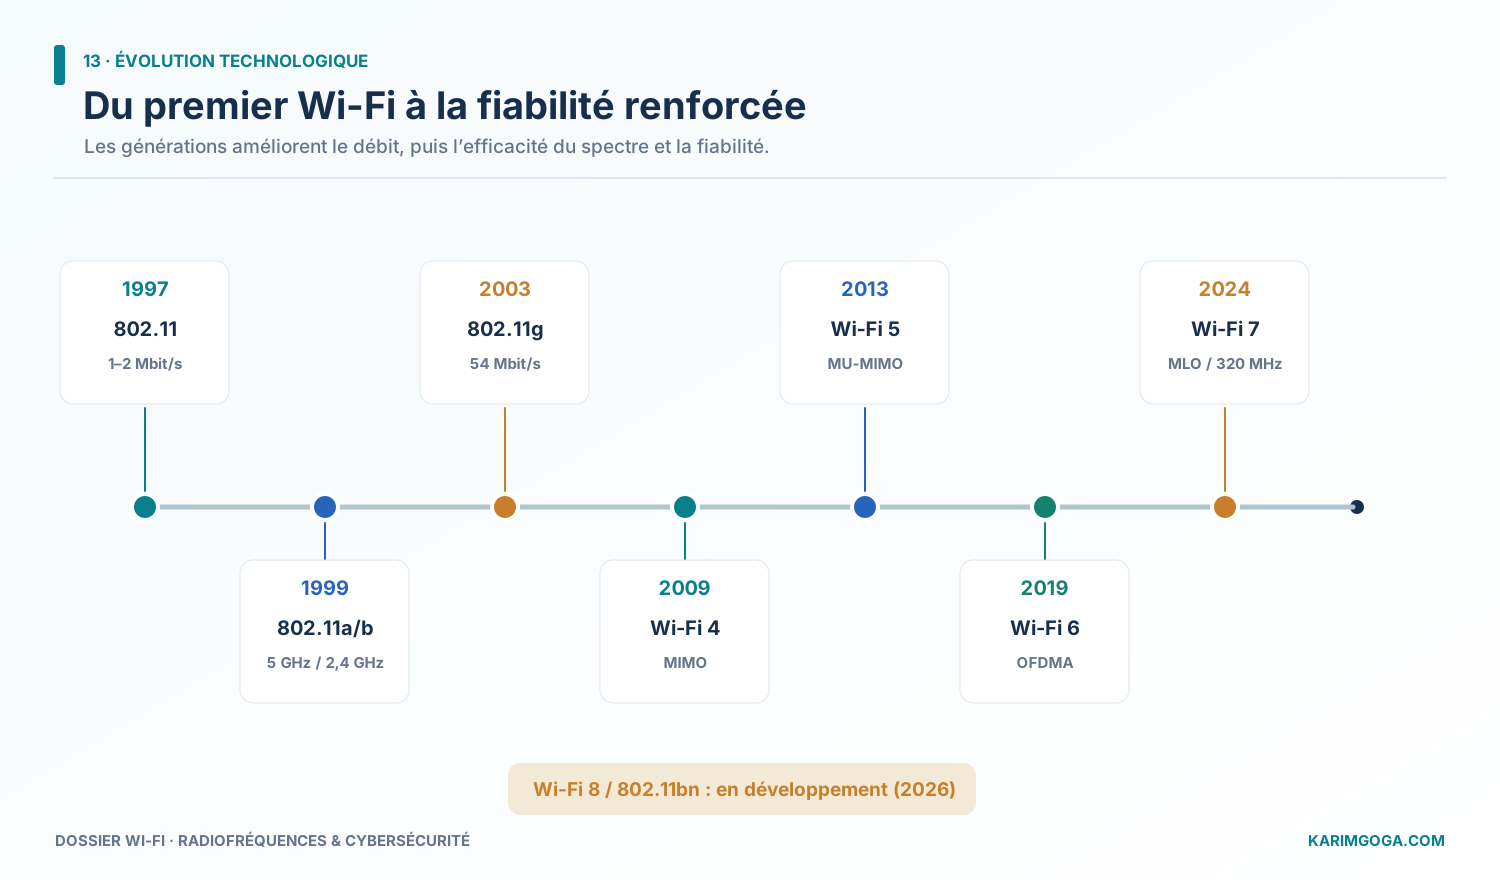
| Génération ou famille | Référence IEEE | Bandes usuelles | Contribution déterminante |
|---|---|---|---|
| 802.11 initial | 802.11 (1997) | 2,4 GHz | 1 à 2 Mbit/s physiques |
| 802.11b / 802.11a / 802.11g | Amendements historiques | 2,4 ou 5 GHz | Jusqu’à 11 ou 54 Mbit/s selon la variante |
| Wi-Fi 4 | 802.11n | 2,4 et 5 GHz | MIMO, canaux de 40 MHz |
| Wi-Fi 5 | 802.11ac | 5 GHz | 256-QAM, canaux 80/160 MHz, MU-MIMO descendant |
| Wi-Fi 6 | 802.11ax | 2,4 et 5 GHz | OFDMA, BSS Coloring, TWT, efficacité multiutilisateur |
| Wi-Fi 6E | Extension 6 GHz de Wi-Fi 6 | 6 GHz | Accès à une bande supplémentaire lorsque autorisé |
| Wi-Fi 7 | 802.11be-2024 | 2,4 / 5 / 6 GHz selon équipement et réglementation | MLO, 320 MHz, 4096-QAM |
| Wi-Fi 8, en développement | Projet IEEE 802.11bn | Bandes prévues selon profils | Ultra High Reliability, coordination et continuité |
Le débit PHY ne correspond pas au débit utile d’une application. Les en-têtes, les mécanismes d’acquittement, la contention, les retransmissions, les conditions RF, le matériel client et la charge des cellules réduisent la performance observée. Il faut par ailleurs distinguer les performances agrégées d’un équipement des débits accessibles à un seul client.
MIMO : faire du multitrajet une ressource
Le Multiple Input Multiple Output (MIMO) utilise plusieurs chaînes radio et antennes pour exploiter les propriétés du canal. Dans les conditions appropriées, les trajets distincts créés par les réflexions permettent de transporter plusieurs flux spatiaux, sans simplement augmenter la puissance d’émission. Le gain réel dépend du rang du canal, de la corrélation entre antennes, de la prise en charge des terminaux et de leur environnement.
OFDM et OFDMA : deux notions à ne pas confondre
L’OFDM répartit une transmission sur de nombreuses sous-porteuses orthogonales et améliore la robustesse face à certains effets du canal. L’OFDMA attribue des groupes de sous-porteuses, appelés Resource Units (RU), à plusieurs terminaux selon un calendrier compatible. Une cellule dense peut ainsi exploiter plus efficacement son temps radio.
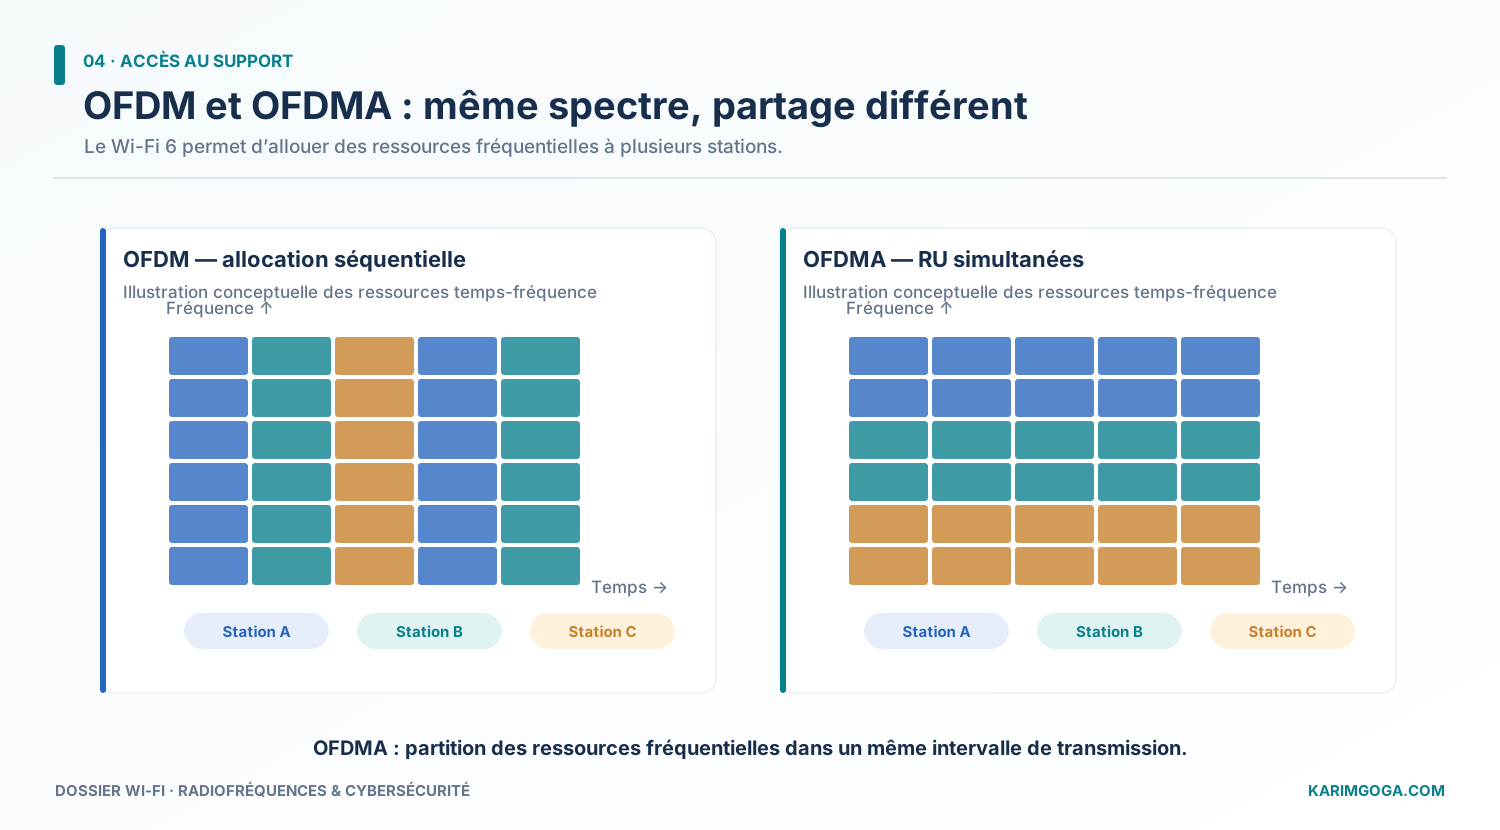
Le Wi-Fi 6 apporte également BSS Coloring, destiné à favoriser certaines réutilisations spatiales, et Target Wake Time (TWT), permettant à des équipements de planifier des périodes d’activité, notamment pour économiser leur énergie.
Wi-Fi 7 : 320 MHz, 4096-QAM et fonctionnement multilien
Les canaux jusqu’à 320 MHz deviennent possibles lorsque suffisamment de spectre est autorisé et disponible, en pratique sur la bande 6 GHz. La 4096-QAM représente 12 bits par symbole de modulation, contre 10 pour la 1024-QAM, mais exige une excellente qualité radio. Le Multi-Link Operation (MLO) introduit une architecture capable de coordonner plusieurs liens entre équipements compatibles. Selon les modes et contraintes, cela peut améliorer débit, latence ou disponibilité. Le preamble puncturing aide à exploiter certaines parties d’un canal malgré une portion perturbée.
Wi-Fi 8 : une norme encore en construction
En octobre 2026, IEEE 802.11bn, associé à l’appellation Wi-Fi 8, est toujours en cours de normalisation. Le groupe de travail IEEE indique une progression du projet à travers ses versions intermédiaires, dont D2.0. La priorité de l’Ultra High Reliability est notamment d’améliorer la stabilité, la coordination multi-AP, la mobilité et les performances dans les conditions difficiles. Une dénomination commerciale anticipée ne doit pas être présentée comme une norme finale déjà adoptée.
03
Les ondes : fréquences, bandes, canaux et réglementation
Le Wi-Fi exploite principalement les bandes autour de 2,4 GHz, 5 GHz et 6 GHz, selon les équipements et le cadre national. Ces fréquences ne sont pas interchangeables : leur propagation, leurs canaux, leurs règles de coexistence et leur disponibilité diffèrent.
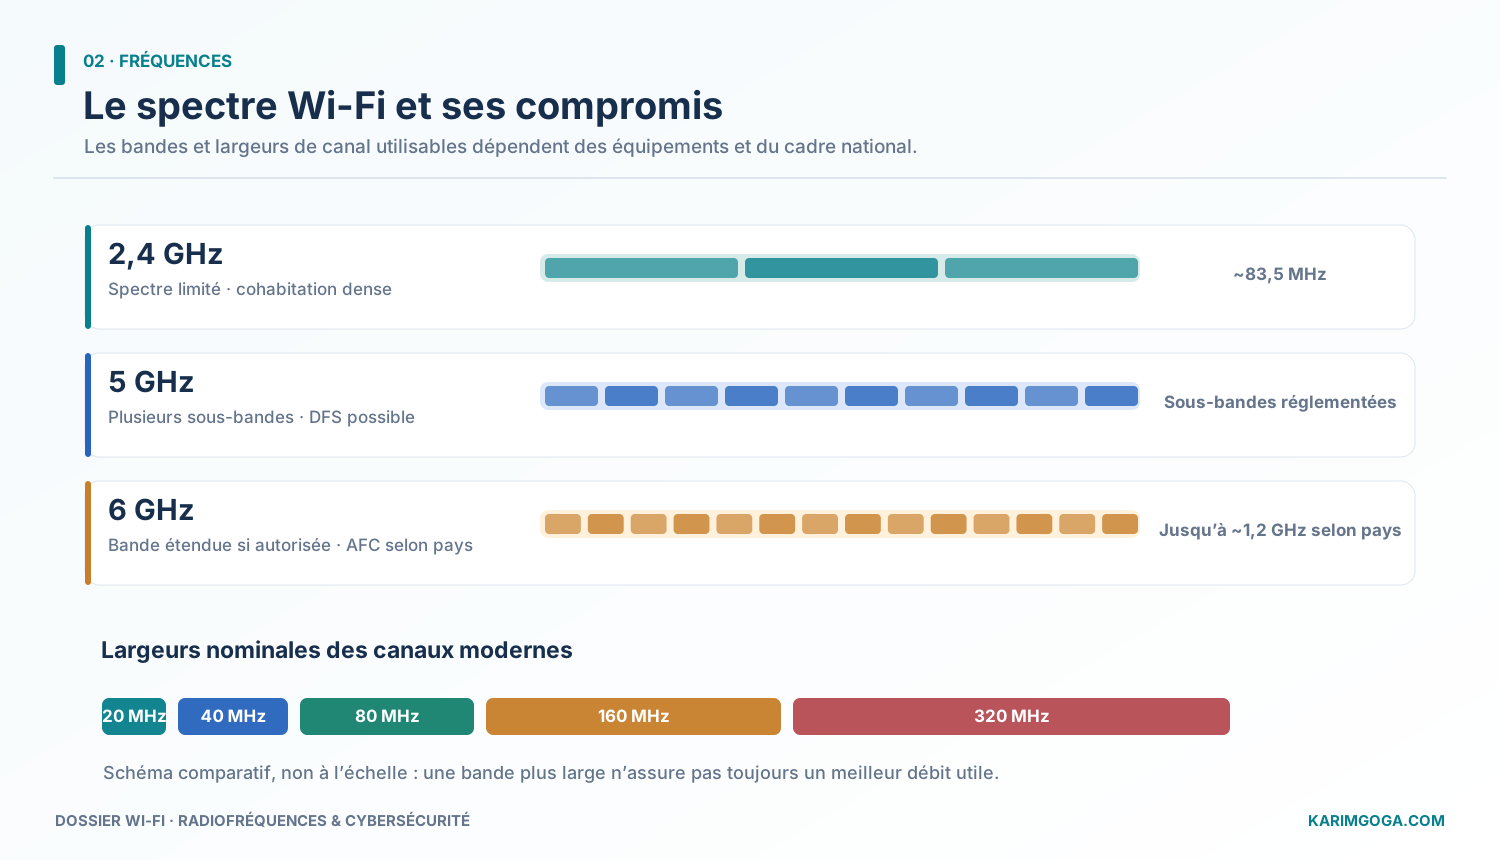
La bande 2,4 GHz dispose d’un spectre limité et cohabite avec de nombreux équipements radio. Elle peut offrir une couverture favorable à conditions comparables, mais souffre fréquemment de congestion. La bande 5 GHz offre davantage de canaux et des compromis intéressants, avec certaines portions soumises au Dynamic Frequency Selection (DFS) destiné à protéger des systèmes radar. La bande 6 GHz ouvre davantage de possibilités pour des canaux larges, mais son utilisation dépend strictement des décisions réglementaires du pays et des catégories d’équipements autorisées.
L’Automated Frequency Coordination (AFC), dans certains cadres de réglementation de 6 GHz et pour certaines classes d’appareils, vise à protéger les services existants en déterminant les conditions de fréquence et de puissance. Il ne s’agit pas d’un protocole de sécurité réseau.
Au Niger comme ailleurs, la présence de la fonction 6 GHz dans un produit ne permet pas de conclure que toute la bande est autorisée localement. Il faut vérifier les textes nationaux, les décisions du régulateur et les conditions spécifiques applicables.
Pourquoi 320 MHz n’est pas systématiquement meilleur que 40 MHz
Un canal large peut transporter davantage de symboles à l’unité de temps, mais utilise plus de spectre et peut être davantage affecté par les interférences. Il réduit également le nombre de canaux indépendants disponibles dans un environnement dense. Doubler la largeur de bande augmente d’environ 3 dB le bruit thermique intégré si la puissance spectrale de bruit reste constante. Les canaux étroits peuvent donc améliorer la coexistence et la réutilisation de fréquence.
Le choix de largeur de canal relève d’un arbitrage entre débit ponctuel, capacité globale, qualité du signal et densité des cellules.
QAM et capacité : le prix radio du débit
La Quadrature Amplitude Modulation (QAM) encode des bits à travers des variations d’amplitude et de phase. Une constellation plus dense transporte plus d’informations par symbole, mais exige des points reçus mieux séparés du bruit et des distorsions. La limite théorique d’un canal idéal avec bruit gaussien s’exprime par la relation de Shannon :
Cette relation n’est pas une formule donnant directement le débit applicatif du Wi-Fi : il faut tenir compte du codage réel, des protocoles, du partage du canal et des interférences.
04
Couverture radio : l’erreur des « trois barres »
La puissance reçue ne décrit qu’une partie de la qualité d’une liaison. Un terminal peut voir un AP et subir des pertes de paquets, de la contention, un canal saturé ou un débit insuffisant.
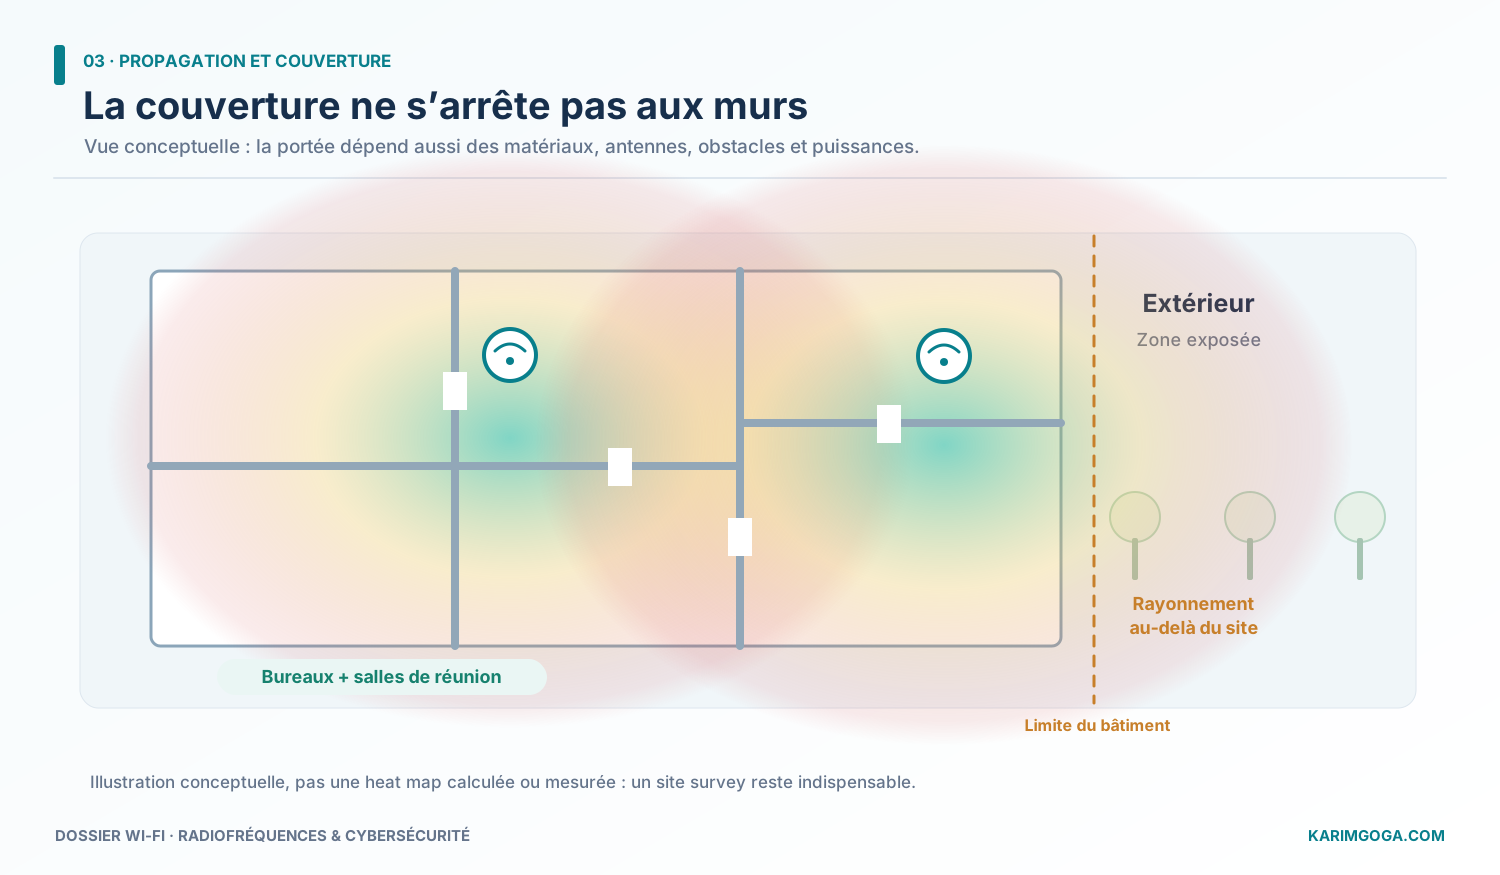
Le RSSI indique la force du signal reçu selon la définition ou la présentation retenue par l’équipement. Le SNR compare le signal utile au bruit ; le SINR y ajoute les interférences. Dans une cellule dense, un RSSI satisfaisant ne garantit pas un SINR favorable. Un objectif de −67 dBm peut servir de repère dans certains projets vocaux, mais il n’est ni universel ni une garantie de performance.
Propagation, équation FSPL et bilan de liaison
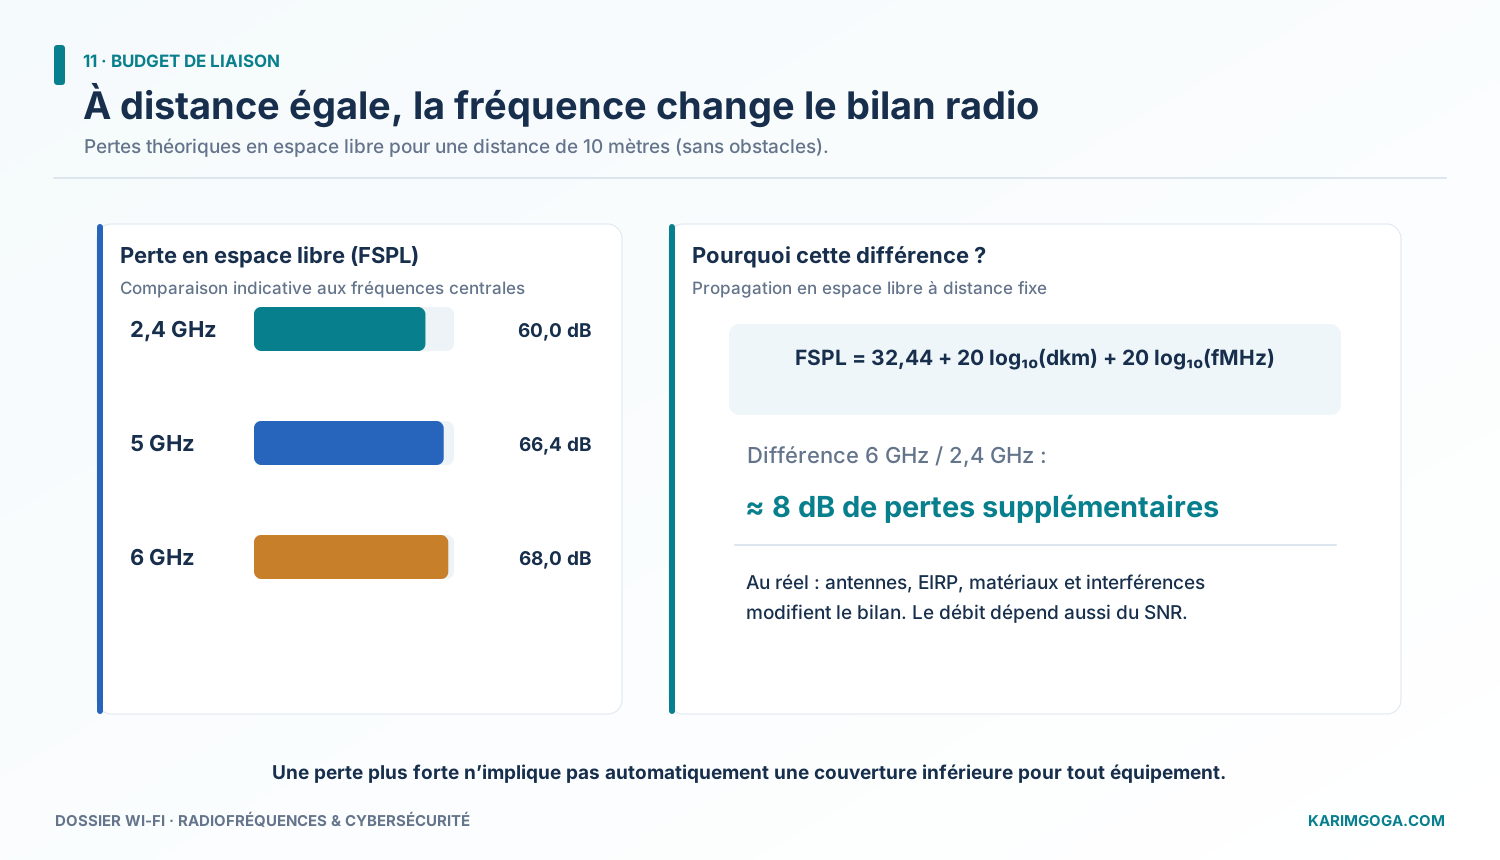
En espace libre, l’affaiblissement peut être calculé par :
À 10 mètres, la perte théorique vaut environ 60 dB à 2,4 GHz, 66,4 dB à 5 GHz et 68 dB à 6 GHz. Cette comparaison isole l’effet de la fréquence ; elle ne prédit pas la portée réelle d’un AP dans un bâtiment.
La puissance isotrope rayonnée équivalente (PIRE, ou EIRP) s’obtient sous une forme simplifiée :
20 dBm correspondent à 100 mW ; 30 dBm à 1 W. Si un émetteur fournit 20 dBm, que son antenne possède 3 dBi de gain et que la chaîne introduit 1 dB de pertes, la PIRE vaut 22 dBm, soit approximativement 158 mW. La conformité doit s’évaluer au regard des plafonds réglementaires et de la catégorie de matériel.
Une puissance AP trop élevée peut élargir inutilement le périmètre audible. Surtout, la liaison reste bidirectionnelle : un téléphone qui entend très bien l’AP peut ne pas disposer de la puissance nécessaire pour répondre correctement.
Antennes et zone de Fresnel
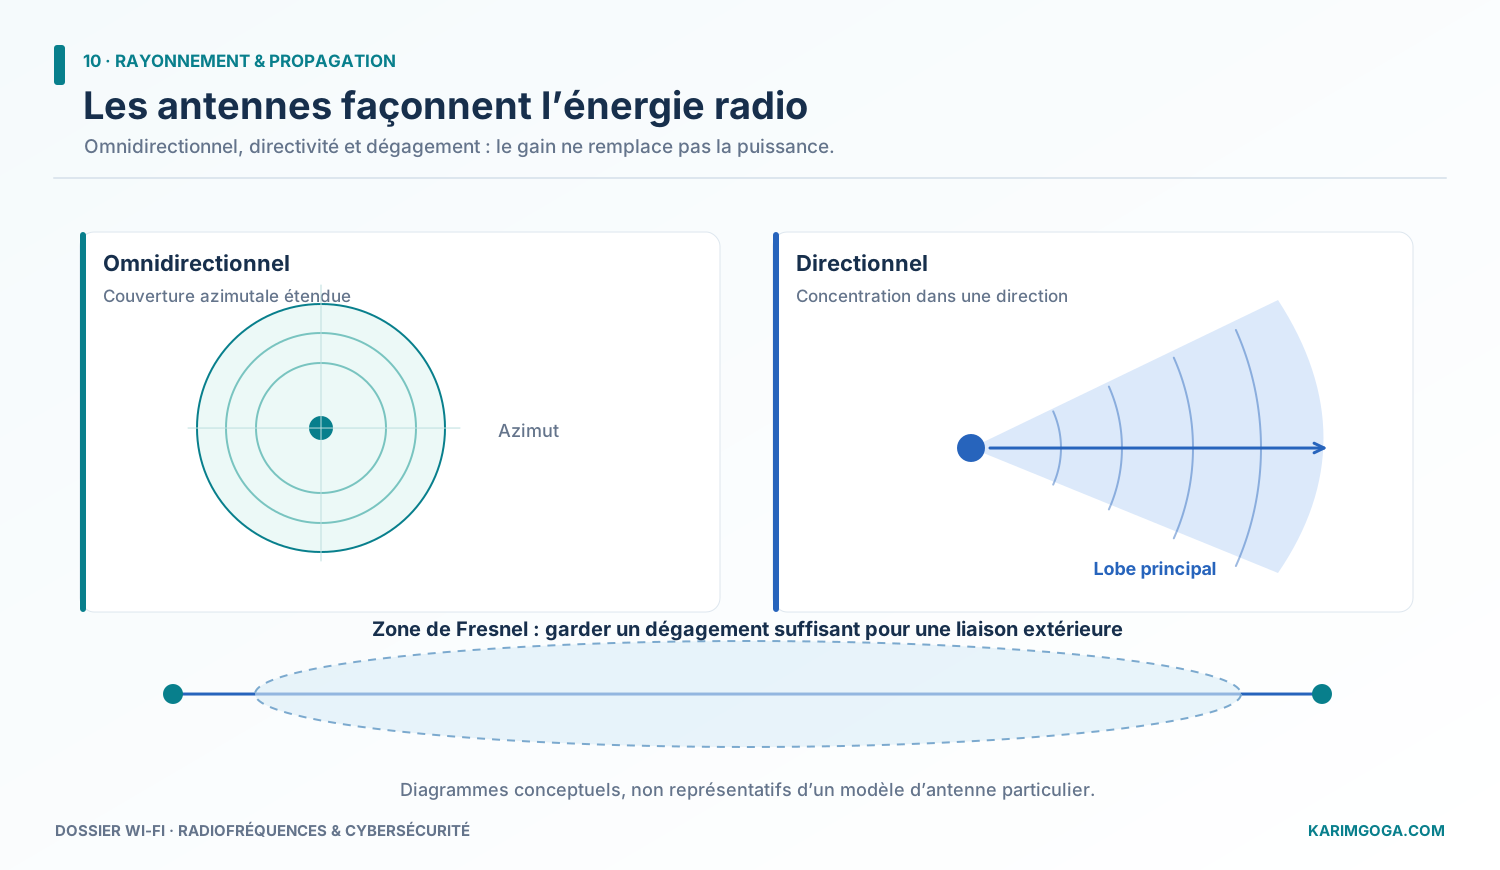
Une antenne omnidirectionnelle couvre un large azimut, mais pas uniformément tout l’espace en trois dimensions. Une antenne directionnelle concentre son rayonnement dans un faisceau : panneau, Yagi ou parabole selon les usages. Le gain d’antenne ne crée pas de puissance ; il redistribue le rayonnement. La polarisation, la hauteur, les réflexions et les obstacles comptent autant que la puissance d’émission.
Pour une liaison Wi-Fi extérieure point à point, la zone de Fresnel doit être suffisamment dégagée. Une visibilité optique directe ne garantit pas, à elle seule, une bonne propagation radio.
Concevoir avec une véritable étude de site
Une Wireless Site Survey confronte les hypothèses à la réalité : plan des locaux, matériaux, usages, mesures passives et actives, canaux, interférences, itinérance, débit et couverture. Les cartes thermiques sont utiles, mais ne doivent pas être réduites à une simple carte de puissance. Il faut mesurer la qualité et la capacité dans les zones où les applications fonctionnent.
Une couverture qui déborde très loin dans la rue augmente la portée possible des opérations de reconnaissance. Réduire cet excès peut améliorer la maîtrise de l’exposition ; cela ne constitue jamais un substitut au chiffrement.
05
Un spectre partagé : contention, collisions et itinérance
En Wi-Fi, plusieurs stations se disputent le temps d’occupation du support radio. Le mécanisme historique CSMA/CA (Carrier Sense Multiple Access with Collision Avoidance) combine écoute du canal, délais et contention. Un équipement peut ne pas entendre une autre station qui perturbe pourtant le même récepteur : c’est le problème du nœud caché. Les échanges RTS/CTS peuvent atténuer certaines situations.
En 2,4 GHz, les canaux 1, 6 et 11 en largeur 20 MHz constituent un plan classique pour réduire les recouvrements dans de nombreux contextes. Les autres bandes offrent davantage de possibilités, mais aucune planification n’est valable indépendamment des fréquences légalement accessibles et des interférences mesurées.
L’itinérance permet à un terminal de changer de BSSID sans sortir nécessairement du réseau logique. 802.11k fournit certaines informations sur les voisins, 802.11v assiste certaines transitions, et 802.11r facilite le transfert rapide dans les configurations prises en charge. La compatibilité des terminaux et les politiques de sécurité restent déterminantes.
06
WEP, WPA, WPA2 et WPA3 : quatre étapes, des garanties différentes
Le Wi-Fi a progressivement renforcé ses mécanismes cryptographiques au fil des vulnérabilités découvertes. Ces évolutions touchent à la fois l’authentification, l’établissement des clés, la confidentialité et l’intégrité des trames.
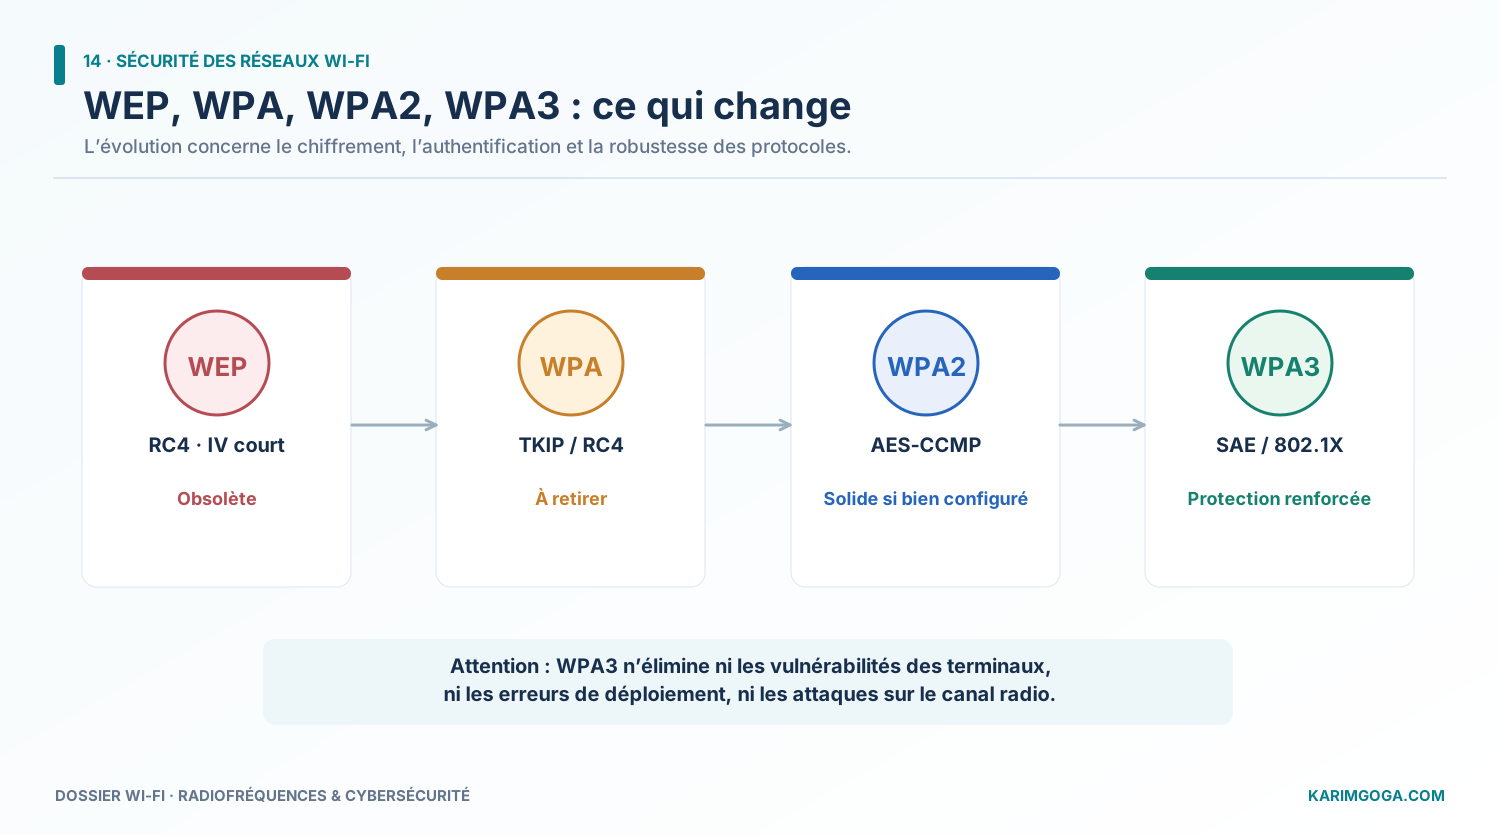
WEP utilisait notamment RC4 et un IV de 24 bits, avec des faiblesses qui rendent sa protection obsolète. Le premier WPA, fondé principalement sur TKIP/RC4, était une solution de transition et ne répond plus aux exigences modernes. WPA2 a généralisé des protections fortes telles que AES-CCMP, notamment pour la confidentialité et l’intégrité. WPA3 améliore l’authentification et les exigences de protection, mais sa sécurité dépend toujours de la mise en œuvre, des correctifs et de la configuration.
WPA2-Personal : le mot de passe partagé
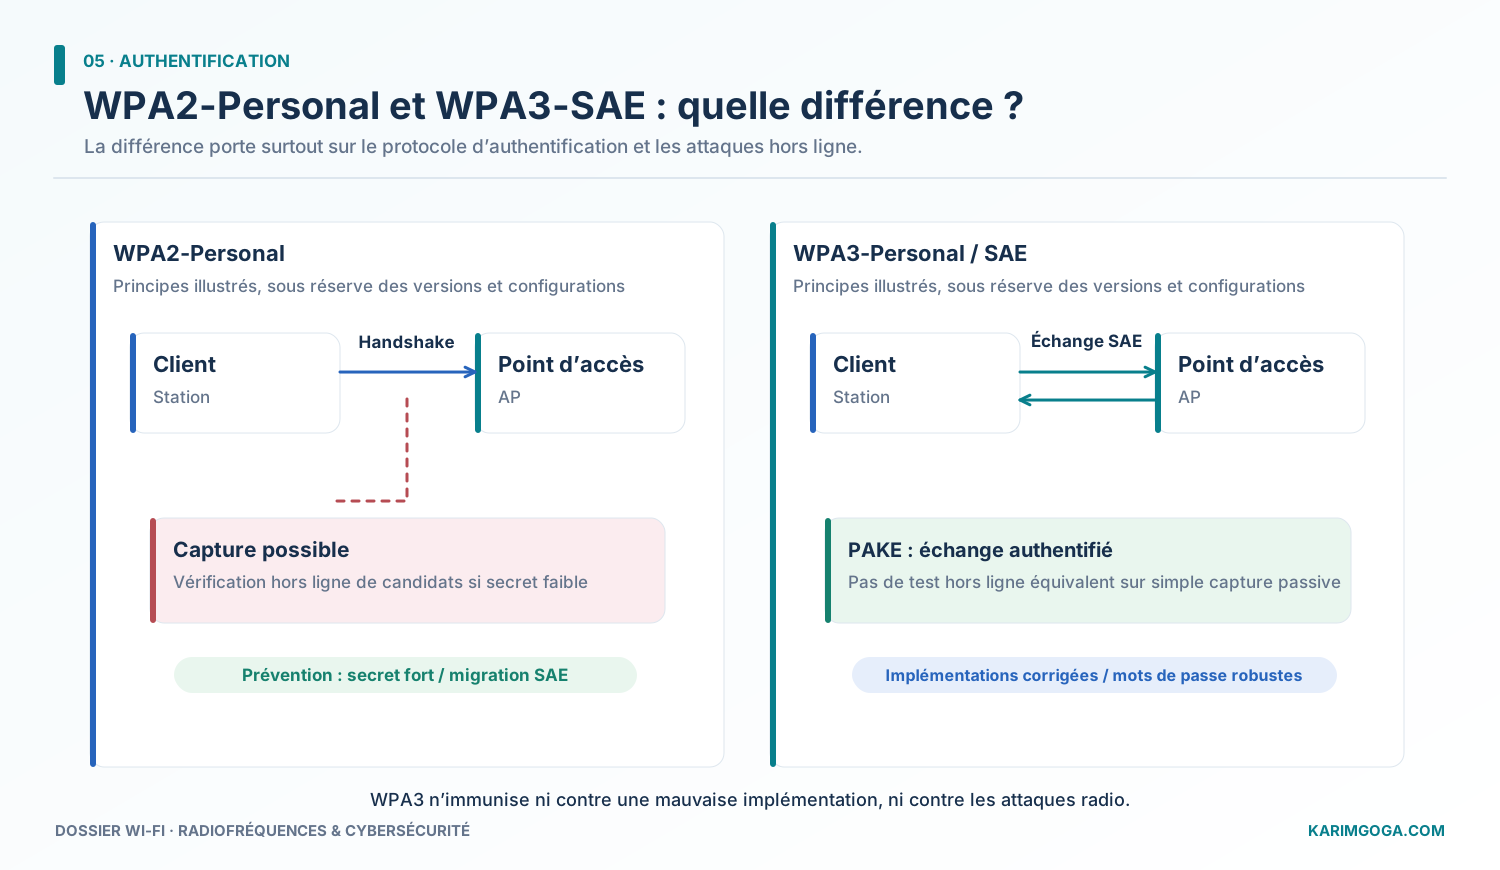
En mode Personal, un secret est commun aux terminaux autorisés. Dans des conditions appropriées, certains éléments d’un échange WPA2-Personal permettent à un adversaire de vérifier hors ligne des mots de passe candidats. Un secret court, prévisible ou réutilisé peut donc exposer le réseau. La longueur et l’imprévisibilité du mot de passe ont un rôle central.
WPA3-Personal : SAE et le mécanisme Dragonfly
Le mécanisme SAE — Simultaneous Authentication of Equals appartient à la famille des échanges de clés authentifiés par mot de passe (PAKE). Il empêche qu’une simple observation passive d’un échange fournisse la même possibilité de test hors ligne des secrets que dans les scénarios classiques WPA2-Personal. SAE apporte également une propriété de forward secrecy appropriée à son modèle. Il ne rend pas un mauvais mot de passe souhaitable ni l’implémentation invulnérable.
Les clés qui ne jouent pas le même rôle
Dans les architectures RSN, il faut distinguer la PMK (Pairwise Master Key) de la PTK (Pairwise Transient Key) et de la GTK (Group Temporal Key). Les clés de groupe et certaines clés utilisées pour les trames de gestion répondent à d’autres finalités que le trafic unicast. La sécurité dépend notamment des nonces, compteurs, mécanismes d’intégrité et procédures de renouvellement.
Le 4-Way Handshake, étape par étape
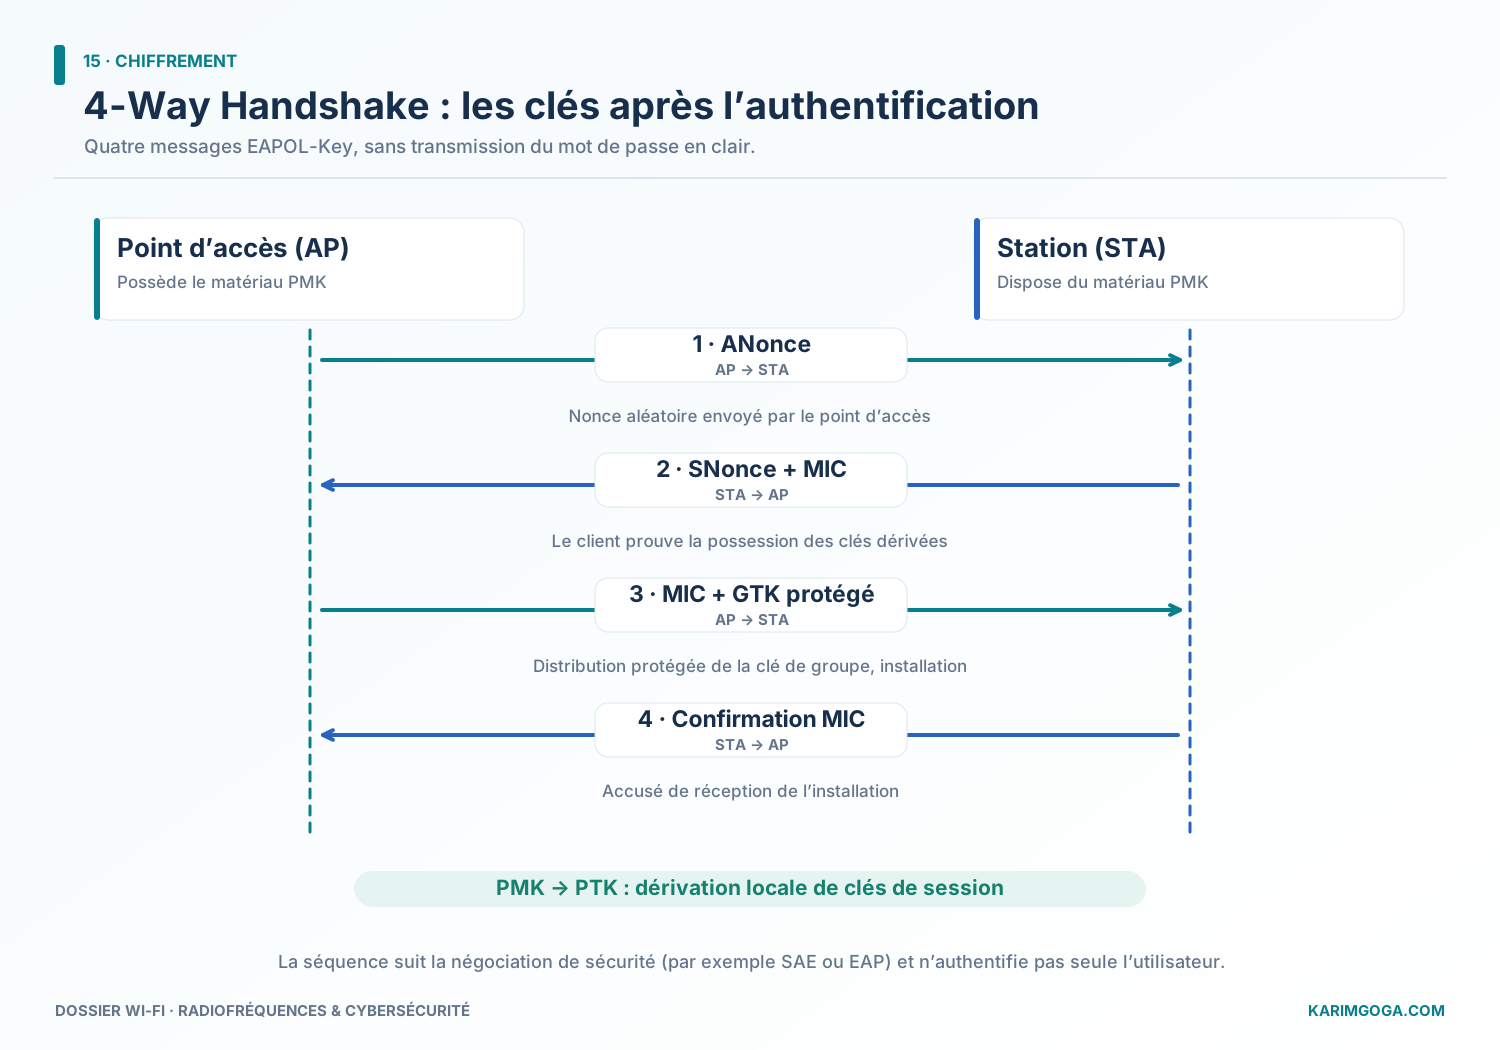
Après la phase d’authentification appropriée, des échanges EAPOL-Key permettent au terminal et à l’AP de confirmer la possession du matériau cryptographique attendu et d’établir ou d’installer les clés nécessaires. Une représentation simplifiée comprend : (1) un ANonce transmis par l’AP ; (2) un SNonce et une preuve d’intégrité émis par le terminal ; (3) un message AP portant une confirmation cryptographique et les éléments protégés nécessaires à la clé de groupe ; (4) l’accusé de réception du terminal. Le mot de passe n’est pas transmis en clair dans ces quatre messages.
PMF, trames de gestion et limites
Les Protected Management Frames (PMF) protègent certaines trames de gestion robustes, notamment contre des falsifications de désauthentification et désassociation dans les conditions prévues. Ils ne protègent pas toutes les trames radio et n’empêchent ni l’interférence physique ni le brouillage intentionnel. En pratique, il faut vérifier les options capable, required et leurs conséquences sur les terminaux anciens.
Wi-Fi ouvert, OWE et portée réelle de la confidentialité
Un réseau ouvert classique ne chiffre généralement pas la liaison radio. OWE (Opportunistic Wireless Encryption), utilisé dans les profils Enhanced Open, peut chiffrer les échanges radio de manière individualisée sans mot de passe. Mais OWE n’authentifie pas l’identité de l’AP. Un portail captif ne transforme pas un réseau ouvert en réseau cryptographiquement authentifié. Les applications doivent conserver leurs propres protections, notamment TLS.
07
Wi-Fi professionnel : 802.1X, EAP-TLS, certificats et RADIUS
Une organisation ne devrait pas partager indéfiniment un même mot de passe Wi-Fi entre tous ses collaborateurs. Le mode Enterprise permet de distinguer les identités et de contrôler leur cycle de vie.
Dans une architecture 802.1X, le terminal joue le rôle de supplicant, le point d’accès celui d’authenticator, et un serveur d’authentification, souvent RADIUS, contribue au processus d’autorisation. Avec EAP-TLS, les certificats permettent d’effectuer une authentification forte et mutuelle lorsqu’ils sont correctement validés.
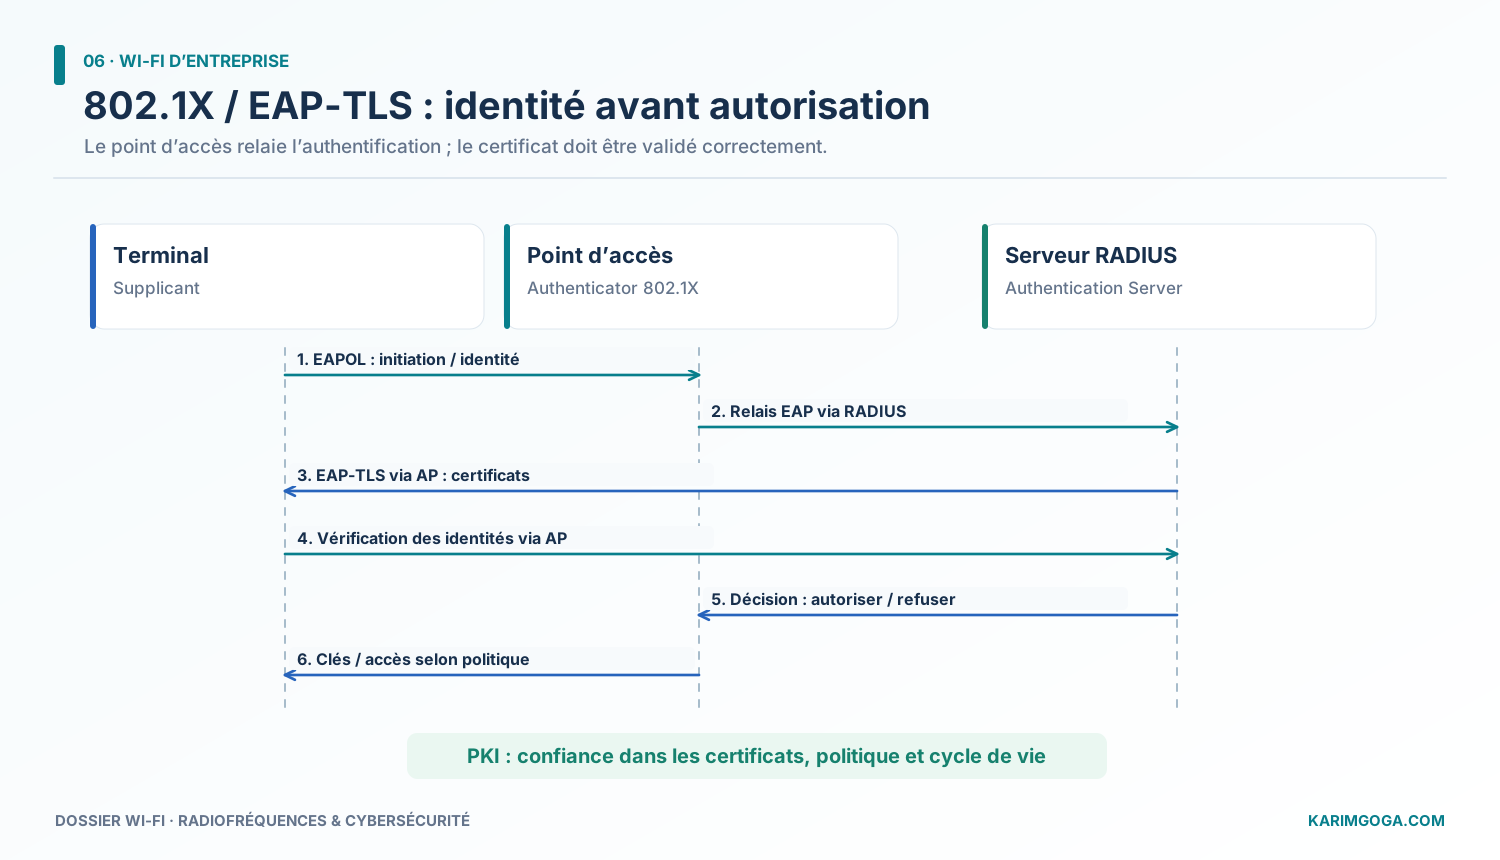
Cette architecture suppose de protéger les autorités de certification, les clés privées, la délivrance et la révocation des certificats. Surtout, les terminaux doivent vérifier l’identité du serveur d’authentification : une configuration qui accepte n’importe quel certificat peut permettre des usurpations même avec 802.1X activé.
WPA3-Enterprise dispose aussi d’un profil renforcé dit 192-bit security mode. Il ne faut pas en déduire que chaque connexion WPA3 utilise obligatoirement ce profil, ni confondre automatiquement les suites cryptographiques CCMP, GCMP et leurs longueurs de clé.
08
Les attaques Wi-Fi ne cherchent pas toutes un mot de passe
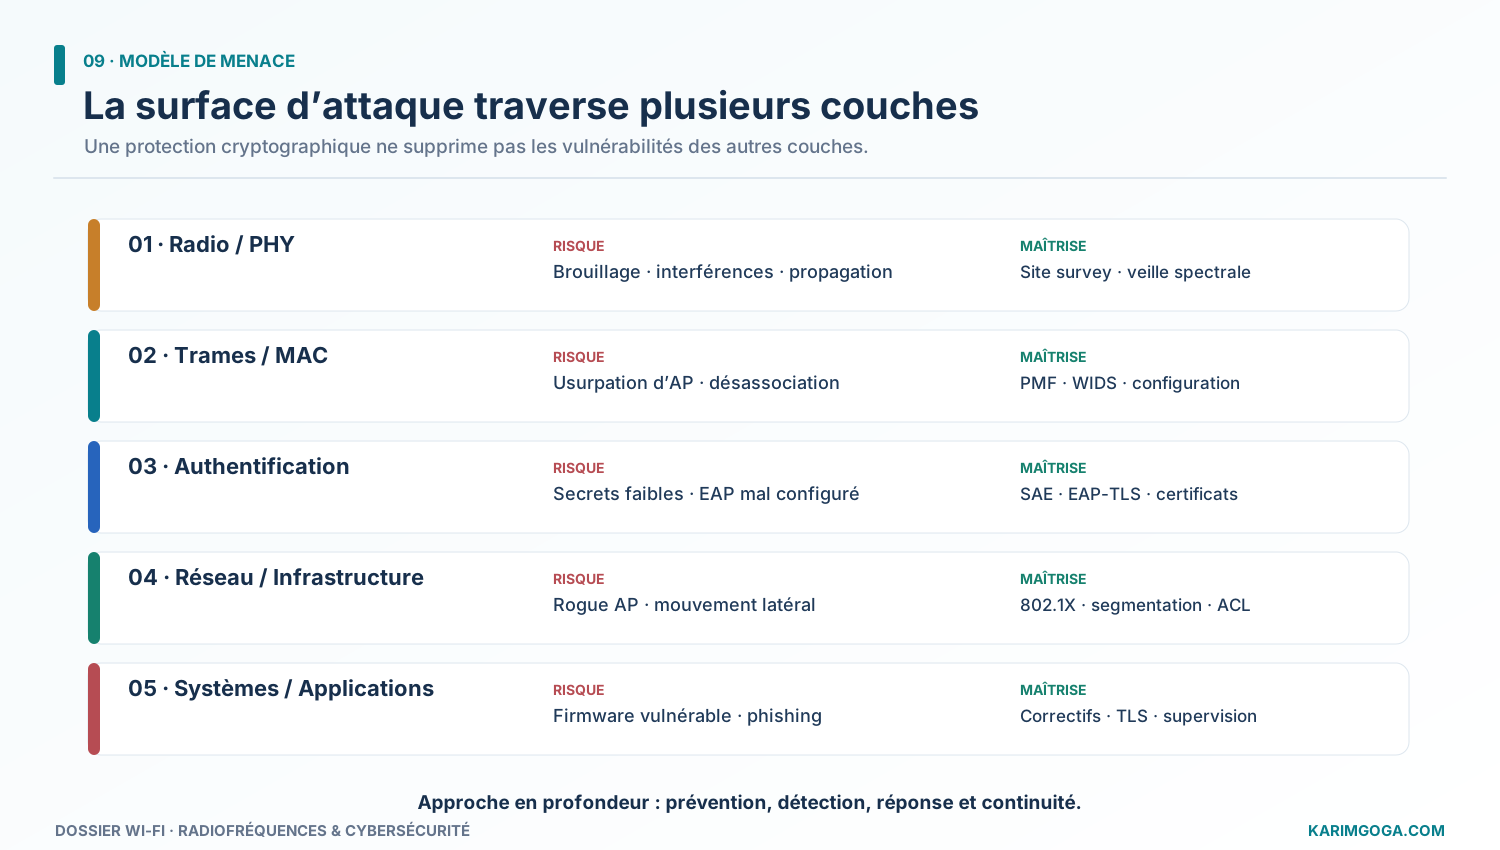
Une typologie sérieuse distingue les attaques portant sur la couche radio, les trames et protocoles MAC, l’authentification et les clés, les équipements d’infrastructure, ainsi que le réseau et les applications. Cette lecture évite de présenter toute attaque Wi-Fi comme une tentative de cassage du chiffrement.
Reconnaissance : Wardriving et Warflying
Le Wardriving cartographie les réseaux détectables depuis un véhicule ; le Warflying peut exploiter un moyen aérien. Les informations observées varient selon les équipements et les trames accessibles : SSID, BSSID, canal, puissance relative et capacités annoncées. La détection n’est pas une preuve de compromission, mais elle peut préparer une attaque. Mesures : gestion de l’exposition radio, suppression d’identifiants sensibles dans les SSID, authentification forte et supervision RF.
Rogue AP : une voie d’accès qui n’aurait jamais dû exister
Un Rogue Access Point est un AP non autorisé, qu’il soit installé délibérément ou par négligence. Un routeur personnel connecté au réseau interne peut créer un chemin contournant les contrôles prévus. Mesures : inventaire AP, détection des équipements inconnus, contrôle d’accès sur le réseau filaire, segmentation et règles explicites d’installation.
Evil Twin : même nom, réseau différent
L’Evil Twin imite les caractéristiques visibles d’un réseau légitime. Un SSID identique ne prouve aucune identité cryptographique. Selon les clients, profils et politiques, l’adversaire peut chercher à provoquer une connexion indésirable, afficher un faux portail ou collecter des informations. Mesures : WPA3-Enterprise ou 802.1X/EAP-TLS correctement configurés, validation de l’identité du serveur, politiques strictes de connexion et détection des AP suspects.
Désauthentification et désassociation
Certaines trames de gestion historiquement non protégées ont permis d’induire des déconnexions. Les PMF réduisent les scénarios de falsification concernés lorsqu’ils sont activés dans les conditions requises. Ils ne préviennent pas les interruptions causées par le bruit, un défaut radio ou un brouillage. Mesures : PMF, analyse des événements, patchs et visibilité radio.
WPS et méthodes historiques d’enrôlement
Le Wi-Fi Protected Setup (WPS), notamment certaines variantes historiques à PIN, a présenté des faiblesses qui pouvaient compromettre l’accès. Mesures : désactiver les méthodes WPS non nécessaires, particulièrement les mécanismes vulnérables, et préférer des procédures d’enrôlement adaptées.
Attaques par dictionnaire contre WPA2-Personal
Avec un secret partagé faible, un adversaire peut dans certaines conditions observer des échanges lui permettant de tester des hypothèses hors ligne. Mesures : longue phrase secrète aléatoire, WPA3-SAE, restriction des modes de compatibilité, et identités individualisées en entreprise.
KRACK : quand réinstaller une clé compromet sa sécurité
Les Key Reinstallation Attacks, publiées en 2017, ont exploité des défauts liés au traitement de certaines retransmissions dans les procédures de gestion des clés. Selon les implémentations, la réinstallation d’une clé pouvait entraîner la réutilisation de compteurs devant rester uniques. Mesures : correctifs client et infrastructure, suivi des avis fournisseurs, protection applicative en profondeur.
Dragonblood : limites de conception et d’implémentation
Les travaux Dragonblood ont montré que certaines implémentations ou configurations de SAE pouvaient présenter des faiblesses, notamment par canaux auxiliaires et dans certains modes de transition. Mesures : correctifs, paramètres SAE actualisés, réduction des modes vulnérables et vérification des terminaux hérités.
FragAttacks : fragmentation et agrégation
Les Fragmentation and Aggregation Attacks ont illustré que des vulnérabilités de conception et d’implémentation pouvaient concerner la manière dont des trames sont assemblées ou traitées, y compris sur des réseaux disposant d’un chiffrement moderne. Mesures : correctifs, durcissement des terminaux et cloisonnement.
Rejeu, falsification et compromission logicielle
Les attaques par rejeu consistent à soumettre de nouveau des éléments auparavant observés. Les protocoles modernes utilisent compteurs, nonces et contrôles d’intégrité, mais une implémentation défectueuse peut réintroduire des risques. Par ailleurs, une vulnérabilité dans le firmware d’un AP, l’interface d’administration ou le contrôleur central constitue une autre voie d’attaque qui ne dépend pas du mot de passe radio. Mesures : patchs, administration isolée, sauvegardes de configuration, authentification forte, inventaire et traitement des vulnérabilités.
Brouillage : attaquer le support électromagnétique
Le jamming est une perturbation radio intentionnelle visant la disponibilité. Aucune suite AES ne permet de chiffrer le canal au point de le rendre insensible aux émissions parasites. L’analyse doit distinguer les interférences accidentelles du brouillage volontaire, sans conclure à une intention malveillante sur la seule présence de déconnexions. Mesures : surveillance spectrale, diversité des liaisons et plans de continuité.
| Famille de menace | Effet recherché | Contrôle prioritaire |
|---|---|---|
| Reconnaissance et imitation | Préparer une attaque, attirer des clients | Identité du réseau, EAP-TLS, politiques de connexion |
| Rogue AP | Contourner le périmètre prévu | Inventaire, contrôle d’accès filaire, WIDS |
| WPS / mot de passe faible | Obtenir un accès illégitime | WPA3-SAE, secrets robustes, enrôlement durci |
| Désauthentification | Interrompre ou perturber une connexion | PMF, télémétrie, analyse des causes |
| KRACK / FragAttacks | Exploiter des défauts protocolaires ou logiciels | Correctifs fournisseurs, défense en profondeur |
| Compromission AP | Contrôler l’infrastructure radio | Administration protégée, correctifs, journaux |
| Brouillage | Réduire la disponibilité | Surveillance RF, redondance, continuité |
| Mouvement latéral | Atteindre des systèmes internes | ACL, pare-feu, segmentation, surveillance |
09
Le scénario qui change la lecture : une caméra Wi-Fi dans un hôpital
Imaginons un établissement de santé utilisant une infrastructure Wi-Fi pour les postes du personnel, des caméras, des équipements de maintenance, certains dispositifs connectés et les visiteurs. Une caméra possède un firmware vulnérable. L’attaquant parvient, dans notre scénario, à en prendre le contrôle après avoir obtenu une position d’attaque suffisante. Le risque principal n’est plus le seul canal radio : c’est ce que ce premier équipement compromis peut atteindre.
Sur un réseau plat, la caméra peut potentiellement découvrir des services qui ne devraient jamais être accessibles depuis elle. Dans un réseau segmenté, son trafic est limité aux destinations strictement nécessaires : enregistrement vidéo et éventuels services d’administration dédiés. Les accès au système d’information médical, aux postes et aux services RH sont refusés par défaut.
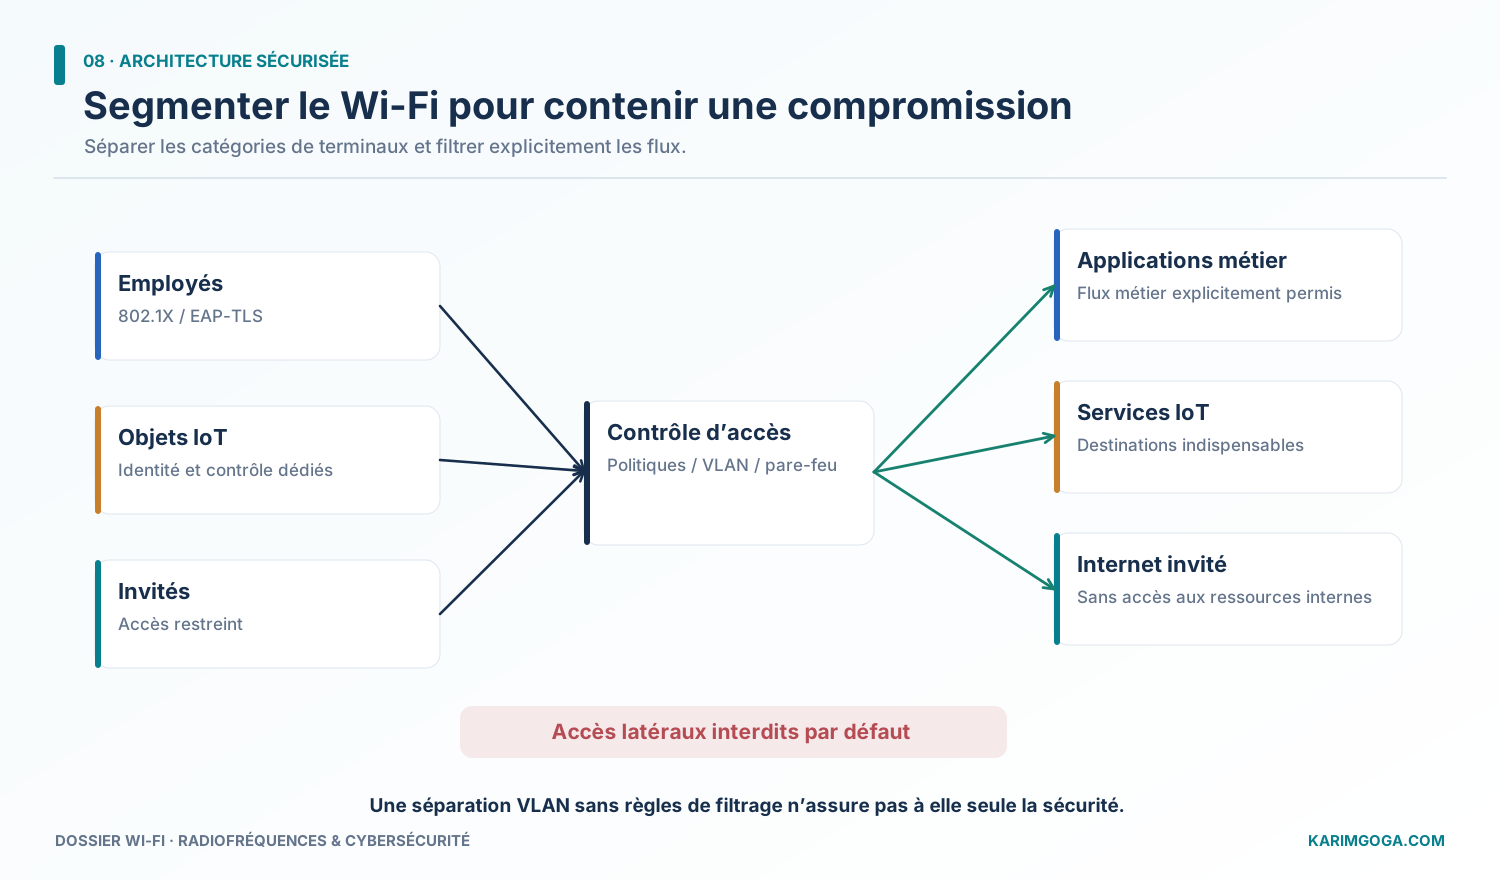
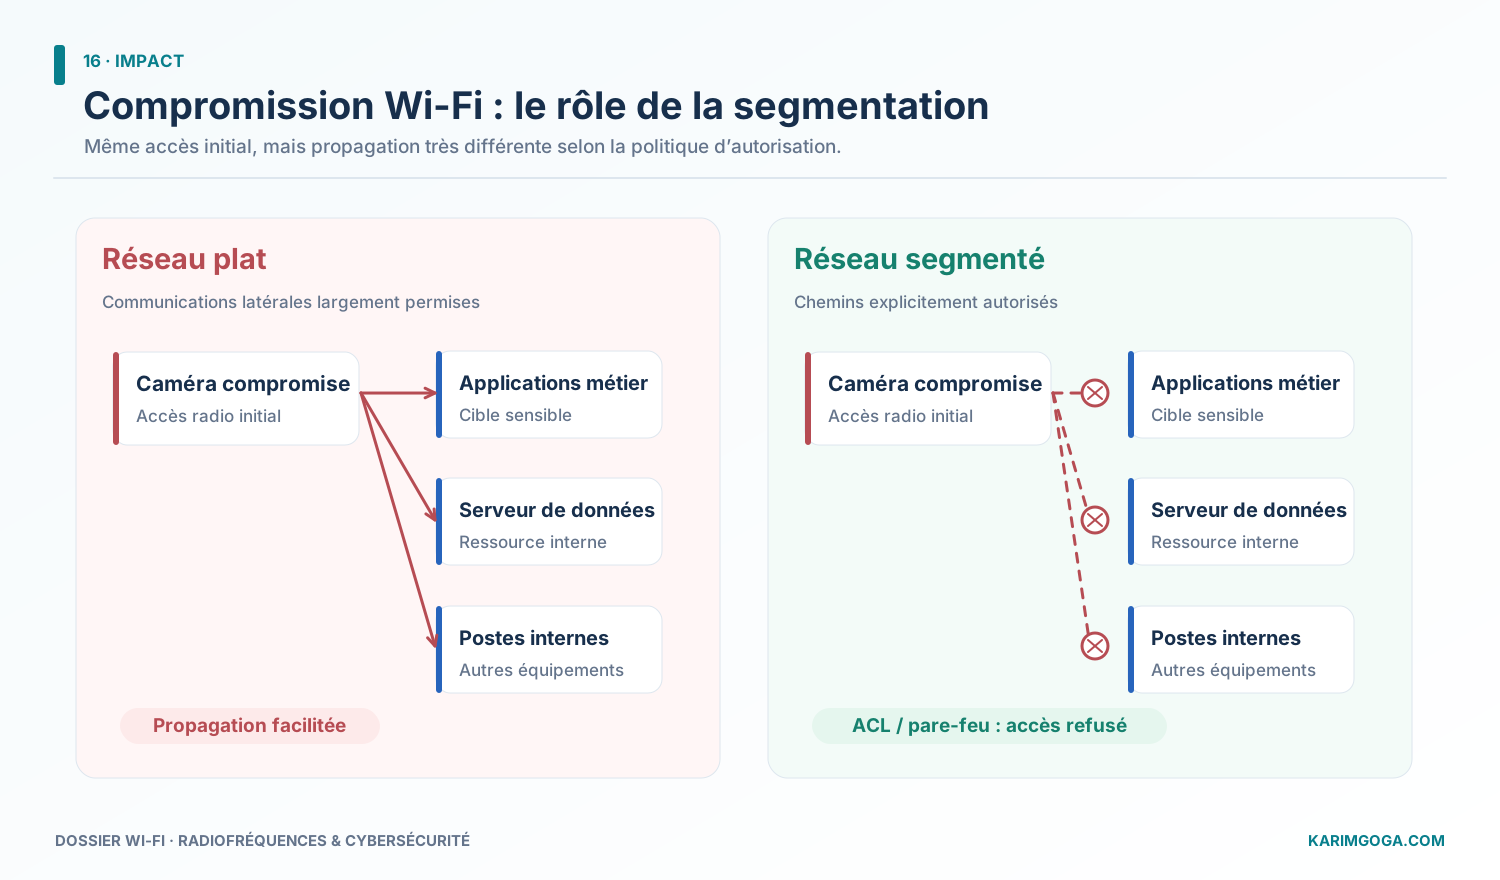
Un tel dispositif ne se résume pas à créer trois SSID. Les VLAN, ACL, pare-feu, politiques dynamiques d’accès, inventaire, identités et journaux doivent aboutir à des chemins de communication réellement contrôlés. Un appareil invité ne doit pas recevoir les mêmes autorisations qu’un poste professionnel. Une caméra ne doit pas pouvoir administrer un serveur. Un équipement médical doit être isolé selon sa criticité et ses dépendances documentées.
La question de gouvernance devient précise : qui autorise chaque flux, sur quelle justification, pour quelle durée et avec quelle capacité de vérification ?
10
Concevoir une infrastructure Wi-Fi défendable
La sécurité d’un WLAN moderne commence avant l’installation de la première borne. Une démarche solide rassemble plusieurs dimensions.
Ingénierie RF. Étude de site, puissance adaptée, antennes conformes, allocation des canaux, analyse des interférences, prise en compte du DFS, capacités des terminaux et vérification des bandes autorisées localement. Le projet doit mesurer la couverture à l’intérieur et l’exposition hors périmètre.
Identités et authentification. Privilégier les identités individualisées. Pour les environnements professionnels compatibles, 802.1X/EAP-TLS fournit une base forte à condition de protéger la PKI, de valider correctement les certificats et de gérer émission, expiration et révocation. Pour les petits réseaux, WPA3-SAE et des secrets robustes constituent un choix pertinent selon les capacités.
Chiffrement et gestion. Écarter WEP et TKIP, activer PMF lorsque requis et compatible, supprimer les mécanismes d’enrôlement inutiles, isoler l’administration, maintenir les AP et contrôleurs à jour, sauvegarder et contrôler les configurations.
Segmentation. Ne pas traiter tous les terminaux comme équivalents. Prévoir des politiques explicites pour employés, invités, IoT, vidéo, supervision, équipements critiques et interfaces d’administration. Les règles interzones doivent être testées, pas simplement décrites dans un document d’architecture.
Surveillance. Un WIDS peut contribuer à identifier des AP non autorisés, des changements anormaux et des événements radio suspects. Un WIPS peut disposer de fonctions supplémentaires de prévention dont l’emploi est soumis aux contraintes techniques et légales. Les événements RADIUS, les journaux AP/contrôleur, les flux réseau, les données de sécurité des postes et la télémétrie RF doivent être corrélés lorsque possible.
Résilience. Identifier les applications qui ne peuvent tolérer une interruption radio. Pour celles-ci, prévoir des moyens filaires, des canaux de secours, des procédures dégradées et une approche réaliste des brouillages. La disponibilité radio constitue également une propriété de cybersécurité.
Les fausses bonnes idées
Masquer le SSID ne le transforme pas en secret ; des échanges de découverte ou d’association peuvent encore le révéler. Filtrer les adresses MAC peut aider à une gestion élémentaire, mais les adresses peuvent être usurpées et ne prouvent pas l’identité cryptographique. Installer un portail captif ne garantit pas le chiffrement. Activer un VPN ne remplace pas WPA3, même s’il protège d’autres segments du parcours. Acheter des AP Wi-Fi 7 ne corrige pas automatiquement une administration mal sécurisée.
La bonne question n’est jamais seulement « quelle option est activée ? », mais « quelle propriété de sécurité est-elle censée apporter, contre quel adversaire et dans quelles limites ? ».
11
Confidentialité, objets connectés et Wi-Fi Sensing
Même lorsque les données utiles sont chiffrées, certaines métadonnées radio peuvent demeurer observables : trames de gestion, caractéristiques annoncées, temps d’activité, informations de voisinage et autres indices dépendant du protocole et de la configuration. La randomisation des adresses MAC peut limiter certaines formes de traçage, sans garantir l’anonymat total. La protection de la vie privée demande donc une analyse allant au-delà des seuls contenus applicatifs.
La question devient encore plus sensible avec l’Internet des objets. Caméras, capteurs, équipements médicaux ou industriels disposent parfois de firmwares anciens et d’une faible capacité de maintenance. Leur authentification, leur enrôlement, leurs mises à jour, leur segmentation et leur sortie de service doivent être définis sur tout leur cycle de vie. Un équipement non maintenu devient une dette de sécurité, même s’il continue de remplir sa fonction.
L’évolution IEEE 802.11bf-2025, consacrée au WLAN Sensing, montre une autre direction : les signaux Wi-Fi peuvent être exploités pour percevoir certaines caractéristiques ou variations de l’environnement. Ces possibilités intéressent les bâtiments intelligents et les applications de détection, mais créent aussi des enjeux nouveaux de confidentialité et de gouvernance.
Avec les travaux Wi-Fi 8, la notion de fiabilité renforcée prend également de l’importance. Dans une activité critique, un débit exceptionnel pendant quelques secondes peut avoir moins de valeur qu’une connexion stable et résiliente pendant toute une opération.
12
Ce que révèle réellement la sécurité du Wi-Fi
Les enjeux du Wi-Fi sont à la croisée de plusieurs disciplines : physique de la propagation, spectre radioélectrique, systèmes embarqués, cryptographie, architecture réseau et gouvernance de la sécurité. Les considérer séparément conduit à des conclusions trompeuses.
Un signal puissant n’assure pas un bon SNR. Un bon SNR n’authentifie pas le point d’accès. Un AP légitime peut être mal administré. Un chiffrement radio robuste peut coexister avec un appareil vulnérable ou un réseau insuffisamment segmenté. Une protection contre la falsification de trames ne rend pas le support radio insensible au brouillage.
La robustesse vient de l’articulation des contrôles, pas de la présence d’un logo sur un équipement.
L’objectif est donc de concevoir un réseau capable de transmettre efficacement, de vérifier les identités, de limiter les autorisations, d’identifier les comportements suspects et de maintenir les fonctions essentielles en cas d’incident.
Le véritable enjeu n’est pas de rendre le signal Wi-Fi invisible. C’est de faire en sorte que sa visibilité radio ne se transforme pas en une faiblesse exploitable du système d’information.
Références techniques et scientifiques
- IEEE 802.11 Working Group, Overview and Standardization Activities. https://www.ieee802.org/11/overview.html
- IEEE 802.11 Working Group, Project Timelines (802.11be, 802.11bf, 802.11bn). https://www.ieee802.org/11/Reports/802.11_Timelines.htm
- IEEE 802.11 Task Group BN, Ultra High Reliability: project updates. https://www.ieee802.org/11/Reports/tgbn_update.htm
- IEEE Standards Association, IEEE 802.11bf-2025: Enhancements for WLAN Sensing. https://standards.ieee.org/ieee/802.11bf/11574/
- NIST, SP 800-153: Guidelines for Securing Wireless Local Area Networks. https://csrc.nist.gov/pubs/sp/800/153/final
- IETF, RFC 8110: Opportunistic Wireless Encryption. https://www.rfc-editor.org/rfc/rfc8110.html
- IETF, RFC 5216: The EAP-TLS Authentication Protocol. https://www.rfc-editor.org/rfc/rfc5216.html
- Mathy Vanhoef & Frank Piessens, Key Reinstallation Attacks: Forcing Nonce Reuse in WPA2 (2017). https://doi.org/10.1145/3133956.3134027
- Mathy Vanhoef, Fragment and Forge: Breaking Wi-Fi Through Frame Aggregation and Fragmentation (USENIX Security, 2021). https://www.usenix.org/conference/usenixsecurity21/presentation/vanhoef
- CERT/CC, VU#871675 — WPA3 Design and Implementation Vulnerabilities. https://kb.cert.org/vuls/id/871675/
- Wi-Fi Alliance, Wi-Fi CERTIFIED 7 (capabilities and certification resources). https://www.wi-fi.org/discover-wi-fi/wi-fi-certified-7
- Commission européenne, Décision d’exécution (UE) 2021/1067 relative à 5 945–6 425 MHz, texte consolidé. https://eur-lex.europa.eu/legal-content/FR/TXT/?uri=CELEX%3A02021D1067-20250522
https://karimgoga.com