Projet de recherche · en cours
RECHERCHE INDÉPENDANTE
Résilience des systèmes embarqués face aux attaques PDoS
Détection multi-source, TinyML embarqué et mécanismes de réponse graduée face aux compromissions OTA et RF.
Observer → classifier → décider → récupérer
Une chaîne multi-source pensée pour les contraintes de l’embarqué.
Jetson Orin · Pixhawk · Android
Trois architectures différentes pour éprouver la portabilité réelle.
Préparation
Cadrage scientifique et constitution progressive des bancs.
À PROPOS DU PROJET
Résister à l’attaque,
mais aussi savoir récupérer.
Ce projet explore la résilience des systèmes embarqués et cyberphysiques face aux attaques par Permanent Denial of Service — PDoS. Leur objectif ne se limite plus à interrompre temporairement un service : elles cherchent à provoquer une dégradation persistante ou destructive susceptible de rendre un équipement indisponible au-delà d’un redémarrage ou d’une restauration classique.
Les équipements automobiles, drones, smartphones, passerelles IoT, équipements de télécommunication et autres systèmes connectés dépendent de logiciels internes complexes, de mécanismes de mise à jour à distance et de communications sans fil. Cette évolution améliore leur maintenabilité, mais étend aussi la surface d’attaque jusqu’au firmware, au bootloader, aux configurations persistantes, à la chaîne de démarrage, aux mécanismes OTA et aux interfaces radio.
La recherche se concentre sur deux familles de vecteurs à distance : les mécanismes Over-The-Air et les communications radiofréquence. Elle cherche à déterminer si les changements de comportement d’un système compromis peuvent être observés assez tôt, classifiés localement par des modèles légers, puis traduits en une réponse adaptée avant que la dégradation ne devienne irréversible.
TRAVAUX DE RECHERCHE
Notes et travaux
du programme.
NOTE DE RECHERCHE 01
Version 0.1 · Septembre 2026
Fondements scientifiques : systèmes embarqués critiques connectés, surfaces OTA/RF et résilience face aux attaques PDoS
Cette première note établit le cadre conceptuel du programme : définition du PDoS, architectures embarquées, chaînes OTA, surfaces RF, firmware resilience, observabilité et positionnement de la recherche.
Lire la note →ORIGINE DE LA RECHERCHE
D’un sujet doctoral initial
à un programme indépendant.
Ce travail est issu d’un projet initialement conçu comme sujet doctoral : « Cybersécurité des systèmes embarqués critiques face aux attaques PDoS : modélisation multi-domaines, détection temps réel par apprentissage automatique léger et mécanismes de contre-mesures autonomes graduées. »
Des contraintes géographiques n’ayant pas permis la poursuite du cadre doctoral initial, la problématique est désormais conduite comme un programme personnel de recherche expérimentale. Le périmètre reste volontairement adaptable aux moyens disponibles et surtout aux résultats réellement obtenus.
Le programme doit produire progressivement un état de l’art, des modèles de menace, des protocoles expérimentaux, des jeux de données publiables, des prototypes, des mesures et des analyses. Les résultats négatifs, limites et hypothèses infirmées font pleinement partie de cette démarche scientifique.
PROBLÉMATIQUE SCIENTIFIQUE
Une méthode portable,
sans supposer l’uniformité.
Comment concevoir une approche portable permettant de détecter suffisamment tôt des comportements associés à une tentative de PDoS menée via des vecteurs OTA ou RF, puis de déclencher des mécanismes de réponse graduée compatibles avec les contraintes de systèmes embarqués hétérogènes ?
Les plateformes diffèrent par leur architecture, leurs ressources, leur système d’exploitation et les télémétries accessibles. La détection doit rester compatible avec les coûts de calcul, maîtriser les faux positifs et ne jamais transformer une réaction automatique en nouveau risque pour la sûreté de fonctionnement.
Détecter, décider et récupérer sans aggraver l’état du système.
RESEARCH QUESTIONS
Cinq questions pour
éprouver la méthode.
Observabilité
Quels signaux distinguent un fonctionnement normal, une anomalie bénigne et une compromission susceptible d’aboutir à une indisponibilité persistante ?
Fusion de données
Une détection multi-source est-elle plus robuste qu’une approche limitée aux journaux logiciels ou au trafic réseau ?
TinyML
Des modèles suffisamment légers peuvent-ils classifier localement ces comportements avec une latence et un coût compatibles avec l’embarqué ?
Réponse graduée
Comment proportionner la réaction au niveau de confiance de la détection et à l’état opérationnel du système ?
Portabilité
Quels éléments — instrumentation, caractéristiques, décision, métriques ou récupération — peuvent réellement être transférés entre plateformes ?
HYPOTHÈSES DE TRAVAIL
Des propositions à tester,
pas des conclusions.
Anomalies précurseures
Une tentative de compromission persistante produit des anomalies observables avant ou pendant la perte définitive de disponibilité.
Complémentarité des signaux
La combinaison de plusieurs catégories de signaux permet une détection plus robuste qu’une source unique.
Classification locale
Une partie de la classification peut être exécutée à l’aide de modèles suffisamment légers pour un environnement embarqué.
Résilience graduée
Une réponse tenant compte de la confiance de détection peut améliorer la résilience tout en limitant le risque des faux positifs.
Ces hypothèses pourront être reformulées, réduites ou rejetées au cours des expérimentations.
PÉRIMÈTRE DE MENACE
Compromissions distantes,
persistance et récupération.
Le périmètre initial se concentre sur les mécanismes OTA, les interfaces réseau, les protocoles de communication et les communications radio. Il couvre notamment les mises à jour non autorisées ou altérées, la compromission persistante du firmware ou de la configuration, le rollback abusif, la corruption de données persistantes et la perte de capacité de récupération.
Les attaques physiques invasives et la destruction matérielle directe ne constituent pas le cœur de cette première phase. Toute dégradation sera simulée ou provoquée de manière contrôlée sur des équipements détenus ou explicitement autorisés.
Vecteurs étudiés
OTA, interfaces réseau, protocoles et communications RF.
Effets observés
Altération persistante, comportement anormal, indisponibilité et échec de récupération.
EXPERIMENTAL TESTBEDS
Trois systèmes d’ancrage,
trois contraintes différentes.
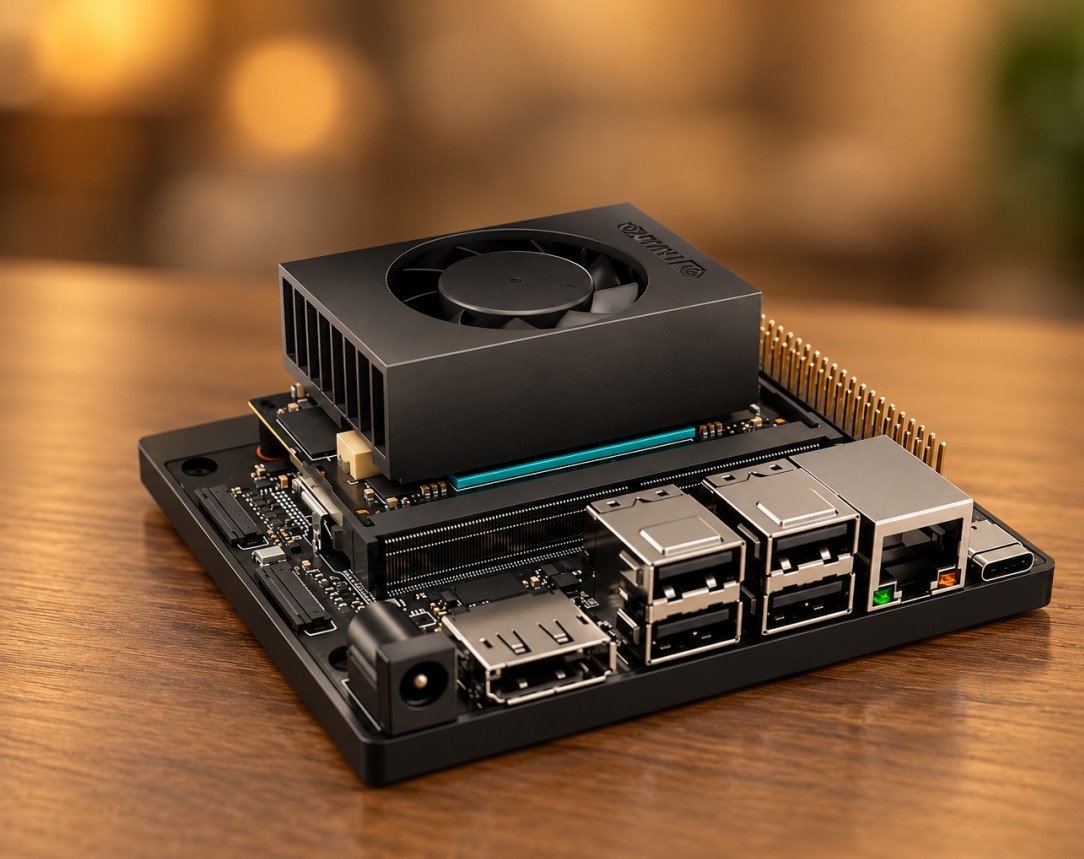
NVIDIA Jetson Orin
Une plateforme Linux embarquée relativement puissante, représentative d’environnements d’edge AI et de robotique. Elle servira à construire une première version du pipeline, puis à étudier sa réduction vers des systèmes plus contraints.
OTA · intégrité logicielle · télémétrie · Edge AI · récupération
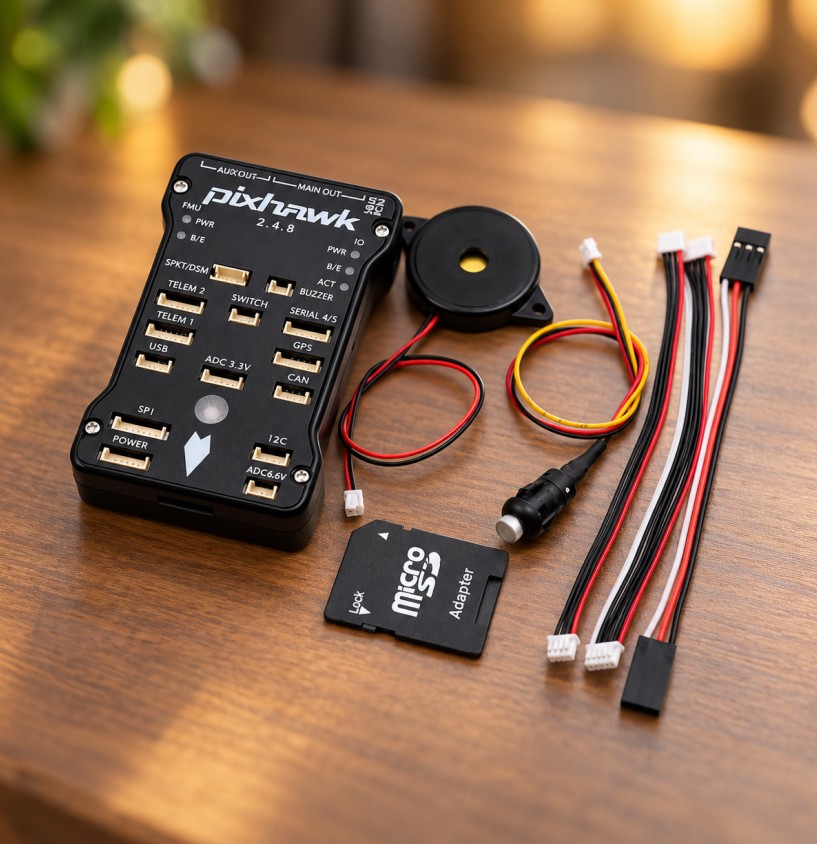
Pixhawk / MAVLink
Le banc cyberphysique principal. Il permettra d’observer, dans un cadre strictement défensif, les effets de communications anormales et de compromissions simulées sur la capacité d’un contrôleur de vol à maintenir un état sûr.
MAVLink · télémétrie · états internes · modes dégradés · sécurité opérationnelle
Android
Une plateforme mobile complexe permettant d’étudier la portabilité de l’approche dans un système doté de mécanismes OTA industriels, d’une chaîne de démarrage, de stockage persistant et de plusieurs interfaces sans fil.
OTA · boot chain · logs · Wi-Fi · Bluetooth · réseau · récupération
ARCHITECTURE EXPÉRIMENTALE
De l’observation
à la validation du retour à l’état sûr.
Observation
Acquisition
Prétraitement
Feature Extraction
Classification
Décision
Réponse
Recovery Validation
Cette chaîne constitue une architecture expérimentale à évaluer. Elle n’est pas présentée comme un mécanisme déjà validé.
MÉTHODOLOGIE
Construire les preuves
étape par étape.
Observation
Comparer fonctionnement normal, perturbation bénigne, anomalie simulée et compromission contrôlée.
Instrumentation
Collecter et horodater les sources disponibles afin de reconstruire précisément les événements.
Construction des datasets
Produire des ensembles annotés, séparés pour l’entraînement, la validation et le test, en documentant leurs biais.
Modélisation
Comparer méthodes statistiques, machine learning classique et modèles légers avant toute sélection.
Déploiement embarqué
Mesurer la mémoire, le calcul, la latence et, lorsque possible, l’impact énergétique.
Réponse et récupération
Séparer la confiance issue de la détection de la décision opérationnelle appliquée au système.
FUSION MULTI-SOURCE
Observer plusieurs couches
sans présumer de leur utilité.
Logiciel
Logs système, événements d’intégrité, erreurs et états internes.
Performance
CPU, mémoire, timings, charge et ressources.
Réseau & protocoles
Trafic, MAVLink, Wi-Fi, Bluetooth et interfaces de communication.
Physique
Courant, tension, température et, si l’instrumentation le permet, signaux électromagnétiques.
Multi-source telemetry → Feature extraction → TinyML / ML inference → Confidence score
RÉPONSE GRADUÉE
Réagir avec proportion,
préserver l’état sûr.
Observation
Journalisation renforcée.
Alert
Signalement de l’anomalie.
Restriction
Suspension d’une opération ou limitation d’une interface.
Isolation
Blocage temporaire de la surface suspecte.
Recovery
Retour vers une configuration ou une image connue comme fiable.
Safe mode
Passage dans un état opérationnel dégradé mais sûr.
Cette gradation devra être adaptée aux capacités et aux contraintes de sûreté propres à chaque plateforme, puis validée expérimentalement.
RESEARCH METRICS
Évaluer la détection
dans les contraintes réelles.
Detection
Precision · Recall · F1-score · FPR · FNR · Time to Detect
Embedded constraints
RAM · Flash / model size · CPU · inference latency · energy impact
Resilience
Recovery Time · Recovery Success Rate · Safe-state transition · Service continuity
Portability
Dégradation entre plateformes · réentraînement · composants réutilisables
Une précision élevée n’est pas suffisante si le modèle ne peut pas être exécuté dans les contraintes réelles de la plateforme.
PROGRAMME EXPÉRIMENTAL
Une progression pilotée
par les preuves.
Phase active : cadrage scientifique et préparation progressive du laboratoire.
OPEN RESEARCH & REPRODUCIBILITY
Publier ce qui peut être
reproduit et vérifié.
Les éléments publiables seront progressivement partagés sur GitHub lorsque leur diffusion ne présente pas de risque de sécurité. Chaque résultat devra pouvoir être relié à un matériel identifié, une version logicielle, des paramètres, un protocole et les données nécessaires à son analyse.
Scripts d’acquisitionConfigurationsNotebooksPreprocessingFeature engineeringModèlesDatasets publiablesBenchmarksProtocolesBibliographieChangelogCITATION.cff
Suivre les travaux sur GitHub →RESEARCH RESULTS
Une section ouverte,
sans chiffre prématuré.
Aucun résultat expérimental consolidé publié à ce stade.
Le projet se trouve dans sa phase de cadrage, d’acquisition des équipements et de préparation des bancs d’essai. Cette section accueillera progressivement résultats, benchmarks, datasets, figures, rapports et publications.
LIMITES & DÉMARCHE SCIENTIFIQUE
Ce que le projet cherche à démontrer —
et ce qu’il ne suppose pas.
Le projet ne présume pas qu’une architecture unique fonctionnera sur Jetson, Pixhawk et Android. Certaines télémétries peuvent s’avérer inutiles, des modèles simples peuvent dépasser des approches complexes, TinyML peut n’être pertinent que dans certains scénarios et la portabilité peut exiger des adaptations substantielles.
Une architecture réellement générique pourrait ne pas être réaliste. Un socle méthodologique commun, complété par des mécanismes propres à chaque plateforme, constituerait alors un résultat utile et scientifiquement défendable.
L’objectif n’est pas de confirmer à tout prix l’hypothèse initiale, mais de mesurer ce qui fonctionne, ce qui ne fonctionne pas, pourquoi et dans quelles conditions.
RESPONSIBLE RESEARCH
Expérimenter sans exposer
des systèmes tiers.
Les travaux sont strictement défensifs et conduits sur des équipements possédés, contrôlés ou explicitement autorisés.
Environnements isolés, simulations et fault injection contrôlée.
Aucune attaque contre un équipement, un réseau ou un service tiers.
Précautions particulières pour les expérimentations radiofréquence.
Divulgation responsable si une vulnérabilité inconnue est identifiée.
Les mécanismes destructifs ne seront pas publiés sous une forme opérationnelle.
Les artefacts diffusés privilégieront traces, simulations et générateurs d’événements contrôlés.
SELECTED REFERENCES
Fondations scientifiques
et techniques.
- Understanding and Classifying Permanent Denial-of-Service AttacksJournal of Cybersecurity and Privacy, vol. 4, no. 2, 2024.
- NIST SP 800-193 — Platform Firmware Resiliency GuidelinesNational Institute of Standards and Technology, 2018.
- Uptane Standard for Design and Implementation
- MicroNets: Neural Network Architectures for Deploying TinyML Applications on Commodity MicrocontrollersProceedings of Machine Learning and Systems, 2021.
- ETSI EN 303 645 — Cyber Security for Consumer Internet of Things: Baseline Requirements
CHERCHEUR
Abdoul Karim Mamani Malam Goga
Professionnel de la cybersécurité et des télécommunications, mes travaux portent sur la sécurité des systèmes d’information, la gouvernance cyber, les équipements connectés, les télécommunications et les systèmes embarqués.
Ce programme indépendant me permet de renouer avec mon socle technique en télécommunications, radio et équipements, en l’abordant sous l’angle de la cybersécurité des systèmes embarqués et cyberphysiques.