Introduction — Et si une puce électronique pouvait se tromper au mauvais moment ?
Imaginons un terminal électronique chargé de vérifier une opération sensible. Son programme comporte plusieurs contrôles : authentification, vérification cryptographique, validation d'une autorisation et limitation du nombre de tentatives.
Sur le papier, les protections sont correctement implémentées. Les algorithmes cryptographiques sont reconnus. Les clés sont conservées dans un composant sécurisé. Le logiciel ne présente aucune vulnérabilité évidente permettant de contourner ces contrôles.
Pourtant, une question demeure : que se passe-t-il si le processeur ne réalise pas exactement l'opération prévue ?
Un circuit électronique fonctionne grâce à des phénomènes physiques. Des transistors changent d'état, des signaux électriques circulent et des registres mémorisent des valeurs selon une synchronisation précise.
En perturbant volontairement ces phénomènes, il est parfois possible de provoquer une erreur de calcul, de modifier une donnée, d'altérer un branchement conditionnel ou de compromettre l'exécution d'une vérification de sécurité.
C'est le principe des attaques par injection de fautes, ou Fault Injection Attacks (FIA).
Contrairement à une cyberattaque classique, qui cherche généralement à exploiter une vulnérabilité logicielle ou une interface de communication, l'injection de fautes s'intéresse à la réalité physique de l'exécution informatique.
Elle introduit une distinction fondamentale : un programme peut être logiquement correct sans que son exécution physique soit systématiquement fidèle à cette logique.
Cette question concerne particulièrement les systèmes embarqués : cartes à puce, modules SIM, éléments sécurisés, compteurs intelligents, équipements de télécommunications, dispositifs de paiement, contrôleurs industriels et objets connectés.
Comprendre ces attaques, c'est donc aller au-delà de la sécurité logicielle pour examiner une couche plus profonde : celle du matériel qui exécute les mécanismes de confiance.
1. Une puce électronique n'exécute pas des instructions abstraites : elle fait fonctionner des transistors
Lorsqu'un développeur écrit une condition telle que « si la signature est valide, autoriser l'opération », cette décision paraît relativement simple.
Mais le processeur ne comprend pas directement cette phrase.
Le programme est traduit en instructions machine, exécutées par des unités électroniques composées de portes logiques, de registres et de transistors.
Un transistor peut notamment contribuer à représenter les états logiques 0 et 1 à travers des niveaux de tension.
Dans la pratique, ces états ne sont pas parfaitement instantanés. Les signaux mettent du temps à se propager, les capacités électriques doivent se charger ou se décharger et les bascules doivent recevoir des données suffisamment stables pour les mémoriser correctement.
Le rôle déterminant de l'horloge
Dans un circuit numérique synchrone, l'horloge (clock) coordonne les opérations.
À certains fronts d'horloge, les registres capturent des valeurs calculées par la logique combinatoire.
Pour que cette capture soit fiable, plusieurs contraintes temporelles doivent être respectées.
Une relation simplifiée permet de comprendre le problème :
Où :
- tCQ désigne le délai entre le front d'horloge et la disponibilité de la sortie d'un registre ;
- tLOGIC représente le temps de propagation dans la logique combinatoire ;
- tSETUP correspond au temps minimal pendant lequel la donnée doit être stable avant sa capture ;
- TDISPONIBLE représente le budget temporel effectif entre deux captures, en tenant compte notamment des décalages d'horloge.
Si la logique ne dispose plus du temps nécessaire, la valeur mémorisée peut devenir incorrecte ou, dans certaines conditions, passer temporairement par un état métastable.
Une perturbation de l'alimentation peut également ralentir les transitions des transistors. À l'inverse, une modification inappropriée de l'horloge peut réduire le temps disponible pour achever les calculs.
L'attaquant ne cherche donc pas nécessairement à modifier le programme : il peut chercher à modifier les conditions physiques dans lesquelles le programme est exécuté.
Cette nuance est essentielle.
2. Qu'appelle-t-on exactement une injection de fautes ?
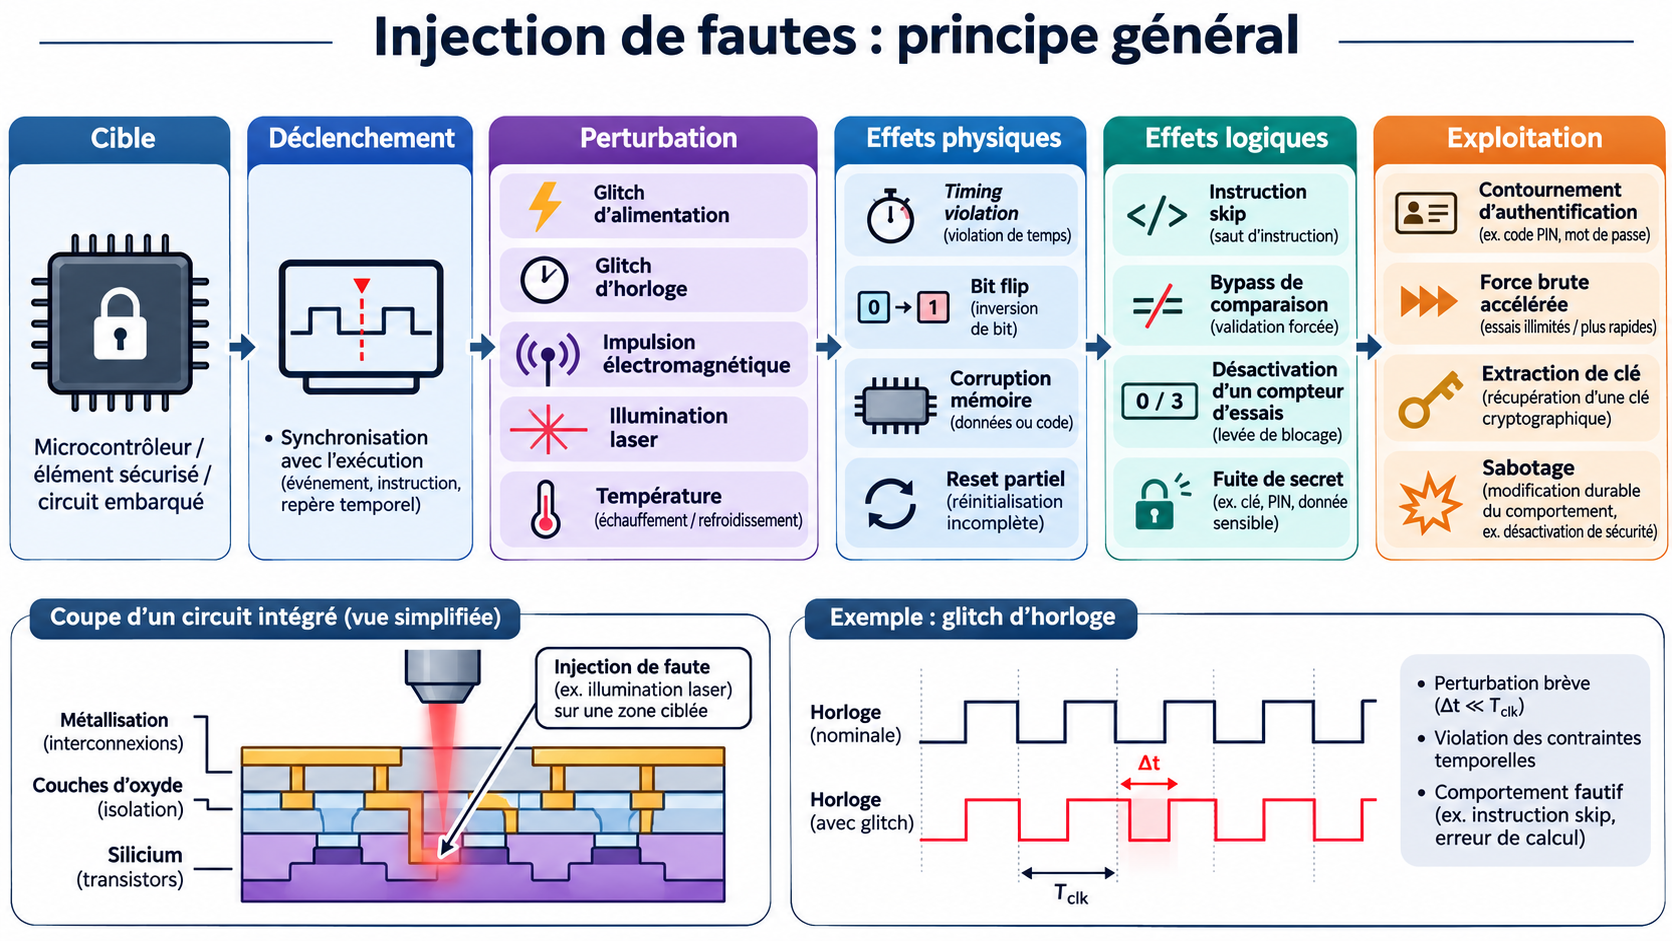
Une injection de fautes consiste à introduire intentionnellement une perturbation dans un système électronique afin de provoquer un comportement différent de celui qui serait obtenu dans des conditions normales.
L'objectif peut être de modifier une opération, de contourner un contrôle, de produire une sortie erronée ou de rendre un mécanisme de protection inefficace.
Il faut toutefois distinguer trois niveaux.
Le premier niveau est physique. Une perturbation affecte la tension, l'horloge, les propriétés électriques d'une région du circuit ou les conditions environnementales.
Le deuxième niveau est matériel ou microarchitectural. L'événement peut provoquer une mauvaise capture de donnée, une corruption de registre, un défaut de mémoire, un dysfonctionnement d'un bus ou un comportement anormal du processeur.
Le troisième niveau est logiciel ou sécuritaire. L'erreur peut se traduire par une valeur incorrecte, une modification du flot de contrôle, une réponse cryptographique fautive ou le contournement d'une vérification.
Ces trois niveaux ne sont pas interchangeables.
Par exemple, provoquer une chute de tension ne signifie pas automatiquement faire sauter une instruction. Un instruction skip est un modèle d'effet logique susceptible d'apparaître à la suite de mécanismes physiques plus complexes.
Une perturbation peut aussi ne produire aucun effet observable, déclencher une alarme, provoquer une réinitialisation ou détruire une donnée sans permettre aucune exploitation.
C'est précisément cette diversité de comportements qui rend la caractérisation expérimentale indispensable.
3. Les grandes techniques d'injection de fautes
Il n'existe pas une seule méthode d'injection de fautes. Les chercheurs utilisent différentes familles de techniques selon les caractéristiques de la cible, la nature de l'erreur recherchée et les possibilités d'accès au matériel.
3.1. Les perturbations de l'alimentation — Voltage Glitching
Chaque circuit intégré fonctionne à l'intérieur d'une plage de tension spécifiée.
Une tension insuffisante peut ralentir les transistors et perturber les délais de propagation. Certaines perturbations transitoires peuvent ainsi introduire des erreurs avant même que le système ne déclenche une protection ou une réinitialisation.
Le voltage glitching repose sur l'introduction contrôlée d'une anomalie de l'alimentation pendant une phase d'exécution.
Selon l'architecture, l'événement peut provoquer une corruption de donnée, une erreur de calcul, une modification du flot d'exécution ou un arrêt du système.
La présence d'un détecteur de sous-tension (Brown-Out Detector) constitue une protection importante, mais son efficacité dépend notamment de sa sensibilité, de son temps de réaction et de son intégration dans l'architecture.
Une perturbation très brève peut présenter des caractéristiques différentes d'une baisse prolongée de l'alimentation.
3.2. Les perturbations d'horloge — Clock Glitching
Le clock glitching modifie temporairement les caractéristiques du signal d'horloge.
L'introduction d'un front supplémentaire, d'une impulsion anormalement courte ou d'une variation de fréquence peut empêcher certains chemins logiques de respecter leurs contraintes temporelles.
Une donnée incorrecte peut alors être capturée.
Dans certains processeurs, le dysfonctionnement résultant peut affecter le décodage, l'exécution ou la validation d'instructions.
Il serait néanmoins inexact d'affirmer qu'un glitch d'horloge provoque toujours un saut d'instruction.
Les résultats dépendent de l'architecture du processeur, du chemin électronique affecté, des protections intégrées et du contexte d'exécution.
3.3. Les injections électromagnétiques — EMFI
Les attaques par Electromagnetic Fault Injection (EMFI) utilisent un champ électromagnétique transitoire pour perturber le fonctionnement du circuit.
Un champ variable peut induire des courants ou tensions parasites dans des conducteurs et modifier localement le comportement de certaines structures électroniques.
Cette technique présente un intérêt particulier pour la recherche sur les équipements embarqués, car certains couplages peuvent être obtenus sans contact électrique direct avec le silicium.
Elle n'implique toutefois ni une portée illimitée ni la capacité de cibler arbitrairement n'importe quelle instruction.
Son efficacité dépend fortement du couplage électromagnétique, de la géométrie du dispositif, de son boîtier, de son architecture électronique et de ses protections.
L'EMFI illustre aussi une réalité importante : les propriétés électromagnétiques d'un équipement font partie de sa surface d'attaque physique.
3.4. Les injections optiques — Optical Fault Injection
Dans cette famille, une source lumineuse, notamment un laser, est utilisée pour perturber certaines régions d'un circuit intégré.
L'interaction entre le rayonnement et les matériaux semi-conducteurs peut provoquer la génération de porteurs électriques ou modifier temporairement le comportement de certains nœuds du circuit.
Les techniques optiques peuvent offrir une précision spatiale intéressante. Elles exigent généralement un accès optique approprié à la puce, parfois obtenu après retrait d'une partie du boîtier.
Il ne faut pas confondre cette exigence avec un contact physique direct : un faisceau laser peut agir sans toucher mécaniquement le silicium.
La préparation des échantillons, les caractéristiques optiques du matériau, les couches de métallisation et les propriétés du rayonnement sont autant de facteurs déterminants.
Il s'agit d'une famille de techniques particulièrement exigeante sur les plans matériel, scientifique et sécuritaire.
3.5. Les perturbations thermiques et environnementales
La température modifie notamment la mobilité des porteurs électriques, les courants de fuite et les temps de propagation.
En s'écartant des conditions normales de fonctionnement, certains circuits peuvent devenir plus sensibles aux erreurs.
D'autres perturbations physiques sont étudiées dans des environnements spécialisés, notamment des techniques utilisant des rayonnements ionisants.
Ces approches rappellent que les propriétés de sécurité d'une implémentation électronique ne sont pas indépendantes de son environnement physique.
4. Du défaut matériel à la compromission : comprendre les modèles de fautes
Dans la recherche scientifique, on distingue généralement le mécanisme d'injection et le modèle de faute.
Le mécanisme décrit la manière dont le circuit est perturbé.
Le modèle de faute décrit l'erreur observable ou supposée dans le fonctionnement du système.
Cette abstraction permet d'étudier les conséquences sécuritaires sans devoir reproduire dans chaque analyse toute la physique du semi-conducteur.
Le Bit Flip
Un bit flip correspond à l'inversion d'un bit : un 0 devient un 1, ou inversement.
Dans un registre contenant une donnée cryptographique, cette modification peut produire un résultat incorrect.
Mais le phénomène physique à l'origine de l'erreur n'est pas nécessairement une inversion isolée et propre d'un bit.
La perturbation peut modifier plusieurs bits simultanément.
L'Instruction Skip
Un instruction skip décrit une situation dans laquelle une instruction censée participer à l'exécution normale ne produit pas son effet attendu.
Dans un mécanisme de contrôle d'accès, cela pourrait affecter une vérification ou une transition de sécurité.
Ce modèle est particulièrement étudié parce qu'une décision critique peut parfois dépendre d'une séquence d'instructions relativement courte.
La Data Corruption
La corruption de données peut affecter un registre, une variable, une mémoire ou un résultat intermédiaire.
Une erreur survenant pendant une opération cryptographique peut éventuellement être exploitée par des techniques d'analyse de fautes.
Le Control-Flow Fault
Une faute de flot de contrôle modifie l'ordre ou le chemin d'exécution attendu.
Cela peut se manifester par un branchement incorrect, une transition d'état anormale ou une interruption de la séquence de vérification.
La faute transitoire et la faute permanente
Une faute transitoire disparaît lorsque la perturbation cesse ou après le retour à un état normal.
Une faute permanente correspond à une altération durable, matérielle ou logique, du système.
Il existe également des situations intermédiaires : une perturbation temporaire peut provoquer une écriture incorrecte dans une mémoire non volatile, entraînant une conséquence persistante.
Cette distinction est particulièrement importante pour la résilience des firmwares et la prévention des défaillances durables.
5. Pourquoi les algorithmes cryptographiques sont-ils concernés ?
Les mécanismes cryptographiques reposent sur des propriétés mathématiques rigoureuses.
Un algorithme comme AES, RSA ou une fonction de vérification de signature peut être correctement défini et implémenté tout en restant exposé à certaines attaques physiques.
En effet, les garanties cryptographiques supposent généralement que les opérations prévues sont exécutées conformément au modèle considéré.
Or, une injection de fautes peut précisément remettre cette hypothèse en cause.
5.1. La Differential Fault Analysis — DFA
La Differential Fault Analysis est une technique d'analyse cryptographique qui exploite les différences entre des calculs normaux et des calculs fautifs.
Prenons un chiffrement exécuté avec une clé secrète K et un message P.
Dans le cas normal :
Sous l'effet d'une perturbation, l'implémentation peut produire une sortie incorrecte :
Le chercheur s'intéresse alors à la relation entre C et C′.
Pour des données binaires, une différence peut notamment être exprimée par :
L'observation de cette différence ne suffit pas, à elle seule, à récupérer une clé.
En revanche, certains modèles de faute permettent d'établir des relations mathématiques entre les sorties observées, les états internes et la clé secrète.
Lorsque les hypothèses de l'analyse sont satisfaites et que les contre-mesures sont insuffisantes, ces relations peuvent réduire considérablement la difficulté de récupération du secret.
Des travaux fondateurs sur les calculs RSA et sur les systèmes cryptographiques à clé secrète ont établi cette possibilité dès les années 1990.
L'enseignement est majeur : la résistance mathématique d'un algorithme ne garantit pas, à elle seule, la résistance physique du composant qui l'exécute.
5.2. Ne pas confondre injection de fautes et canaux auxiliaires
Ces deux familles d'attaques sont proches, mais leurs mécanismes diffèrent.
| Attaque par canaux auxiliaires | Attaque par injection de fautes |
|---|---|
| Observe le fonctionnement du circuit | Perturbe volontairement son fonctionnement |
| Exploite des informations indirectes | Exploite des erreurs ou comportements anormaux |
| Analyse notamment consommation, temps ou émissions électromagnétiques | Utilise notamment variations de tension, d'horloge, perturbations EM ou optiques |
| Approche généralement passive | Approche active |
| Cherche à inférer des informations sensibles | Cherche à modifier l'exécution ou à exploiter ses résultats fautifs |
Ces deux approches peuvent aussi être combinées dans certaines recherches.
Il faut également distinguer la méthode physique de sa qualification invasive ou non invasive : celle-ci dépend notamment de la préparation nécessaire, de l'accès aux interfaces et de l'altération éventuelle du boîtier ou des structures internes.
6. Étude de cas : un compteur électrique prépayé intelligent dans une ville africaine
Prenons un cas fictif, mais techniquement plausible.
Une société d'électricité déploie des compteurs prépayés dans plusieurs quartiers d'une ville africaine.
Chaque compteur possède un microcontrôleur, un firmware, une mémoire non volatile et des mécanismes destinés à vérifier les autorisations de recharge ou les opérations de maintenance.
Selon l'architecture, certaines opérations sensibles peuvent dépendre d'un module de sécurité, d'une clé cryptographique, d'un compteur monotone ou d'une validation cryptographique.
L'objectif est d'empêcher les modifications non autorisées du logiciel, la réutilisation de certaines autorisations et les manipulations du compteur.
6.1. Le fonctionnement attendu
Dans une architecture correctement conçue, une opération sensible devrait respecter plusieurs conditions.
Une autorisation doit être authentique, correspondre à l'équipement ou au contexte attendu, ne pas avoir été utilisée de manière interdite et respecter les règles applicables.
On peut représenter abstraitement la décision :
L'opération ne doit être autorisée que si toutes les conditions sont satisfaites.
6.2. Le scénario de menace
Supposons qu'un attaquant dispose d'un accès physique à un équipement et cherche à perturber une étape critique de cette décision.
Il ne possède pas nécessairement la clé cryptographique. Il ne sait pas non plus produire une autorisation authentique.
Son objectif hypothétique serait plutôt de provoquer une erreur dans l'exécution d'un contrôle.
Si une implémentation présente une vulnérabilité exploitable, une faute pourrait, dans certaines conditions, altérer le résultat d'une vérification ou sa prise en compte par la machine d'état.
L'important n'est pas ici de supposer que tous les compteurs sont vulnérables.
C'est de constater que la sécurité dépend également de la robustesse physique de chaque maillon impliqué dans la décision.
6.3. Les conséquences possibles
Une vulnérabilité matérielle démontrée pourrait affecter l'intégrité des opérations locales, la fiabilité des données, les mécanismes de contrôle ou la disponibilité de l'équipement.
Cependant, une faute locale ne signifie pas automatiquement qu'un attaquant peut modifier les écritures d'un système central, manipuler la facturation ou obtenir un avantage économique.
Les mécanismes de validation externe, les journaux transactionnels, les protections matérielles et les contrôles de cohérence peuvent empêcher qu'une anomalie locale se transforme en fraude effective.
C'est justement pourquoi l'évaluation doit porter sur l'ensemble du système et pas seulement sur une instruction isolée.
6.4. La question de la résilience
Prenons maintenant une perturbation survenant pendant une mise à jour du firmware.
Une écriture interrompue ou une corruption d'informations critiques peut rendre un appareil temporairement indisponible.
Dans certaines architectures mal protégées, cette indisponibilité peut devenir durable si le système ne possède pas de mécanisme fiable de récupération.
On rejoint ici la problématique des attaques destructrices persistantes, ou Permanent Denial of Service (PDoS).
La résilience ne consiste donc pas seulement à empêcher une opération non autorisée. Elle suppose également que l'équipement puisse détecter une anomalie, préserver ses états critiques et retrouver un fonctionnement sûr.
Cet exemple peut être transposé, avec des contraintes différentes, aux équipements de télécommunications, aux terminaux de paiement, aux infrastructures de contrôle d'accès ou aux dispositifs d'identification.
7. Comment caractériser scientifiquement la résistance d'un circuit ?
La recherche en sécurité matérielle ne consiste pas à produire une perturbation au hasard et à constater qu'un équipement a redémarré.
Une évaluation crédible doit être reproductible, documentée et fondée sur un modèle de menace clairement défini.
7.1. Définir l'actif à protéger
Il peut s'agir d'une clé cryptographique, d'une décision d'authentification, de l'intégrité du firmware, d'un compteur de sécurité ou de la disponibilité du système.
Le chercheur doit également préciser les capacités attribuées à l'attaquant : accès physique, accès à l'alimentation, possibilité de manipuler l'environnement, ressources matérielles et connaissance de l'architecture.
7.2. Définir un modèle de faute
L'étude peut chercher à caractériser des erreurs de données, des perturbations de synchronisation, des modifications du flot de contrôle ou des défaillances durables.
Il faut distinguer le modèle théorique de l'erreur effectivement observée.
Une hypothèse d'instruction skip doit être confirmée par des éléments expérimentaux suffisants, plutôt que déduite d'un simple résultat anormal.
7.3. Constituer un banc de caractérisation
Dans un laboratoire autorisé, un banc de recherche peut réunir des équipements d'observation, des dispositifs de synchronisation, des moyens de caractérisation physique, une cible de référence et des outils d'acquisition de données.
Les travaux les plus avancés peuvent nécessiter des instruments de microélectronique spécialisés.
L'objectif est de comparer le comportement normal du composant à son comportement sous perturbation, puis d'étudier les mécanismes expliquant les écarts.
7.4. Mesurer les résultats avec rigueur
Une campagne d'évaluation doit distinguer plusieurs situations :
- fonctionnement normal malgré la perturbation ;
- absence d'effet observable ;
- réinitialisation ou interruption ;
- détection de faute par une protection ;
- résultat erroné non exploitable ;
- comportement potentiellement exploitable ;
- contournement effectivement démontré d'une propriété de sécurité.
Le taux de réussite observé peut être estimé par :
Cette proportion dépend du protocole, de la définition de la réussite, des conditions expérimentales et de la population d'échantillons étudiée.
Elle ne constitue pas une propriété absolue de la puce.
La répétabilité, les intervalles d'incertitude, les variantes matérielles, les conditions environnementales et les résultats négatifs sont tout aussi importants que les réussites.
Une publication scientifique sérieuse ne doit pas confondre une perturbation détectable, une anomalie exploitable et une compromission réellement démontrée.
8. Comment concevoir des circuits résistants aux injections de fautes ?
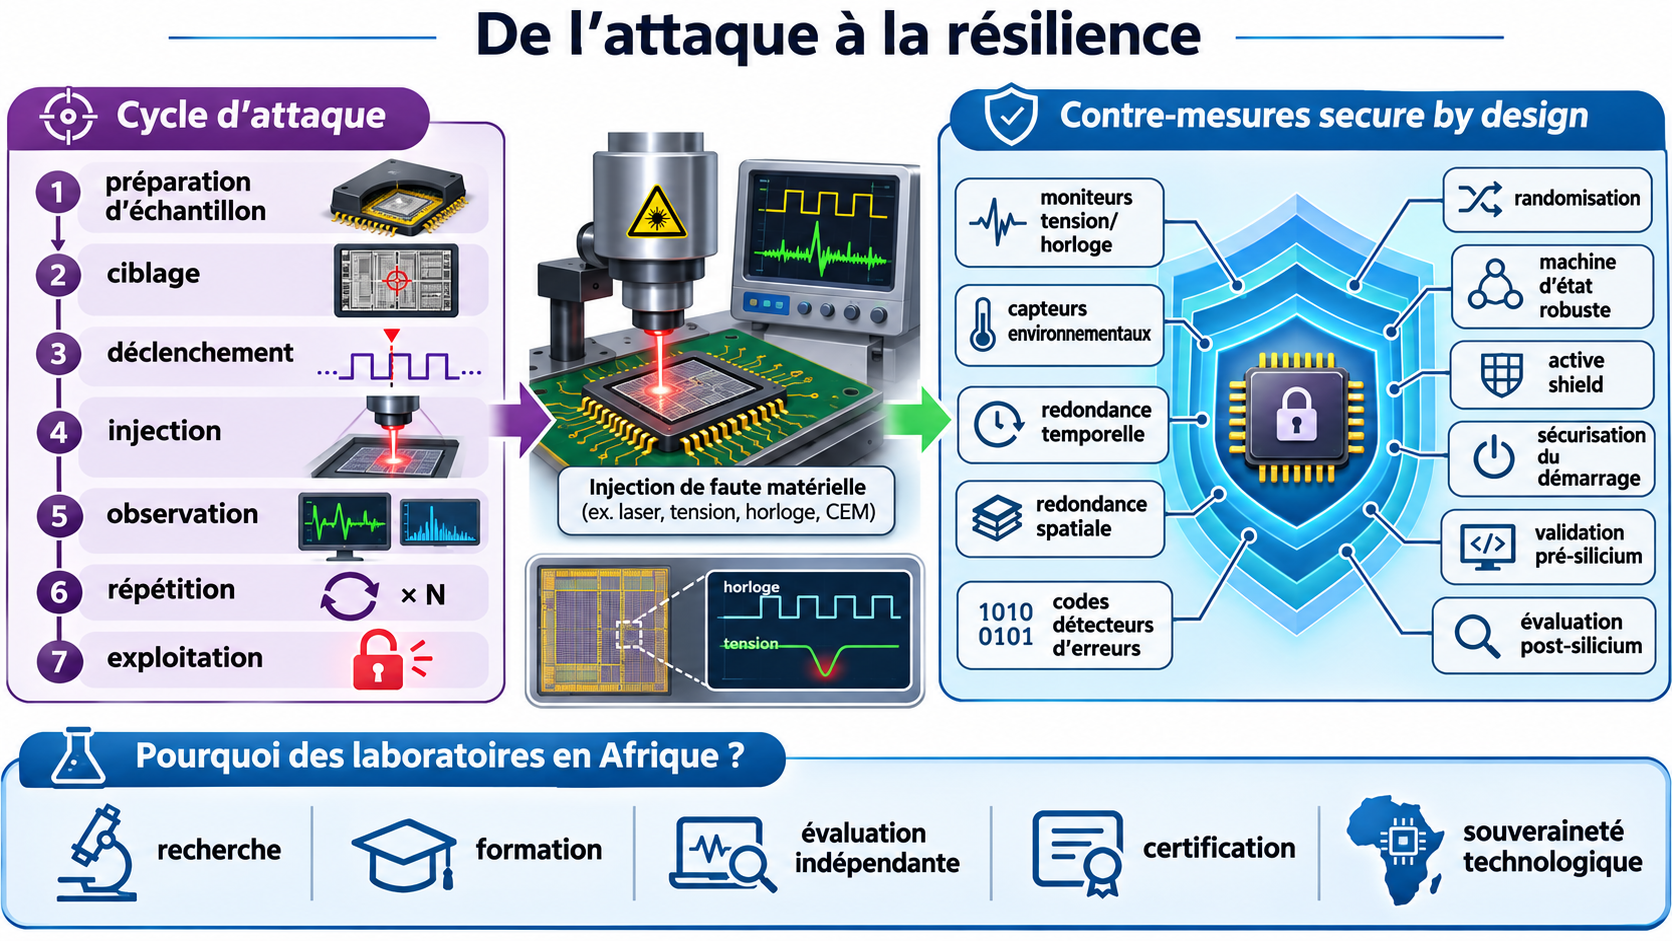
Les protections les plus efficaces doivent être considérées dès la conception du système.
C'est l'une des dimensions de la démarche Secure by Design.
Aucune contre-mesure isolée ne garantit une résistance universelle à toutes les techniques d'injection.
La sécurité doit reposer sur une combinaison de protections adaptées au modèle de menace.
8.1. Les détecteurs physiques
Des circuits de surveillance peuvent contrôler les variations d'alimentation, les anomalies d'horloge, la température ou certains événements physiques suspects.
Ils peuvent déclencher une alerte, interrompre une opération sensible ou provoquer une transition vers un état sûr.
Leur efficacité dépend notamment de leur couverture, de leur rapidité et de leur propre résistance aux perturbations.
8.2. La redondance temporelle
Une opération sensible peut être répétée et ses résultats comparés.
Par exemple, certaines vérifications critiques peuvent être exécutées plusieurs fois avec des mécanismes de contrôle appropriés.
Cette approche réduit certaines vulnérabilités, mais peut être mise en défaut si plusieurs exécutions sont affectées de manière corrélée.
8.3. La redondance spatiale
Une information ou une opération peut être traitée par plusieurs structures matérielles indépendantes.
La comparaison des résultats permet d'identifier certaines divergences.
Le bénéfice dépend du degré réel d'indépendance des composants et de la résistance du mécanisme qui compare leurs sorties.
8.4. Les codes détecteurs d'erreurs
Les codes de parité, les codes détecteurs ou correcteurs d'erreurs et certains mécanismes cryptographiques de vérification peuvent révéler des corruptions.
Ils doivent être choisis selon les erreurs susceptibles d'apparaître.
Un code détecteur d'erreurs ne protège pas nécessairement contre une modification arbitraire du flot de contrôle.
8.5. Les machines d'état robustes
Une machine d'état (Finite State Machine) doit empêcher qu'une transition anormale aboutisse facilement à un état privilégié.
Des encodages appropriés, des vérifications cohérentes et une politique de refus en cas d'anomalie peuvent renforcer cette résistance.
L'objectif est de faire en sorte qu'une erreur conduise préférentiellement à une situation contrôlée plutôt qu'à une autorisation injustifiée.
8.6. La protection du démarrage
Le Secure Boot permet de contrôler l'authenticité et l'intégrité des composants logiciels participant au démarrage.
Mais une vérification cryptographique correctement spécifiée ne suffit pas si son exécution peut être perturbée sans détection.
La protection du démarrage doit donc être associée à des contrôles d'intégrité matériels, à une gestion robuste des états de sécurité et, lorsque nécessaire, à des mécanismes de récupération.
8.7. La diversité des protections
La randomisation de certaines opérations, la séparation matérielle, les mécanismes anti-altération (tamper resistance), les protections des mémoires et la sécurisation des interfaces de diagnostic peuvent compléter les dispositifs précédents.
Il faut toutefois tenir compte des coûts : surface de silicium, consommation électrique, latence, complexité de conception et maintenance.
Une bonne architecture de sécurité n'est pas celle qui accumule le plus de protections, mais celle qui démontre leur efficacité face à un modèle de menace réaliste.
9. Qu'apportent les standards et les référentiels internationaux ?
Plusieurs référentiels permettent d'encadrer l'évaluation et la conception sécurisée des équipements électroniques.
Ils n'ont toutefois pas tous le même périmètre.
Les Common Criteria — ISO/IEC 15408 fournissent un cadre pour spécifier et évaluer les propriétés de sécurité de produits informatiques. L'édition 2026 de la partie 3 définit les composants d'assurance. Selon le profil et le contexte d'évaluation, l'analyse de vulnérabilités peut intégrer des attaques physiques.
FIPS 140-3 définit des exigences de sécurité pour les modules cryptographiques, notamment dans les domaines de la sécurité physique, de la sécurité non invasive, de la protection des paramètres sensibles et de l'assurance du cycle de vie. Une validation doit toujours être examinée au regard du module, du niveau, de la configuration et des propriétés effectivement évaluées.
ISO/IEC 17825:2024 porte sur les méthodes d'essai relatives à l'atténuation de classes d'attaques non invasives contre les modules cryptographiques. Elle concerne principalement les analyses de canaux auxiliaires et ne doit pas être présentée comme un référentiel général couvrant toutes les attaques actives par injection de fautes.
NIST SP 800-193 apporte des recommandations sur la résilience des firmwares de plateforme autour de trois objectifs : protéger, détecter et récupérer. Ce document n'est pas un protocole spécialisé d'injection de fautes, mais ses principes sont utiles pour traiter les conséquences d'une corruption persistante.
Ces cadres sont complémentaires.
Une évaluation sérieuse doit préciser les propriétés revendiquées, les versions applicables, les méthodes utilisées, les limites des essais et les conditions de validité des conclusions.
10. Pourquoi l'Afrique doit développer ses propres laboratoires de cybersécurité matérielle
Les pays africains déploient des infrastructures numériques de plus en plus critiques.
Les réseaux mobiles, les dispositifs de paiement, les systèmes d'identification, les équipements énergétiques, les systèmes industriels et les objets connectés reposent sur des composants électroniques souvent conçus et fabriqués à l'extérieur du continent.
Cette réalité n'est pas, en elle-même, anormale.
Même les grandes puissances industrielles dépendent de chaînes d'approvisionnement internationales complexes. La fabrication des semi-conducteurs, les outils de conception électronique, les équipements de production et les technologies d'encapsulation sont répartis entre plusieurs pays et entreprises.
La question n'est donc pas de prétendre que chaque pays africain devrait fabriquer tous ses composants.
Elle est de déterminer quelles capacités scientifiques et techniques sont nécessaires pour comprendre, tester et évaluer les équipements dont dépendent nos services essentiels.
10.1. Importer un équipement ne signifie pas connaître son niveau réel de sécurité
Un certificat de conformité radioélectrique, un rapport de compatibilité électromagnétique ou une attestation de conformité électrique ne démontre pas automatiquement la résistance d'un composant aux attaques physiques.
Ces évaluations répondent à des objectifs différents.
La compatibilité électromagnétique s'intéresse notamment à la maîtrise des émissions et à l'immunité dans des conditions d'essai définies.
L'injection électromagnétique malveillante recherche, quant à elle, des comportements fautifs exploitables dans un contexte adversarial.
Les deux domaines mobilisent certaines connaissances communes, mais leurs finalités et leurs méthodes ne se confondent pas.
Pour des équipements critiques, il peut donc être nécessaire de compléter les essais réglementaires classiques par des évaluations de sécurité matérielle adaptées.
10.2. La sécurité matérielle est aussi une question de compétence scientifique
Développer ces capacités suppose de faire travailler ensemble plusieurs disciplines :
- microélectronique et physique des semi-conducteurs ;
- électronique analogique et numérique ;
- électromagnétisme et radiofréquences ;
- architectures de microcontrôleurs ;
- systèmes embarqués et firmwares ;
- cryptographie appliquée ;
- rétro-ingénierie matérielle ;
- modélisation et analyse statistique ;
- évaluation de sécurité et gestion des risques.
Cette interdisciplinarité est une richesse.
Elle permet de dépasser une conception de la cybersécurité limitée aux réseaux, aux applications web et aux centres opérationnels de sécurité.
Les équipements connectés, les cartes à puce et les modules cryptographiques exigent également des compétences capables de descendre jusqu'aux propriétés physiques de leur fonctionnement.
10.3. Il n'est pas indispensable de commencer par un laboratoire extrêmement coûteux
Un programme de développement de la cybersécurité matérielle peut être progressif.
Premier niveau : caractérisation électronique et formation.
L'objectif serait de disposer de bancs pédagogiques pour étudier des microcontrôleurs de référence, mesurer des signaux, observer les comportements anormaux et valider des protections simples.
Cette première étape pourrait s'appuyer sur des compétences universitaires existantes en électronique, télécommunications et systèmes embarqués.
Deuxième niveau : évaluation avancée des composants.
Le laboratoire pourrait développer ses capacités en caractérisation des fautes, analyse électromagnétique, validation des contre-mesures, évaluation de modules cryptographiques et investigation matérielle.
Il devrait également mettre en place des procédures de calibration, de traçabilité et de reproductibilité des essais.
Troisième niveau : recherche spécialisée et coopération internationale.
Cette étape pourrait intégrer des moyens de microscopie avancée, de préparation d'échantillons, de caractérisation de semi-conducteurs et d'injection optique, lorsque les compétences, les besoins et les exigences de sécurité le justifient.
Les équipements les plus spécialisés pourraient être mutualisés à l'échelle régionale.
Un laboratoire d'évaluation matérielle n'a pas besoin de posséder une usine de fabrication de semi-conducteurs. Ce sont deux capacités industrielles très différentes.
10.4. Mutualiser les moyens plutôt que multiplier les structures
Pour plusieurs pays africains, une approche régionale pourrait être plus réaliste que la création immédiate de laboratoires complets dans chaque État.
On pourrait envisager une organisation reposant sur quelques centres spécialisés, associés à des unités universitaires et à des organismes nationaux d'évaluation.
Les domaines de spécialisation pourraient notamment couvrir la sécurité des composants cryptographiques, les équipements radioélectriques et IoT, les systèmes industriels ou encore les architectures embarquées critiques.
La coopération permettrait de mutualiser les équipements coûteux, de former les chercheurs et de constituer des corpus de tests adaptés aux équipements réellement déployés sur le continent.
Les futurs dispositifs de certification devraient toutefois distinguer clairement recherche, essais techniques, accréditation des laboratoires et certification officielle.
Ces fonctions ne sont pas équivalentes.
10.5. Une mission pour les universités, les régulateurs et les industriels
Les universités peuvent développer les compétences et les travaux de recherche fondamentaux.
Les industriels peuvent fournir des cas d'usage, des échantillons autorisés et des exigences concrètes de sécurité.
Les régulateurs et autorités publiques peuvent contribuer à définir les priorités d'évaluation, les exigences applicables aux équipements critiques et les cadres de reconnaissance des résultats.
Les organismes de normalisation peuvent accompagner l'alignement méthodologique sur les référentiels internationaux.
Une telle démarche doit également respecter des règles strictes : autorisation des essais, sécurité des équipements, confidentialité des résultats sensibles, protection des installations et divulgation responsable des vulnérabilités.
Il ne s'agit pas de créer des infrastructures destinées à compromettre les équipements en circulation.
Il s'agit de disposer des moyens scientifiques permettant de comprendre leurs vulnérabilités et d'améliorer leur résistance.
11. Vers une capacité africaine d'évaluation indépendante
La création de laboratoires ne devrait pas être une finalité institutionnelle en soi.
Elle devrait répondre à des résultats mesurables.
Un centre de recherche pertinent pourrait notamment produire des modèles expérimentaux de fautes, des évaluations comparatives, des méthodes de test reproductibles, des recommandations de conception et des publications scientifiques.
Il pourrait également former des ingénieurs spécialisés et accompagner la montée en compétence des acteurs publics et privés.
Les organismes responsables de la sécurité des infrastructures disposeraient ainsi d'une expertise locale pour interpréter des rapports techniques, questionner les hypothèses des fournisseurs et définir des exigences adaptées aux risques.
Cette capacité d'évaluation indépendante serait particulièrement utile dans les secteurs où une défaillance matérielle peut affecter durablement un service essentiel.
Il serait excessif de prétendre que ces compétences sont totalement absentes d'Afrique. Des formations, équipes de recherche et initiatives techniques existent déjà dans différents pays.
L'enjeu est plutôt de les identifier, de les renforcer, de leur donner accès à des moyens expérimentaux adaptés et de construire des collaborations durables.
Car le véritable défi n'est pas uniquement l'acquisition d'instruments.
C'est la constitution d'une compétence scientifique collective capable de produire, de reproduire et de discuter des preuves techniques.
Conclusion — La confiance numérique se joue aussi dans le silicium
La cybersécurité s'est longtemps concentrée, dans le débat public, sur les logiciels, les réseaux, les identités et les données.
Ces dimensions restent essentielles.
Mais sous chaque application, chaque mécanisme d'authentification et chaque opération cryptographique se trouve une réalité physique : des circuits électroniques soumis à des contraintes électriques, temporelles et environnementales.
Les attaques par injection de fautes démontrent qu'une défaillance physique peut, dans certaines conditions, devenir une vulnérabilité de sécurité.
Elles rappellent également qu'une protection ne peut être jugée uniquement sur la qualité du code qui la décrit. Son exécution effective, sa résistance aux perturbations et sa capacité à réagir aux anomalies doivent aussi être évaluées.
Pour l'Afrique, cet enjeu doit nourrir une ambition scientifique concrète.
Il ne s'agit ni de rejeter les technologies importées, ni de prétendre développer immédiatement une industrie complète des semi-conducteurs.
Il s'agit de renforcer notre capacité à comprendre les équipements que nous utilisons, à vérifier les garanties qui nous sont présentées et à conduire nous-mêmes des évaluations techniques crédibles.
La confiance technologique ne devrait pas reposer exclusivement sur les déclarations des fabricants. Elle doit aussi pouvoir être confrontée à l'expérimentation et à la preuve scientifique.
C'est à cette condition que la sécurité matérielle pourra devenir, progressivement, un véritable domaine d'excellence et de recherche sur le continent.
Et c'est peut-être là l'un des enjeux les plus importants : passer d'une dépendance à l'expertise extérieure à une capacité locale de jugement technique, sans confondre autonomie, isolement et excellence.
Références scientifiques et techniques
- Boneh, D., DeMillo, R. A. et Lipton, R. J. — On the Importance of Eliminating Errors in Cryptographic Computations. Travaux fondateurs sur l'exploitation des fautes cryptographiques.
- Biham, E. et Shamir, A. (1997) — Differential Fault Analysis of Secret Key Cryptosystems. Advances in Cryptology — CRYPTO '97. https://doi.org/10.1007/BFb0052259
- Gangolli, A., Mahmoud, Q. H. et Azim, A. (2022) — A Systematic Review of Fault Injection Attacks on IoT Systems. Electronics, 11(13), 2023. https://doi.org/10.3390/electronics11132023
- How Practical Are Fault Injection Attacks, Really? (2022). IEEE Access. https://doi.org/10.1109/ACCESS.2022.3217212
- Countermeasures Against Fault Injection Attacks in Processors: A Review (2025). Information, 16(4), 293. https://www.mdpi.com/2078-2489/16/4/293
- ISO/IEC 15408-3:2026 — Information security, cybersecurity and privacy protection — Evaluation criteria for IT security — Security assurance components. https://www.iso.org/fr/standard/15408-3
- NIST — FIPS 140-3, Security Requirements for Cryptographic Modules. https://csrc.nist.gov/pubs/fips/140-3/final
- ISO/IEC 17825:2024 — Testing methods for the mitigation of non-invasive attack classes against cryptographic modules. https://webstore.iec.ch/en/publication/91140
- NIST SP 800-193 — Platform Firmware Resiliency Guidelines. https://csrc.nist.gov/pubs/sp/800/193/final
- Design methodology of clock signal manipulation detectors in FPGAs and ASICs to strengthen vulnerable cryptosystems against fault injection (2026). International Journal of Information Security. https://doi.org/10.1007/s10207-026-01316-z