Objectif pédagogique
Dans les cours précédents, nous avons appris à reconnaître les différents types d’équipements connectés et à comprendre comment ils s’intègrent dans un écosystème IoT complet. Nous savons désormais qu’un système IoT ne se limite pas à un capteur ou à un objet disposant d’une connexion Wi-Fi, Bluetooth, LoRaWAN ou 4G/5G. Nous savons suivre une information depuis le monde physique jusqu’à une application : monde physique → capteur → système embarqué → communication → réseau → plateforme → application → utilisateur
et nous savons également qu’une commande peut parcourir cette chaîne dans le sens inverse afin de produire une action dans le monde physique. Une nouvelle question devient alors essentielle. Que se passe-t-il lorsque cette chaîne numérique commence à soutenir une activité importante ? Un capteur de température placé dans une chambre n’a pas nécessairement les mêmes conséquences qu’un capteur utilisé pour surveiller une chambre froide contenant des médicaments.
Une caméra connectée installée chez un particulier n’a pas le même rôle qu’une caméra intégrée au dispositif de sûreté d’un aéroport. Un modem 4G utilisé pour fournir un accès Internet temporaire n’a pas la même importance qu’un modem assurant la connectivité d’un équipement distant chargé de superviser une infrastructure essentielle. La technologie peut pourtant être très proche. Ce qui change, c’est le contexte.
L’objectif de ce cours est donc de comprendre comment un équipement connecté devient progressivement critique lorsqu’il participe à une fonction importante, lorsqu’une organisation en devient dépendante ou lorsque sa défaillance peut produire des conséquences significatives. Nous étudierons cette évolution à travers cinq environnements :
la maison → l’entreprise → la ville → l’industrie → l’État. L’objectif n’est pas encore d’étudier en détail les attaques contre ces équipements. Les futurs modules seront consacrés aux communications radio, aux systèmes embarqués, au firmware, aux vulnérabilités et aux mécanismes de sécurité. Avant cela, il faut comprendre pourquoi nous devons protéger certains équipements davantage que d’autres.
Public cible
Ce cours s’adresse aux étudiants et professionnels souhaitant comprendre la place croissante des équipements connectés dans les systèmes numériques modernes.
Il est particulièrement pertinent pour les ingénieurs réseaux et télécommunications, les professionnels de la cybersécurité, les responsables des systèmes d’information, les développeurs, les responsables techniques, les intégrateurs, les responsables achats, les acteurs de la régulation, les fabricants ou importateurs d’équipements ainsi que les professionnels participant à des projets de smart city, d’industrie connectée, de services publics numériques ou d’infrastructures critiques.
Aucune connaissance avancée en cybersécurité industrielle ou en systèmes embarqués n’est nécessaire.
Objectifs d’apprentissage
À la fin de ce cours, vous serez capable de :
- expliquer pourquoi la criticité d’un objet dépend davantage de son usage que de sa technologie ;
- distinguer un équipement simplement utile d’un équipement devenu indispensable à une fonction ;
- identifier les principales conséquences possibles d’une défaillance IoT ;
- comprendre les différences de criticité entre maison, entreprise, ville, industrie et État ;
- expliquer pourquoi les actionneurs peuvent présenter des enjeux particuliers ;
- comprendre le rôle des dépendances réseau, cloud, énergie et télécommunications ;
- identifier les effets de concentration liés au déploiement de milliers ou de millions d’objets similaires ;
- comprendre les notions d’interdépendance et d’effet domino ;
- analyser rapidement le niveau de criticité d’un équipement dans son contexte ;
- comprendre pourquoi de petits équipements parfois peu coûteux peuvent devenir des composants importants d’une infrastructure.
Introduction — Tous les objets connectés ne se valent pas
Imaginons deux capteurs strictement identiques.
Le premier mesure la température dans le salon d’une habitation afin d’ajuster automatiquement la climatisation.
Le second mesure la température d’une installation industrielle dans laquelle une surchauffe peut endommager une machine importante. Le matériel peut être identique. Le microcontrôleur peut être identique. Le firmware peut être identique. Le protocole radio peut être identique. La plateforme cloud peut même être identique. Pourtant, la conséquence d’une défaillance n’est absolument pas la même. Si le premier capteur cesse de fonctionner pendant une heure, l’utilisateur peut simplement ressentir un inconfort.
Si le second fournit une température erronée et qu’un système de contrôle s’appuie sur cette information pour prendre une décision, les conséquences peuvent être beaucoup plus importantes. Cette différence permet de comprendre une idée fondamentale :
La criticité n’est pas une propriété intrinsèque de l’objet. Elle résulte de la fonction que l’objet remplit dans un système.
Un objet simple peut donc devenir critique. Inversement, un équipement technologiquement très sophistiqué peut ne soutenir aucune fonction importante. Comprendre cette distinction est indispensable pour analyser correctement un environnement IoT.
1. Qu’est-ce qu’un équipement critique ?
Le mot critique est souvent utilisé de manière très large. Dans ce cours, nous utiliserons ce terme dans son sens fonctionnel et opérationnel. Un équipement sera considéré comme de plus en plus critique lorsque son mauvais fonctionnement, son indisponibilité, sa compromission ou la manipulation de ses données peut entraîner des conséquences importantes pour les personnes, l’organisation ou le service auquel il participe. Il peut s’agir de conséquences financières, opérationnelles, physiques, humaines, juridiques ou même nationales.
Il faut toutefois éviter une confusion importante. Dire qu’un équipement est critique du point de vue opérationnel ne signifie pas automatiquement qu’il appartient juridiquement à une « infrastructure critique » ou à une « infrastructure essentielle ». Ces notions peuvent être précisément définies par la législation d’un pays ou par une réglementation sectorielle. Dans ce cours, nous cherchons d’abord à comprendre la logique technique.
2. Un objet devient critique par sa fonction
Prenons une serrure connectée. Dans une habitation privée, sa défaillance peut empêcher un propriétaire d’ouvrir sa porte ou, au contraire, empêcher la fermeture correcte du logement. L’impact est déjà réel. Imaginons maintenant la même technologie utilisée pour contrôler l’accès à une salle contenant des serveurs informatiques.
L’équipement participe alors à une fonction de sécurité physique. Dans un autre environnement, un système similaire pourrait contrôler l’accès à un laboratoire, à un entrepôt contenant des produits sensibles ou à une zone technique d’une infrastructure. L’importance de la serrure n’a donc pas augmenté parce que son processeur est devenu plus puissant. Elle a augmenté parce que la fonction qu’elle protège est devenue plus importante.
Cette logique s’applique à pratiquement tous les équipements IoT. Un capteur, une caméra, une passerelle, un modem, un routeur, un compteur ou un actionneur peut être banal dans un environnement et critique dans un autre.
3. La criticité dépend des conséquences
Pour comprendre l’importance d’un équipement, une question simple peut être posée :
Que se passe-t-il si cet équipement ne fonctionne plus correctement ?
Cette question doit cependant être examinée sous plusieurs angles. Une défaillance peut d’abord provoquer une simple gêne.
Elle peut ensuite perturber une activité professionnelle. Elle peut interrompre un service.
Elle peut entraîner une perte financière. Elle peut provoquer une fuite d’informations. Elle peut conduire une application à prendre une mauvaise décision. Dans les cas les plus sensibles, elle peut avoir des conséquences physiques sur des machines, des infrastructures ou des personnes. La criticité augmente donc avec la gravité des conséquences possibles.
4. Trois scénarios différents : arrêter, mentir ou obéir à quelqu’un d’autre
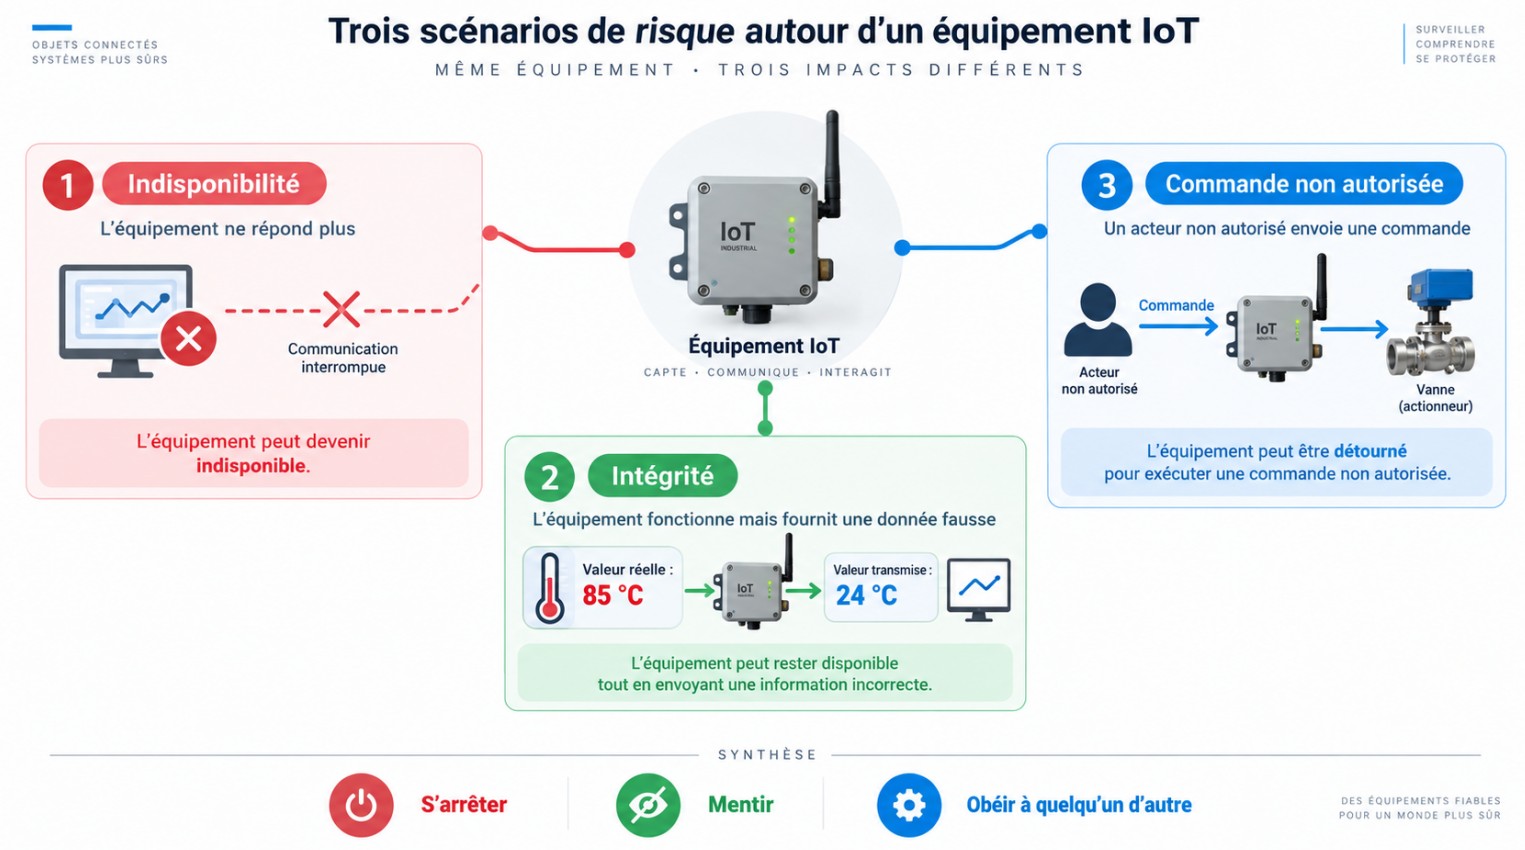
Pour analyser un équipement connecté, il est utile d’imaginer trois situations.
L’équipement ne fonctionne plus
C’est le problème de disponibilité. Un capteur ne transmet plus. Une caméra devient inaccessible. Une gateway tombe en panne. Un modem perd sa connexion. Une application ne peut plus joindre les objets. La première question devient alors : combien de temps le système peut-il continuer à fonctionner sans cet équipement ?
Pour une ampoule connectée, plusieurs heures d’indisponibilité peuvent être acceptables. Pour une chaîne industrielle fortement automatisée, quelques secondes ou quelques minutes peuvent déjà provoquer des perturbations importantes.
L’équipement fonctionne, mais fournit une information fausse
Ce scénario est parfois plus dangereux. Un équipement en panne est généralement visible. Un équipement qui continue à communiquer mais envoie une mauvaise information peut tromper le système. Imaginez un capteur indiquant : Température : 24 °C alors que la température réelle est : 85 °C Du point de vue du réseau, tout peut sembler normal.
Le capteur répond. La communication fonctionne. La plateforme reçoit des données. L’application affiche une valeur. Pourtant, la donnée est fausse. Si cette donnée est utilisée pour déclencher ou empêcher une action, le problème peut devenir beaucoup plus sérieux. Nous sommes ici face à un enjeu d’intégrité.
L’équipement répond aux commandes d’une personne non autorisée
Le troisième scénario concerne le contrôle. Un actionneur peut recevoir une instruction lui demandant d’ouvrir une porte, de couper une alimentation électrique, de modifier une consigne, d’arrêter une pompe ou de déplacer un équipement. Le problème n’est donc plus seulement d’empêcher l’arrêt de l’objet. Il faut également empêcher qu’il exécute une commande qui ne devrait jamais lui être envoyée. C’est l’une des raisons pour lesquelles la cybersécurité des systèmes IoT peut avoir une dimension particulière. Le monde numérique peut agir sur le monde physique.
5. Confidentialité, intégrité et disponibilité ne portent pas toujours le même poids
En cybersécurité, trois propriétés fondamentales sont traditionnellement étudiées : Confidentialité · Intégrité · Disponibilité Dans un système informatique classique, la confidentialité des données peut être l’objectif principal. Dans certains systèmes IoT, l’intégrité ou la disponibilité peut devenir encore plus importante. Prenons un simple capteur de niveau d’eau. La valeur mesurée n’est pas nécessairement secrète. La confidentialité peut donc être relativement peu importante. En revanche, si cette mesure participe au contrôle automatique d’une pompe, une valeur falsifiée peut entraîner une mauvaise décision.
L’intégrité devient essentielle. Si le capteur disparaît complètement et empêche tout contrôle automatique, la disponibilité devient également importante. Autrement dit :
Toutes les données IoT n’ont pas besoin d’être secrètes, mais certaines doivent absolument être exactes et disponibles au bon moment.
Cette distinction deviendra particulièrement importante lorsque nous aborderons plus tard la cybersécurité des équipements.
6. Observer le monde ou agir sur le monde
Tous les objets connectés n’ont pas le même pouvoir. Un premier groupe d’équipements se contente essentiellement d’observer. Il s’agit par exemple de capteurs mesurant : la température, l’humidité, la pression, une vibration, une position, une consommation électrique ou une présence.
Ils transforment une réalité physique en donnée. Un second groupe peut directement agir. Il peut ouvrir une vanne, déclencher une pompe, verrouiller une porte, modifier une température, contrôler un moteur ou commander un relais. Nous parlons alors d’actionneurs.
La différence est importante. Un capteur compromis peut tromper le système. Un actionneur compromis peut modifier directement le monde physique. Et de nombreux systèmes IoT combinent les deux. Mesurer → décider → agir. C’est ici que l’IoT se rapproche progressivement des systèmes cyberphysiques.
7. De l’IoT au système cyberphysique
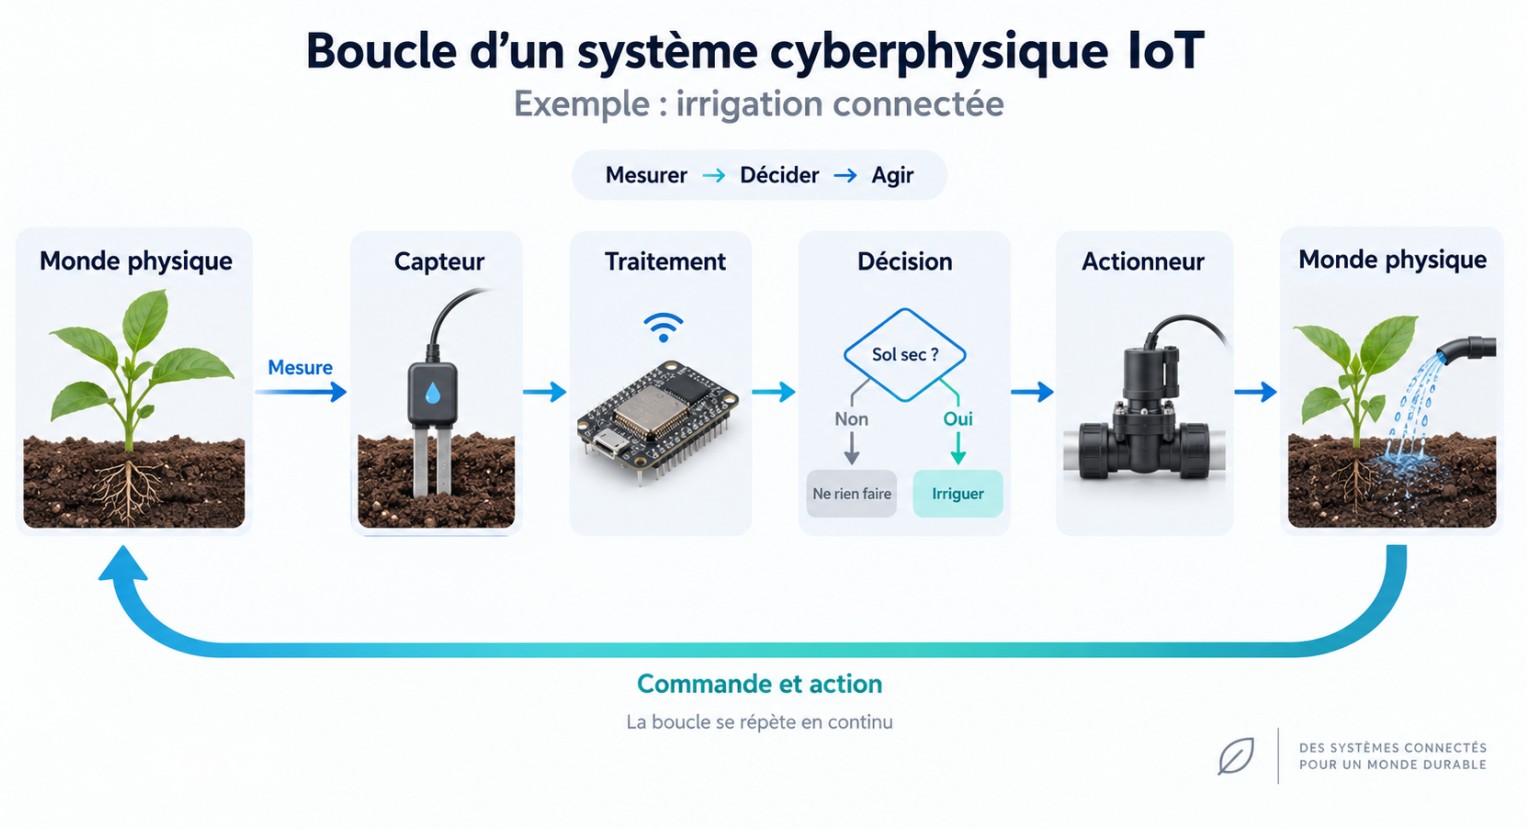
Un système devient particulièrement intéressant lorsque le monde numérique et le monde physique sont étroitement liés. Prenons une installation d’irrigation connectée. Un capteur mesure l’humidité du sol. Le système analyse la donnée. Une règle décide qu’une parcelle doit être arrosée. Une commande est envoyée. Une électrovanne s’ouvre. De l’eau commence à circuler.
Nous avons donc une boucle : monde physique → mesure → traitement numérique → décision → commande → action physique Puis le système recommence. De nombreux équipements modernes fonctionnent selon ce principe. Dans la maison, cela peut concerner la climatisation. Dans une entreprise, le contrôle d’accès. Dans une ville, l’éclairage public. Dans l’industrie, le contrôle de processus.
Dans des infrastructures publiques, la distribution d’eau, d’énergie ou certains systèmes de transport. Plus la décision numérique peut avoir de conséquences physiques importantes, plus l’exigence de confiance augmente.
8. La notion de dépendance
Un objet peut devenir critique simplement parce qu’une organisation ne sait plus fonctionner normalement sans lui. C’est la notion de dépendance. Au début d’un projet, un système IoT peut être introduit comme une aide. Les équipes disposent toujours de procédures manuelles.
Si le système tombe en panne, l’activité continue. Quelques années plus tard, l’organisation peut avoir complètement transformé ses méthodes de travail. Les anciennes procédures ne sont plus utilisées. Le personnel n’est plus formé pour fonctionner sans la plateforme.
Les décisions reposent désormais sur les données des capteurs. Le système IoT n’est plus une aide. Il est devenu une dépendance opérationnelle. La criticité peut donc augmenter au cours du temps sans que le matériel lui-même change.
9. Le temps est un facteur de criticité
Toutes les interruptions ne produisent pas immédiatement des conséquences. Imaginons trois équipements. Le premier transmet chaque jour la consommation d’eau d’un bâtiment. Une interruption de trente minutes ne pose probablement aucun problème.
Le deuxième surveille la température d’un entrepôt frigorifique. Plusieurs heures sans mesure deviennent beaucoup plus préoccupantes. Le troisième participe à un système nécessitant une réaction en quelques secondes. Ici, même une interruption courte peut être importante.
On peut donc poser une question très simple :
Pendant combien de temps peut-on raisonnablement fonctionner sans l’équipement ?
Quelques jours ? Quelques heures ? Quelques minutes ? Quelques secondes ? Plus ce délai acceptable diminue, plus la disponibilité devient généralement critique.
10. La criticité augmente avec l’échelle
Imaginons maintenant une ampoule connectée présentant un défaut. Une ampoule concernée : impact presque nul. Dix ampoules : problème local. Cent mille équipements identiques : changement complet d’échelle. L’IoT possède une caractéristique particulière : le déploiement massif. Un même modèle peut être installé : dans des milliers d’habitations, des centaines d’entreprises, une flotte automobile entière ou l’ensemble d’une infrastructure urbaine. Un défaut individuel peut alors devenir un défaut de flotte.
Cette idée est fondamentale.
La criticité d’un équipement ne dépend pas uniquement de l’impact d’une unité, mais aussi du nombre d’unités affectées simultanément.
Un dysfonctionnement affectant un appareil est un incident. Le même dysfonctionnement affectant cent mille appareils peut devenir un problème systémique.
11. Le même objet, cinq niveaux de contexte
Pour bien comprendre cette logique, suivons un équipement extrêmement courant : une caméra IP.
Dans une maison
Elle permet à un particulier de surveiller son domicile.
Dans une entreprise
Elle participe à la surveillance des locaux.
Dans un centre commercial
Plusieurs dizaines ou centaines de caméras participent à la sûreté d’un site recevant du public.
Dans une infrastructure industrielle
Certaines caméras peuvent surveiller des zones techniques ou des opérations importantes.
Dans une infrastructure publique sensible
Elles peuvent faire partie d’un dispositif de surveillance plus large.
La technologie de base reste une caméra connectée.
Mais son rôle opérationnel, les personnes qui en dépendent et les conséquences d’une défaillance évoluent considérablement. C’est pour cette raison qu’il est dangereux d’évaluer la sécurité d’un produit uniquement à partir de sa fiche technique. Il faut toujours demander : Où sera-t-il utilisé ?
12. Premier environnement : la maison connectée
La maison est souvent considérée comme l’environnement IoT le moins critique. C’est parfois vrai. Une ampoule connectée inaccessible pendant quelques minutes constitue principalement un problème de confort. Une enceinte connectée indisponible pendant une heure ne met généralement personne en danger.
Mais la maison moderne comporte progressivement des équipements beaucoup plus sensibles. Serrures connectées. Caméras. Alarmes.
Détecteurs de fumée. Thermostats. Systèmes de contrôle énergétique. Portiers vidéo. Capteurs de présence. Équipements domotiques. Certains équipements liés à l’assistance de personnes vulnérables. La frontière entre confort et fonction importante devient donc moins nette.
13. Quand la domotique dépasse le confort
Prenons un thermostat connecté. Au premier abord, il s’agit simplement d’améliorer le confort. Pourtant, dans certaines conditions climatiques, la gestion de la température peut devenir beaucoup plus importante. Prenons maintenant une serrure connectée. Elle ne se contente pas de collecter une information. Elle contrôle une fonction physique : l’accès au logement. Une compromission peut donc affecter directement la sécurité physique.
Le même raisonnement peut être appliqué à une alarme ou à un système de vidéosurveillance. La maison connectée illustre déjà une première leçon :
la criticité apparaît lorsque l’objet commence à toucher à la sécurité, à l’accès, à l’énergie ou à une fonction dont l’utilisateur dépend réellement.
14. La vie privée devient également un enjeu
La criticité ne concerne pas uniquement l’arrêt d’un service. Certains équipements collectent une quantité importante d’informations sur leur environnement. Une caméra voit. Un microphone entend. Un détecteur de mouvement peut révéler la présence. Un thermostat peut fournir des indications indirectes sur les habitudes d’occupation. Un système domotique centralisé peut connaître : les heures d’entrée et de sortie, certaines habitudes quotidiennes, les équipements utilisés et parfois l’organisation générale du logement.
Un équipement relativement simple devient alors une source potentielle d’informations sensibles. La maison connectée introduit donc une autre dimension : la criticité de la donnée peut être supérieure à celle de l’objet qui la collecte.
15. Deuxième environnement : l’entreprise connectée
Dans une entreprise, l’IoT commence à s’intégrer aux processus métiers. On peut retrouver des capteurs environnementaux, des caméras IP, des systèmes de contrôle d’accès, des imprimantes connectées, des équipements de visioconférence, des capteurs énergétiques, des systèmes de géolocalisation, des lecteurs RFID, des bornes, des passerelles ou des équipements de gestion technique du bâtiment. Pris séparément, chacun peut sembler secondaire. Mais l’entreprise fonctionne comme un ensemble de processus interdépendants.
Un équipement devient important lorsqu’il intervient dans : la production, la sécurité physique, la logistique, le stockage, l’accès aux locaux, la surveillance, la conformité ou la continuité d’activité.
16. Quand l’IoT entre dans le processus métier
Prenons une entreprise de transport. Des balises GPS suivent les véhicules. Au départ, la géolocalisation peut simplement permettre d’afficher les positions sur une carte. Puis l’entreprise commence à utiliser cette information pour : optimiser les itinéraires, informer les clients, calculer les délais de livraison, vérifier l’utilisation des véhicules et organiser les équipes. Progressivement, la donnée IoT devient une donnée métier. Si les balises cessent toutes de fonctionner, l’entreprise ne perd pas seulement une fonction technique. Elle perd une partie de sa capacité opérationnelle.
Cette évolution est fréquente.
Une technologie devient critique lorsqu’un processus métier commence à dépendre d’elle.
17. Le problème de la confiance dans la donnée
Supposons que les balises de notre flotte continuent à fonctionner, mais indiquent de mauvaises positions. Les tableaux de bord restent disponibles. Les serveurs fonctionnent. Les applications répondent. Pourtant, les décisions prises sur la base de ces informations deviennent incorrectes. C’est une différence essentielle entre : ne pas avoir de donnée et
avoir une donnée fausse que l’on croit correcte. Dans certains systèmes IoT, l’intégrité de l’information peut donc être plus critique que sa simple disponibilité. Un responsable doit pouvoir avoir confiance dans la donnée avant de baser une décision importante sur elle.
18. Les équipements IoT deviennent aussi des portes d’entrée vers le SI
Un autre phénomène apparaît dans l’entreprise. Les équipements connectés ne sont pas toujours isolés. Ils peuvent être reliés au réseau informatique de l’organisation. Une caméra dispose d’une adresse IP. Une passerelle communique avec un serveur. Un système de contrôle d’accès possède une interface Web. Un équipement de visioconférence communique avec Internet. Une plateforme IoT échange avec des applications métiers.
L’équipement devient donc également un élément du système d’information. Il faut alors arrêter de le considérer uniquement comme un objet physique. Il possède : un système d’exploitation ou un firmware, des services réseau, des comptes, des protocoles, des mécanismes de mise à jour, des dépendances logicielles et parfois des API. Autrement dit, il possède également une surface d’attaque numérique. Nous approfondirons cette notion dans les futurs modules.
19. Troisième environnement : la ville connectée
Lorsque nous passons de l’entreprise à la ville, l’échelle change radicalement. Une ville peut utiliser des systèmes connectés pour gérer ou superviser : l’éclairage public, le stationnement, la circulation routière, les transports, la qualité de l’air, les déchets, l’eau, certains bâtiments publics, la vidéosurveillance ou différents services urbains. Il ne s’agit plus de quelques dizaines d’objets. Certaines architectures peuvent comporter des milliers, voire beaucoup plus, de capteurs et d’équipements distribués sur un territoire important. Cette dispersion crée de nouveaux problèmes.
20. Une infrastructure distribuée dans l’espace public
Dans une entreprise, de nombreux équipements sont physiquement protégés à l’intérieur des locaux. Dans une ville, les objets peuvent se trouver : sur un lampadaire, dans une armoire de rue, sur un feu de circulation, dans un parking, sur un bâtiment public ou dans une zone difficile à surveiller. La surface d’exposition physique devient beaucoup plus importante.
L’équipement peut également dépendre d’une chaîne complexe : capteur → réseau radio → gateway → opérateur télécom → Internet → plateforme → centre de supervision Une panne ou une défaillance sur un seul maillon peut affecter une partie du service. Plus l’écosystème grandit, plus les dépendances deviennent importantes.
21. Une panne locale peut devenir un problème collectif
Prenons un éclairage public connecté. La panne d’un seul luminaire est mineure. La panne d’un quartier complet est différente. La perte simultanée de la supervision de plusieurs milliers de luminaires modifie encore la situation. Nous retrouvons ici l’effet d’échelle. Mais un autre phénomène apparaît : la concentration. Des milliers d’objets peuvent dépendre : du même serveur, du même fournisseur cloud, du même opérateur, du même firmware, du même mécanisme d’authentification ou de la même plateforme. Une faiblesse située à un endroit central peut donc affecter une population très large d’équipements.
22. L’interdépendance : quand plusieurs systèmes dépendent les uns des autres
Les villes modernes ne fonctionnent pas avec des infrastructures indépendantes. Les réseaux télécoms dépendent de l’électricité. Les services numériques dépendent des télécommunications. Certains systèmes de transport dépendent de services numériques. Les centres de supervision dépendent de réseaux. Les équipements IoT peuvent dépendre de plateformes cloud. Les plateformes cloud dépendent elles-mêmes d’une connectivité Internet. Nous observons donc des interdépendances.
Un problème initial peut se propager. Par exemple : électricité → réseau télécom → connectivité IoT → supervision → service opérationnel Un incident affectant l’alimentation électrique peut indirectement rendre indisponible un système qui, en apparence, n’avait aucun problème. C’est ce que l’on appelle souvent un effet en cascade ou un effet domino.
23. L’IoT urbain est aussi un problème de durée
Une ville n’installe pas des milliers d’équipements pour les remplacer tous les six mois. Un feu de circulation, une caméra, un compteur ou un capteur urbain peut rester en service de nombreuses années. Cette durée de vie crée un enjeu majeur. Les technologies numériques évoluent rapidement. Les vulnérabilités sont découvertes. Les systèmes d’exploitation évoluent. Les bibliothèques logicielles deviennent obsolètes. Certains fabricants arrêtent leurs produits.
Les mécanismes cryptographiques vieillissent. Un équipement parfaitement acceptable au moment de son installation peut donc devenir problématique plusieurs années plus tard. La criticité doit ainsi être étudiée sur tout le cycle de vie.
24. Quatrième environnement : l’industrie connectée
L’industrie constitue un changement important. Nous ne parlons plus uniquement de collecter des données pour informer un utilisateur. Les systèmes numériques peuvent participer directement à un processus physique de production. Capteurs de pression. Capteurs de vibration. Débitmètres. Caméras industrielles. Systèmes de maintenance prédictive. Machines connectées. Robots. Actionneurs. Passerelles industrielles. Systèmes de supervision. Équipements de contrôle. Dans cet environnement, la disponibilité et l’intégrité peuvent devenir essentielles.
25. IoT et IIoT
On utilise souvent le terme IIoT, pour Industrial Internet of Things, lorsqu’on parle d’Internet des objets appliqué aux environnements industriels. Le principe général reste proche de l’IoT. Des équipements collectent des données. Des communications les transportent. Des systèmes les traitent. Des applications les exploitent. Mais les contraintes sont différentes. Une installation industrielle peut imposer :
une grande disponibilité, des temps de réponse prévisibles, une longue durée de vie des équipements, une forte robustesse physique et des contraintes de sûreté. La priorité n’est donc pas simplement de disposer de la dernière technologie. La priorité est souvent de maintenir un processus industriel stable, prévisible et sûr.
26. IT et OT : deux mondes qui se rapprochent
Pour comprendre l’industrie connectée, il faut introduire une distinction importante. IT signifie généralement Information Technology. Il s’agit du monde traditionnel de l’informatique : serveurs, postes de travail, applications, bases de données, réseaux d’entreprise.
OT signifie Operational Technology. Il s’agit des systèmes permettant de surveiller ou contrôler des processus physiques. Dans une usine, une station de traitement, une infrastructure énergétique ou une installation technique, l’OT peut être directement lié au fonctionnement du procédé. Historiquement, ces deux mondes étaient souvent beaucoup plus séparés.
La transformation numérique, la supervision à distance, l’IoT industriel et l’analyse de données les rapprochent progressivement. Cette convergence apporte beaucoup de valeur. Mais elle crée également de nouvelles dépendances.
27. Pourquoi une panne informatique peut avoir des conséquences physiques
Dans un environnement bureautique, une panne informatique peut empêcher un salarié d’accéder à sa messagerie ou à une application. Dans un environnement cyberphysique, certaines défaillances numériques peuvent avoir des conséquences sur le processus réel. Un capteur incorrect peut fausser une décision. Une communication indisponible peut empêcher la supervision.
Une commande erronée peut modifier un équipement. Un arrêt peut interrompre une production. La différence fondamentale est donc la suivante :
Dans certains environnements industriels, le risque numérique ne s’arrête plus au monde numérique.
Il peut traverser la frontière entre informatique et physique.
28. La sûreté devient une dimension supplémentaire
Dans de nombreux systèmes industriels, on distingue la sécurité informatique de la sûreté de fonctionnement. La cybersécurité cherche notamment à protéger les systèmes contre des actions malveillantes ou non autorisées. La sûreté cherche notamment à éviter qu’un système produise des situations dangereuses pour les personnes, les installations ou l’environnement. Les deux domaines peuvent cependant se rejoindre.
Si une action informatique malveillante peut provoquer un comportement physique dangereux, un problème de cybersécurité peut devenir un problème de sûreté. C’est une différence majeure avec de nombreux systèmes informatiques classiques.
29. Un capteur industriel n’est pas automatiquement un système de sécurité
Une nuance est importante. Tous les équipements IoT industriels ne sont pas directement responsables de la sécurité du processus. Un capteur de vibration peut uniquement servir à anticiper la maintenance d’un moteur. Une caméra peut uniquement servir à contrôler la qualité d’un produit. Un compteur peut uniquement mesurer une consommation. Il serait donc incorrect de considérer automatiquement tous les équipements industriels connectés comme critiques au même niveau. Comme toujours, il faut analyser : la fonction → la dépendance → les conséquences.
30. Cinquième environnement : l’État et les services essentiels
À l’échelle de l’État, la question change encore. Les équipements connectés peuvent participer directement ou indirectement à des fonctions importantes pour la société. Télécommunications. Énergie. Eau. Transport. Santé. Administration.
Sécurité. Gestion urbaine. Infrastructures numériques. Contrôle de certains réseaux ou ressources. Un État peut donc devenir dépendant d’une multitude de systèmes numériques et d’équipements connectés qui n’étaient pas historiquement considérés comme des composants informatiques.
31. Un objet peut soutenir une fonction essentielle sans être spectaculaire
Lorsque l’on parle d’infrastructure critique, on imagine facilement de grands centres de données ou des installations industrielles impressionnantes. Pourtant, une fonction importante peut dépendre d’un composant beaucoup plus discret. Un modem. Une gateway. Une antenne. Un capteur. Un système d’alimentation. Un équipement de synchronisation. Un convertisseur de protocole. Un petit serveur embarqué. Un équipement relativement peu coûteux peut se trouver à un endroit stratégique de l’architecture. Sa valeur commerciale ne représente donc pas nécessairement sa valeur opérationnelle.
Le prix d’un équipement n’indique pas sa criticité.
Un composant à quelques centaines d’euros peut parfois supporter une fonction valant plusieurs millions.
32. Le cas particulier des télécommunications
Les télécommunications illustrent parfaitement la notion d’interdépendance. Les objets connectés ont besoin de communiquer. Cette communication peut s’appuyer sur : Wi-Fi, Ethernet, LPWAN, réseaux mobiles 4G/5G, satellite ou différentes technologies spécialisées.
Lorsqu’une infrastructure importante dépend d’un réseau de télécommunications, le réseau devient lui-même une dépendance. Mais les réseaux télécoms utilisent également de nombreux équipements connectés pour leur propre fonctionnement. Nous obtenons donc une relation circulaire : les systèmes connectés dépendent des télécommunications, et les télécommunications reposent elles-mêmes sur de nombreux systèmes numériques et équipements distribués.
Cette interdépendance explique pourquoi les télécommunications sont un élément central de la résilience numérique d’un pays.
33. Les données peuvent devenir stratégiques
Un objet peut sembler peu critique alors que les données qu’il collecte le sont fortement. Prenons plusieurs exemples. Un seul compteur fournit une information locale. Des millions de compteurs peuvent fournir une vision extrêmement détaillée de la consommation d’un territoire.
Une seule balise GPS donne la position d’un véhicule. Une plateforme centralisant toute une flotte possède une information beaucoup plus importante. Un capteur industriel mesure un paramètre. La plateforme centrale peut agréger les données de centaines d’installations.
Plus les données sont centralisées, corrélées et analysées, plus leur valeur peut augmenter. La criticité ne réside donc pas toujours dans l’objet. Elle peut se déplacer vers : la donnée → la plateforme → les API → les systèmes de décision.
34. La souveraineté et la dépendance technologique
À l’échelle d’une organisation ou d’un État, une nouvelle question apparaît : de qui dépend réellement le fonctionnement du système ? Un écosystème IoT peut utiliser : des équipements fabriqués à l’étranger, un firmware propriétaire, un réseau opéré par un tiers, une plateforme cloud externe, des serveurs situés dans un autre pays, une application maintenue par un fournisseur et des services d’authentification externes.
Chacun de ces éléments peut être parfaitement légitime. Mais ils constituent des dépendances. Dans un environnement critique, il devient important de savoir : qui contrôle la plateforme, qui peut administrer les équipements, où sont stockées les données, combien de temps le fabricant assurera les mises à jour et ce qui se passe si le fournisseur disparaît ou arrête le service.
Nous ne sommes plus seulement face à une question technique. Nous entrons dans des enjeux de maîtrise, résilience et souveraineté numérique.
35. Le cloud : puissant, mais aussi structurant
Le cours précédent nous a montré le rôle essentiel des plateformes cloud dans de nombreux écosystèmes IoT. Le cloud peut apporter : de la puissance de calcul, du stockage, une administration centralisée, des API, de l’analyse de données et une capacité à gérer un très grand nombre d’équipements. Mais cette centralisation crée également une dépendance.
Prenons dix mille objets parfaitement fonctionnels. Leurs capteurs fonctionnent. Leurs batteries sont chargées. Leurs communications locales fonctionnent.
Mais la plateforme centrale devient inaccessible. Quel est le comportement du système ? Tout s’arrête ? Les objets continuent-ils localement ? Les données sont-elles mises en mémoire ? Existe-t-il une plateforme de secours ? Les fonctions essentielles peuvent-elles fonctionner sans Internet ? Ces questions deviennent fondamentales lorsqu’un système est critique.
36. Edge Computing et résilience
C’est l’une des raisons pour lesquelles certaines architectures distribuent une partie de l’intelligence. Au lieu d’envoyer systématiquement toutes les décisions dans le cloud, une passerelle ou un équipement Edge peut continuer à exécuter certaines fonctions localement. Par exemple, un système industriel ne devrait pas nécessairement dépendre d’une connexion Internet distante pour prendre une décision urgente. Une installation peut continuer à fonctionner localement et envoyer les données au cloud lorsqu’elles sont disponibles.
L’Edge Computing ne sert donc pas uniquement à réduire la latence ou la consommation de bande passante. Il peut également participer à la résilience de l’architecture.
37. Le réseau est une dépendance souvent invisible
Dans une démonstration IoT, la connectivité semble presque naturelle. Le capteur envoie la donnée. La plateforme la reçoit. L’application l’affiche. Mais que se passe-t-il si la connectivité disparaît ? Cette question est souvent sous-estimée. Un système peut dépendre : d’un réseau Wi-Fi, d’un routeur, d’une liaison fibre, d’un opérateur mobile, d’une carte SIM, d’une APN privée, d’un service DNS ou d’Internet.
L’objet peut fonctionner parfaitement tout en devenant inutilisable parce qu’un élément réseau situé ailleurs est indisponible. Pour analyser la criticité d’un système IoT, il faut donc regarder au-delà de l’objet.
38. L’énergie : la dépendance derrière toutes les autres
Un équipement connecté a besoin d’énergie. Cette affirmation semble évidente, mais elle est fondamentale. Un objet sur batterie dépend de son autonomie. Une gateway dépend de son alimentation. Un routeur dépend de l’électricité. Un centre de données dépend de son infrastructure énergétique. Un réseau mobile repose également sur des sites alimentés en énergie. Lorsqu’un système est critique, la question devient :
que se passe-t-il lorsque l’alimentation principale disparaît ? Existe-t-il une batterie ? Un onduleur ? Un groupe électrogène ? Combien de temps peut-il fonctionner ? Un système numérique extrêmement sophistiqué peut devenir complètement inutile si son alimentation n’a pas été pensée avec le même niveau d’exigence.
39. Les dépendances cachées
Certaines dépendances sont très visibles. Le capteur dépend de sa batterie. L’application dépend du serveur. D’autres sont plus discrètes. Un système peut par exemple dépendre : d’un serveur de temps, d’un service DNS, d’une autorité de certification, d’une plateforme d’authentification, d’une API tierce, d’un serveur de mise à jour, d’un opérateur télécom ou d’un fournisseur cloud. Une architecture peut donc sembler autonome alors qu’elle repose en réalité sur plusieurs services externes. C’est pour cette raison qu’une bonne analyse de criticité ne s’arrête jamais au schéma principal.
Elle cherche également les dépendances secondaires.
40. Quand un équipement unique devient un point de défaillance
Supposons que cinq mille capteurs communiquent à travers une seule passerelle. Les capteurs sont redondants. Ils sont répartis sur une grande zone. Ils utilisent chacun une batterie autonome. Pourtant, toute la communication dépend de la gateway. Nous avons créé un point unique de défaillance. Si cette gateway tombe en panne, cinq mille capteurs fonctionnels deviennent pratiquement inutiles pour la plateforme. Le même phénomène peut se produire avec :
un serveur, une liaison, un routeur, un service cloud, une base de données ou une application. Dans une architecture critique, il faut donc identifier non seulement les composants importants, mais aussi les composants dont beaucoup d’autres dépendent.
41. La chaîne d’approvisionnement
Un équipement IoT n’est jamais uniquement constitué du produit que l’on voit. Il peut intégrer : un microcontrôleur d’un fabricant, un module radio d’un autre fournisseur, un système d’exploitation embarqué, des bibliothèques logicielles tierces, un service cloud et différents composants open source. Le fabricant final dépend lui-même d’autres acteurs.
C’est ce que l’on appelle la supply chain, ou chaîne d’approvisionnement. Cette chaîne est importante parce qu’une vulnérabilité située dans un composant largement réutilisé peut affecter de nombreux produits différents. À grande échelle, un problème de supply chain peut donc devenir beaucoup plus important qu’une vulnérabilité limitée à un seul produit.
42. Le cycle de vie : un objet critique pendant dix ans doit être sécurisé pendant dix ans
Lorsqu’un smartphone devient trop ancien, son utilisateur peut le remplacer. Ce modèle n’est pas toujours applicable à l’IoT. Un compteur, une caméra, une passerelle industrielle ou un capteur installé dans une infrastructure peut rester en exploitation pendant de nombreuses années. Il faut donc poser des questions très concrètes : Pendant combien de temps les mises à jour seront-elles disponibles ? Le fabricant existera-t-il toujours ? Les certificats pourront-ils être renouvelés ? Le firmware pourra-t-il évoluer ?
Les protocoles utilisés resteront-ils acceptables ? Le produit peut-il être remplacé sans modifier toute l’architecture ? Une architecture critique doit être pensée non seulement pour fonctionner aujourd’hui, mais également pour pouvoir être maintenue demain.
43. La criticité évolue dans le temps
Un équipement peut être peu important lors de son installation puis devenir progressivement indispensable. Prenons un système de télémétrie. Première année : il sert uniquement à expérimenter. Deuxième année : les équipes commencent à l’utiliser quotidiennement. Troisième année : certaines procédures manuelles disparaissent. Quatrième année : les décisions opérationnelles s’appuient presque exclusivement sur ses données. L’équipement n’a peut-être pas changé. Mais son importance a fortement augmenté. La criticité n’est donc pas une valeur définitive. Elle doit être réévaluée lorsque les usages évoluent.
44. Un modèle simple pour comprendre la criticité
Sans chercher à construire une formule mathématique universelle, nous pouvons utiliser un raisonnement pédagogique simple. La criticité d’un équipement augmente généralement avec : l’importance de la fonction × la gravité des conséquences × le niveau de dépendance × l’échelle du déploiement × la difficulté de remplacement ou de fonctionnement en mode dégradé Il ne s’agit pas d’une formule normative.
C’est une manière de réfléchir. Un objet remplissant une fonction peu importante, facilement remplaçable et sans dépendance forte sera généralement peu critique. Un équipement soutenant une fonction essentielle, déployé à grande échelle et sans solution alternative sera beaucoup plus critique.
45. Une échelle pédagogique de criticité
Pour faciliter l’analyse, nous pouvons imaginer quatre niveaux.
Niveau 1 — Confort
La panne provoque principalement une gêne. Exemple : une ampoule connectée individuelle.
Niveau 2 — Important
La panne perturbe une activité, mais une solution alternative existe. Exemple : un système de suivi logistique pouvant temporairement être remplacé par une procédure manuelle.
Niveau 3 — Critique pour l’activité
La panne provoque une interruption significative, une perte importante ou une dégradation forte du service. Exemple : une gateway unique contrôlant une infrastructure opérationnelle.
Niveau 4 — Critique pour la sécurité ou un service essentiel
Une défaillance peut affecter la sécurité des personnes, un processus physique important ou un service essentiel à grande échelle. Cette classification est volontairement pédagogique.
Dans une véritable organisation, les niveaux doivent être définis en fonction du contexte, des exigences métiers et, lorsque nécessaire, du cadre réglementaire applicable.
46. Comparons les cinq environnements
| Environnement | Exemple | Conséquence typique possible |
|---|---|---|
| Maison | Thermostat connecté | Inconfort ou perturbation locale |
| Entreprise | Contrôle d’accès | Perturbation de la sécurité ou de l’activité |
| Ville | Éclairage ou circulation connectée | Perturbation d’un service collectif |
| Industrie | Capteur ou actionneur de processus | Arrêt de production ou conséquence physique |
| État / infrastructure essentielle | Équipement participant à un service essentiel | Impact potentiellement large ou systémique |
Le tableau ne doit pas être interprété comme une règle absolue. Un objet domestique peut devenir très important dans certaines situations. Un capteur industriel peut, au contraire, n’avoir aucun rôle critique. Le contexte reste déterminant.
47. Les cinq questions fondamentales
Face à n’importe quel équipement connecté, cinq questions permettent déjà de comprendre une grande partie de sa criticité.
1. Quelle fonction remplit-il ?
Mesurer ? Surveiller ? Identifier ? Communiquer ? Contrôler ? Commander ?
2. Que se passe-t-il s’il s’arrête ?
Simple gêne ? Dégradation ? Interruption ? Danger ?
3. Que se passe-t-il s’il fournit une fausse information ?
La donnée est-elle simplement informative ou sert-elle à prendre une décision ?
4. Que se passe-t-il si quelqu’un prend son contrôle ?
Peut-il uniquement lire des informations ou peut-il également déclencher une action ?
5. Existe-t-il une solution alternative ?
Mode manuel ? Équipement de secours ? Autre réseau ? Autre plateforme ? Si aucune solution de remplacement n’existe, la dépendance augmente fortement.
48. Il faut analyser l’écosystème, pas seulement l’objet
Le cours 04 nous a appris à regarder toute la chaîne IoT. Cette approche devient encore plus importante ici. Prenons un système de surveillance environnementale. Le capteur fonctionne. Mais si la gateway est indisponible, la donnée ne remonte plus. La gateway fonctionne. Mais si le réseau mobile est indisponible, la plateforme ne reçoit rien. Le réseau fonctionne.
Mais si l’application cloud est inaccessible, l’utilisateur ne voit plus les données. Le cloud fonctionne. Mais si le compte administrateur est compromis, quelqu’un peut éventuellement modifier la configuration du parc. La criticité doit donc être étudiée de bout en bout.
49. Illustration de synthèse — De l’objet banal au composant critique
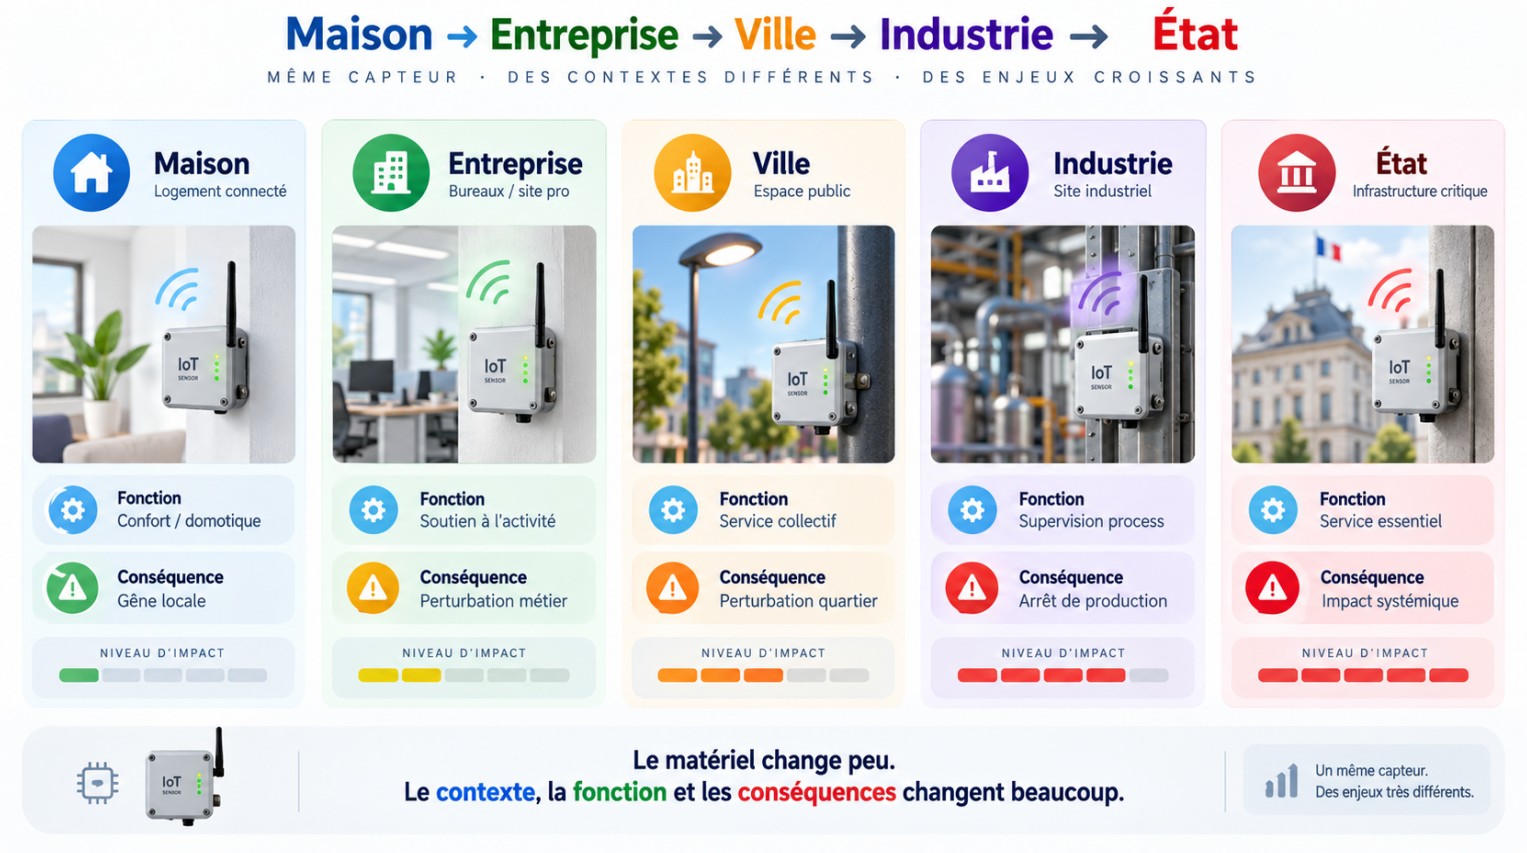
Illustration suggérée Un schéma horizontal montrant le même capteur dans cinq contextes successifs : Maison → Entreprise → Ville → Industrie → Infrastructure nationale Sous chaque environnement, représenter la fonction assurée et la conséquence possible de la perte. L’objectif visuel est de faire comprendre que le matériel ne change presque pas, mais que la criticité augmente avec le contexte et les conséquences.
50. Mini-étude de cas — Un réseau intelligent de distribution d’eau
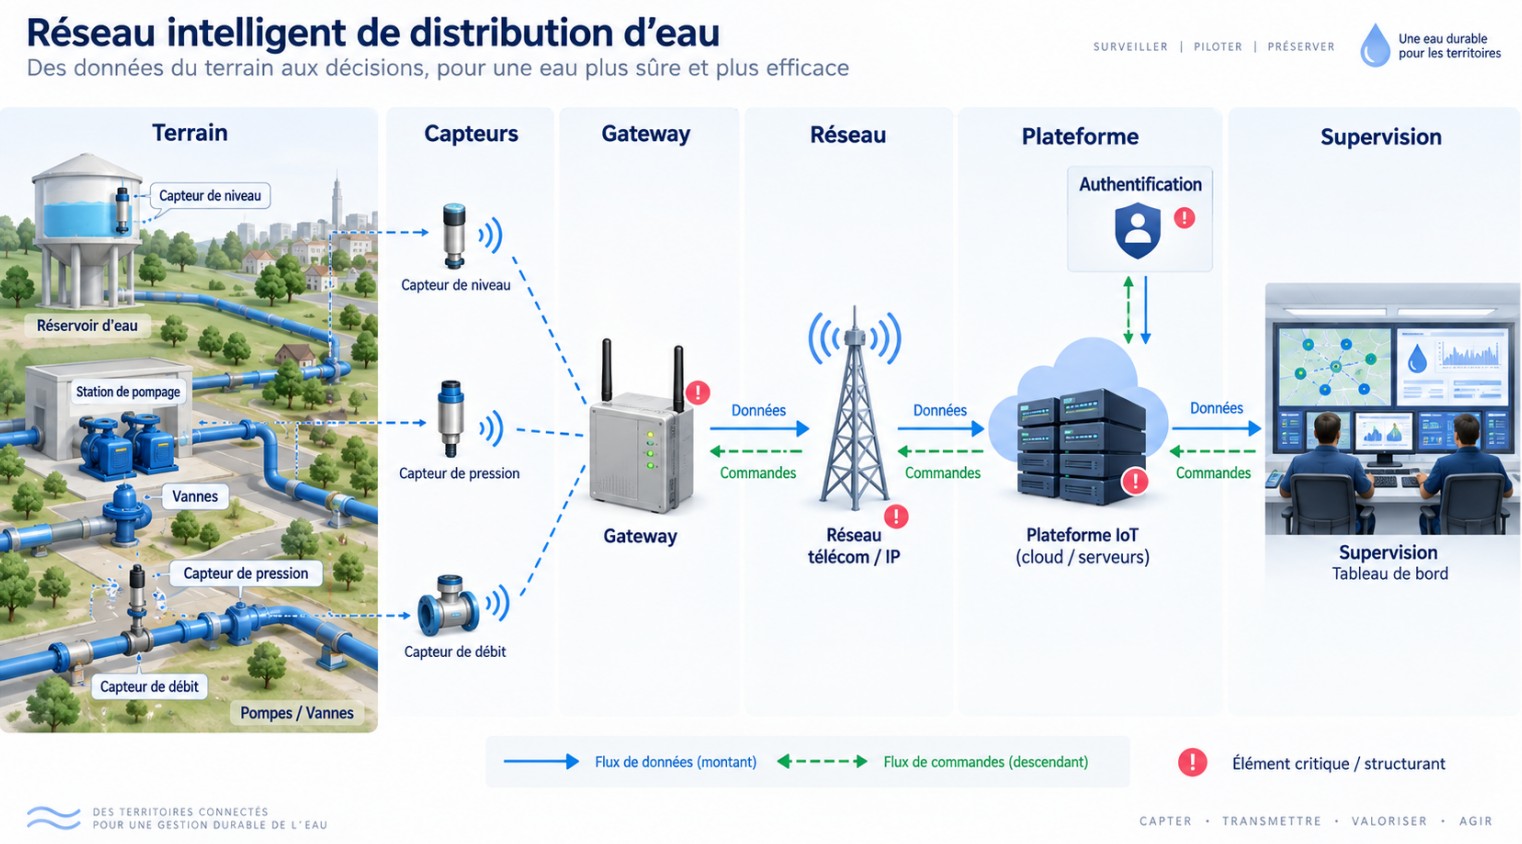
Imaginons maintenant une ville souhaitant moderniser son réseau d’eau. Des capteurs sont installés pour mesurer : le niveau des réservoirs, la pression dans certaines conduites et le débit. Des équipements communiquent avec plusieurs passerelles. Les données sont envoyées vers une plateforme centrale. Un centre de supervision affiche l’état du réseau. Certaines pompes peuvent être commandées à distance. Au départ, nous pourrions simplement parler d’un projet IoT. Mais observons ce qui se passe réellement.
Le monde physique
L’infrastructure transporte de l’eau. Il existe des réservoirs, des conduites, des pompes et différents équipements hydrauliques.
Les capteurs
Ils mesurent : niveau · pression · débit Ces données représentent l’état réel du réseau.
Les communications
Les informations doivent être transportées depuis des zones parfois éloignées. Différentes technologies peuvent être utilisées selon l’architecture.
Les passerelles
Elles collectent éventuellement les données de plusieurs équipements et les transmettent vers le système central.
La plateforme
Elle centralise les mesures. Elle peut afficher des historiques, détecter certaines anomalies et générer des alertes.
Le centre de supervision
Les opérateurs utilisent les données pour comprendre l’état du réseau et prendre des décisions.
Les actionneurs
Certaines installations peuvent permettre de commander des pompes ou des vannes. La chaîne devient alors bidirectionnelle.
Terrain → supervision mais également :
supervision → terrain
51. Que se passe-t-il si un capteur tombe en panne ?
Un seul capteur indisponible peut parfois être compensé. L’opérateur dispose d’autres informations. Un technicien peut éventuellement intervenir. L’incident reste local. La criticité du capteur individuel peut donc être modérée.
52. Que se passe-t-il si tous les capteurs cessent de communiquer ?
La situation change. Le centre de supervision perd progressivement la visibilité sur le réseau. Les opérateurs doivent travailler avec moins d’informations. La capacité à détecter certaines anomalies diminue. Nous ne parlons plus du problème d’un capteur. Nous parlons de perte de supervision. Le niveau de criticité augmente considérablement.
53. Que se passe-t-il si les données sont fausses ?
Imaginons qu’un réservoir soit presque vide alors que le système indique : Niveau : 92 % Le problème n’est pas l’indisponibilité. Le système fonctionne. Les écrans fonctionnent. Le réseau fonctionne. Mais la décision humaine repose sur une information incorrecte. Cet exemple montre pourquoi l’intégrité des données peut être essentielle.
54. Que se passe-t-il si une commande peut être falsifiée ?
Si la plateforme possède également la capacité de contrôler certaines pompes, une nouvelle dimension apparaît. L’architecture ne se contente plus de surveiller. Elle agit. La compromission d’une commande peut alors avoir une conséquence physique. La criticité augmente parce que le système possède désormais un pouvoir d’action.
55. Où se situe réellement le composant critique ?
À première vue, nous pourrions penser que les pompes sont les éléments les plus importants. Mais l’analyse doit aller plus loin. Une seule gateway peut peut-être supporter une grande partie des capteurs. Un routeur peut être indispensable. Une plateforme centrale peut devenir un point unique. Un service d’authentification peut contrôler tous les accès. Une liaison télécom peut être la seule connexion vers plusieurs sites. Le composant critique n’est donc pas toujours celui qui semble le plus spectaculaire.
Il faut chercher les dépendances structurantes.
56. L’effet domino
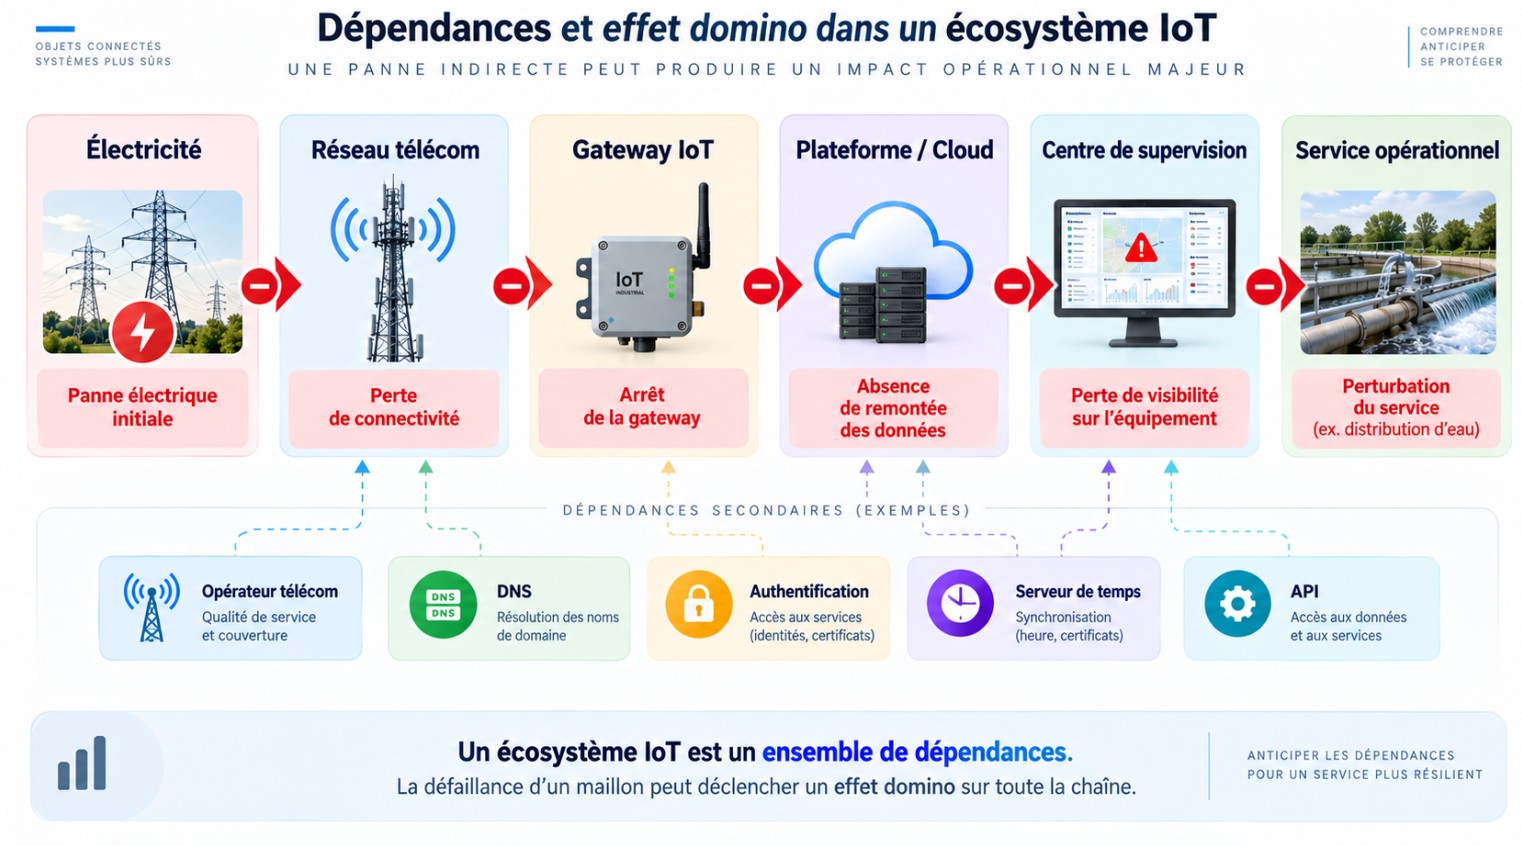
Supposons maintenant que plusieurs éléments dépendent les uns des autres. Une panne électrique arrête une gateway. La gateway cesse de transmettre. La plateforme perd plusieurs dizaines de capteurs. Le centre de supervision perd la visibilité sur une partie du réseau. Un opérateur ne détecte pas immédiatement une anomalie. Une panne initialement électrique finit donc par produire un problème opérationnel. C’est un exemple d’effet en cascade. Les systèmes complexes doivent être analysés en tenant compte de ce type de scénario.
57. Une petite passerelle peut être plus critique qu’un grand serveur
C’est une idée particulièrement importante. Supposons qu’un serveur possède une architecture redondante. Deux machines peuvent assurer le même service. Si l’une tombe en panne, l’autre prend le relais. À l’inverse, une petite gateway installée sur un site distant peut constituer l’unique chemin de communication de cinquante équipements. Le serveur coûte beaucoup plus cher. La gateway semble beaucoup plus simple. Pourtant, la gateway peut être le véritable point de défaillance.
La taille, le prix et la puissance d’un équipement ne déterminent pas son importance dans l’architecture.
58. Les erreurs fréquentes de compréhension
« Un petit objet ne peut pas être critique »
Faux. La criticité dépend de la fonction et des dépendances, pas de la taille du boîtier.
« Seuls les équipements industriels sont critiques »
Faux. Un équipement peut devenir critique dans une entreprise, une ville, une habitation ou un service public selon le contexte.
« Si la donnée n’est pas confidentielle, la sécurité n’est pas importante »
Faux. L’intégrité et la disponibilité peuvent être essentielles même lorsqu’une donnée n’est pas secrète.
« Un capteur ne peut pas provoquer de conséquence physique puisqu’il ne commande rien »
Pas nécessairement. Une décision automatique ou humaine peut être prise à partir de la donnée qu’il fournit.
Une mesure incorrecte peut donc indirectement entraîner une mauvaise action.
« Le cloud rend automatiquement le système plus résilient »
Pas automatiquement. Le cloud peut fournir de nombreuses capacités de résilience, mais une mauvaise architecture peut également créer une forte dépendance à une plateforme distante.
« Si chaque objet fonctionne, l’écosystème fonctionne »
Faux. Les objets peuvent tous être opérationnels alors que la gateway, le réseau, le cloud, l’API ou l’application est indisponible.
« La criticité ne change pas après le déploiement »
Faux. Les usages, les dépendances et les processus peuvent évoluer. Un système initialement secondaire peut devenir indispensable quelques années plus tard.
59. Comment analyser rapidement la criticité d’un système IoT
Face à un nouvel équipement, ne commencez pas immédiatement par demander quel protocole radio il utilise ou quel processeur il contient. Commencez par comprendre ce qu’il fait. La méthode peut suivre la logique suivante.
Étape 1 — Identifier la fonction
Que mesure ou contrôle l’équipement ? Pourquoi a-t-il été installé ?
Étape 2 — Identifier le processus dépendant
Qui utilise l’information ? Quelle application ? Quelle équipe ? Quel service ?
Étape 3 — Imaginer la perte de disponibilité
Que se passe-t-il après : 10 secondes ? 10 minutes ? 1 heure ?
1 journée ?
Étape 4 — Imaginer une donnée fausse
Que se passe-t-il si l’équipement continue à fonctionner mais ment ?
Étape 5 — Imaginer une prise de contrôle
L’équipement peut-il produire une action physique ?
Étape 6 — Étudier l’échelle
Combien d’équipements identiques existent ? Un défaut peut-il les affecter simultanément ?
Étape 7 — Rechercher les dépendances
Réseau ? Gateway ? Électricité ? Cloud ? Opérateur ? DNS ? API ? Plateforme d’authentification ?
Étape 8 — Rechercher les solutions alternatives
Peut-on fonctionner manuellement ? Existe-t-il une redondance ? Peut-on basculer sur un autre réseau ?
Étape 9 — Observer le cycle de vie
Qui maintient l’équipement ? Jusqu’à quand ? Comment sera-t-il mis à jour ?
Étape 10 — Évaluer les conséquences
Humaines ? Physiques ? Opérationnelles ? Financières ? Juridiques ? Réputationnelles ? Nationales ? Cette méthode ne remplace pas une analyse de risques formelle.
Elle permet simplement de comprendre rapidement où se situe l’importance réelle du système.
60. Analogie simple — Les routes d’une ville
Pour comprendre la criticité, imaginons un réseau routier. Une petite rue résidentielle peut être fermée pendant quelques heures sans conséquence importante. Une route principale dessert plusieurs quartiers. Sa fermeture provoque davantage de perturbations. Un pont unique peut relier deux parties d’une région. Même s’il ne représente qu’un seul élément du réseau, sa fermeture peut avoir des conséquences considérables. La criticité ne dépend donc pas uniquement de la taille de la route. Elle dépend de sa position dans le système et du nombre d’autres activités qui en dépendent.
C’est exactement la même chose dans un écosystème IoT. Un petit équipement peut être l’équivalent numérique d’un pont stratégique.
61. Pourquoi cette compréhension est essentielle en cybersécurité
La cybersécurité ne consiste pas à protéger tous les objets exactement de la même manière. Les ressources sont limitées. Le niveau de protection doit être adapté aux risques. Pour prendre les bonnes décisions, il faut savoir quels équipements : remplissent une fonction importante, concentrent beaucoup de dépendances, contrôlent des actions physiques, manipulent des données sensibles ou soutiennent un service difficile à interrompre. La criticité permet donc de répondre à une question essentielle :
Que devons-nous protéger en priorité ?
Cette logique sera au cœur des modules consacrés à la sécurité des équipements.
62. Pourquoi cette compréhension est essentielle pour l’ingénieur réseau
L’ingénieur réseau doit comprendre qu’une liaison IoT n’est pas simplement « du trafic supplémentaire ». Elle peut transporter une information essentielle. Un VLAN, une connexion 4G, une gateway ou une liaison WAN peut être indispensable au fonctionnement opérationnel d’un système. Une modification réseau apparemment banale peut donc avoir des conséquences beaucoup plus larges. L’architecture réseau doit être conçue en tenant compte de la fonction supportée.
63. Pourquoi cette compréhension est essentielle pour l’acheteur
Lorsqu’une organisation achète un équipement connecté, le prix d’achat ne devrait pas être le seul critère. Un équipement destiné à rester dix ans en production doit être évalué différemment d’un produit de consommation courante. Il devient important de considérer : la durée de support, les mécanismes de mise à jour, la maintenance, la documentation, l’administration, la disponibilité des pièces ou des équipements de remplacement et la capacité à changer de fournisseur.
Un équipement peu coûteux à l’achat peut devenir très coûteux lorsqu’il devient impossible à maintenir.
64. Pourquoi cette compréhension est essentielle pour le régulateur
Le développement massif des objets connectés crée des questions qui dépassent largement le fonctionnement individuel des produits. Lorsque des millions d’équipements communiquent sur les réseaux, collectent des données ou participent à des services importants, plusieurs sujets se rejoignent :
télécommunications, cybersécurité, protection des données, conformité des équipements, résilience des infrastructures et souveraineté numérique. Le régulateur doit donc progressivement considérer l’objet non seulement comme un équipement radio ou électronique, mais comme un composant d’un écosystème numérique beaucoup plus vaste.
65. Pourquoi cette compréhension est essentielle pour le décideur
Un décideur n’a pas nécessairement besoin de connaître le fonctionnement détaillé d’un microcontrôleur ou d’un protocole radio. Il doit cependant comprendre les dépendances. Si un service important repose sur une plateforme cloud unique, il doit le savoir. Si une infrastructure dépend d’un fournisseur unique, il doit le savoir. Si dix mille équipements ne peuvent plus recevoir de mise à jour dans deux ans, il doit le savoir. Si aucune procédure manuelle n’existe en cas d’indisponibilité du système, il doit également le savoir. La criticité permet ainsi de traduire la technologie en enjeu de décision.
66. Une grille de lecture très simple
Lorsque vous observez désormais un objet connecté, posez-vous mentalement les questions suivantes : Que fait-il ? Qui dépend de lui ? Que se passe-t-il s’il s’arrête ? Que se passe-t-il s’il ment ? Que se passe-t-il si quelqu’un d’autre le contrôle ? Combien d’équipements identiques existent ? De quoi dépend-il lui-même ?
Peut-on continuer sans lui ? Si vous savez répondre à ces questions, vous avez déjà commencé une véritable analyse de criticité.
67. Ce qu’il faut retenir
Un objet connecté n’est pas critique simplement parce qu’il possède une connexion réseau. Sa criticité dépend principalement du contexte dans lequel il est utilisé. Le même capteur peut être secondaire dans une maison et important dans une installation industrielle. Plus une fonction devient essentielle, plus les équipements qui la supportent deviennent importants.
La criticité doit être analysée à travers les conséquences possibles sur : la disponibilité, l’intégrité, la confidentialité, les opérations, les finances, les personnes, les infrastructures et les services. Un système IoT peut être affecté de plusieurs manières. L’objet peut cesser de fonctionner.
Il peut continuer à fonctionner tout en produisant des données incorrectes. Il peut également accepter des commandes qui ne devraient pas être autorisées. Les actionneurs introduisent une dimension particulière puisqu’ils permettent au monde numérique d’agir directement sur le monde physique. À mesure que l’on passe de la maison vers l’entreprise, la ville, l’industrie puis les infrastructures étatiques, les dépendances deviennent généralement plus complexes.
Les réseaux, les gateways, le cloud, l’énergie, les opérateurs télécoms, les API, les systèmes d’authentification et les fournisseurs deviennent eux-mêmes des composants de l’écosystème. Un équipement peu coûteux peut être extrêmement important s’il constitue un point unique de défaillance. La criticité augmente également avec l’échelle. Une vulnérabilité ou une panne affectant un équipement peut être mineure.
La même faiblesse touchant plusieurs centaines de milliers d’équipements devient un problème complètement différent. Enfin, un système peut devenir plus critique au fil du temps lorsque l’organisation développe une dépendance de plus en plus forte à son égard. La question centrale n’est donc jamais simplement : « Cet objet est-il connecté ? » Elle devient :
« Quelle fonction soutient-il, qui dépend de lui et quelles seraient les conséquences si nous ne pouvions plus lui faire confiance ? »
Quiz d’auto-évaluation
1. La criticité d’un équipement dépend principalement :
a. de la puissance de son processeur b. de son prix c. de sa fonction et des conséquences de sa défaillance
Voir la réponse
Bonne réponse : c.
2. Deux capteurs identiques peuvent-ils présenter des niveaux de criticité différents ?
a. Oui b. Non c. Seulement s’ils utilisent des technologies radio différentes
Voir la réponse
Bonne réponse : a. Le contexte d’utilisation peut modifier complètement les conséquences d’une défaillance.
3. Quelle propriété est concernée lorsqu’un capteur continue à transmettre mais fournit une valeur incorrecte ?
a. Disponibilité b. Intégrité c. Puissance radio
Voir la réponse
Bonne réponse : b.
4. Pourquoi un actionneur peut-il présenter un enjeu particulier ?
a. Parce qu’il est toujours connecté en 5G b. Parce qu’il peut transformer une commande numérique en action physique c. Parce qu’il n’utilise jamais de firmware
Voir la réponse
Bonne réponse : b.
5. Une donnée doit-elle être confidentielle pour être critique ?
a. Oui b. Non
Voir la réponse
Bonne réponse : b. Une information peut être publique ou peu sensible tout en exigeant une très forte intégrité.
6. Quel exemple représente un point unique de défaillance ?
a. Deux serveurs redondants b. Une gateway unique utilisée par plusieurs milliers de capteurs c. Deux connexions Internet indépendantes
Voir la réponse
Bonne réponse : b.
7. Pourquoi le déploiement massif augmente-t-il certains risques ?
a. Parce qu’un même défaut peut affecter simultanément de nombreux équipements b. Parce que tous les capteurs deviennent automatiquement industriels c. Parce que l’IoT n’utilise plus Internet
Voir la réponse
Bonne réponse : a.
8. Quel élément peut constituer une dépendance d’un système IoT ?
a. Le réseau b. Le cloud c. L’alimentation électrique d. Les trois
Voir la réponse
Bonne réponse : d.
9. La criticité d’un équipement peut-elle évoluer après son installation ?
a. Non b. Oui
Voir la réponse
Bonne réponse : b.
Une organisation peut devenir progressivement dépendante du système.
10. Quelle est la meilleure question pour commencer à analyser un équipement IoT ?
a. Quel est son prix ? b. Que fait-il et quelles seraient les conséquences de sa défaillance ? c. De quelle couleur est son boîtier ?
Voir la réponse
Bonne réponse : b.
Conclusion du Module 01
Nous sommes partis d’une question apparemment simple : Qu’est-ce que l’Internet des objets ? Nous avons progressivement construit une vision beaucoup plus complète. Nous savons désormais distinguer un objet connecté, un système embarqué et un équipement radio.
Nous avons étudié les grandes familles d’équipements présentes dans les environnements connectés. Nous avons appris à suivre une donnée à travers un écosystème IoT complet : capteur → objet → communication → réseau → gateway → plateforme → application → utilisateur Nous avons également compris que le chemin pouvait fonctionner dans le sens inverse lorsqu’une commande devait produire une action physique.
Ce cinquième cours ajoute la dernière pièce nécessaire à notre vision globale : tous les objets connectés n’ont pas la même importance. Leur criticité dépend de leur fonction, de leurs dépendances et des conséquences de leur défaillance. Nous disposons maintenant des bases nécessaires pour entrer dans une couche plus technique.
Ouverture vers le Module 02 — Communications & technologies radio
Un objet connecté devient véritablement connecté lorsqu’il peut échanger des informations. Mais comment ces informations traversent-elles réellement l’air ? Pourquoi certains objets utilisent-ils Bluetooth et d’autres Wi-Fi ? Pourquoi LoRaWAN peut-il communiquer sur plusieurs kilomètres avec une très faible consommation alors que d’autres technologies offrent beaucoup plus de débit ?
Quelle différence existe-t-il entre NFC, Zigbee, Thread, Wi-Fi, Bluetooth Low Energy, NB-IoT, LTE-M et 4G/5G ? Pourquoi la fréquence utilisée influence-t-elle la portée ? Pourquoi une antenne est-elle indispensable ? Comment plusieurs équipements partagent-ils le spectre radio ?
Et surtout, quelles contraintes de sécurité apparaissent lorsque la donnée quitte physiquement l’équipement pour être transmise par radio ? Le Module 02 — Communications & technologies radio sera consacré à cette nouvelle couche. Nous allons progressivement passer : de l’objet → au signal → à l’onde radio → au protocole → au réseau. La prochaine étape consiste donc à comprendre comment un objet connecté communique réellement avec son environnement.