01 · IntroductionUn risque identifié n’est pas nécessairement un risque maîtrisé.
Revenons à NOVACOM, l’entreprise fictive étudiée dans le cours 03. Son portail client concentre plusieurs valeurs métier : dépôt et suivi des demandes, confidentialité des dossiers, exactitude des données de traitement et intégrité des transactions.
L’analyse EBIOS Risk Manager a mis en évidence un scénario préoccupant : un groupe cybercriminel compromet l’identité d’un technicien prestataire, exploite ses accès au portail, exfiltre des dossiers clients puis tente de chiffrer les systèmes pour exercer une extorsion. La gravité a été estimée G4 et la vraisemblance initiale V3. Après traitement, l’objectif pédagogique visé est G4/V1 — une cible, et non une réduction déjà démontrée. Revoir l’étude du cours 03.
Imaginons la suite : la Direction approuve le plan de sécurisation. Trois mois après, le RSSI annonce que « 80 % des mesures sont réalisées ». Peut-elle en déduire que 80 % du risque a disparu ? Non. Une proportion de tâches terminées ne représente ni une probabilité d’attaque, ni une baisse mesurée des conséquences métier.
La Direction doit connaître les mesures effectivement appliquées, leur efficacité observée, les exceptions encore présentes, les responsables, la nature du risque actuel et les décisions à prendre.
Analyser un risque, c’est comprendre une exposition. Le piloter, c’est organiser la responsabilité de son évolution dans la durée.
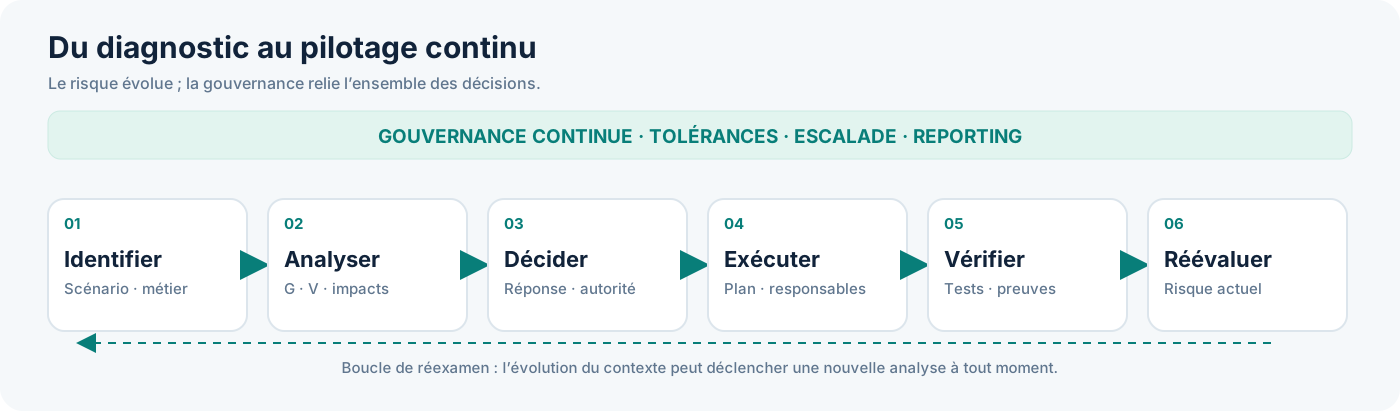
Cette lecture rejoint la logique d’ISO/IEC 27005:2022 : le management des risques englobe l’appréciation et le traitement, mais aussi la communication, la surveillance et la revue. La série NIST IR 8286 montre comment les informations sur les risques cyber alimentent la vision globale des risques de l’organisation.
Objectifs du cours. À la fin, vous saurez construire un registre des risques, structurer un plan de traitement, distinguer la réalisation des contrôles de leur efficacité, concevoir des KPI/KRI/KCI, formaliser une décision et produire un reporting exploitable. Vous manipulerez ensuite un tableau de bord complet avec les données fictives de NOVACOM.
02 · Le registre des risquesCréer une source de vérité qui conduit à l’action.
Le registre des risques (Risk Register) est souvent présenté comme un tableau recensant les risques. Cette définition est correcte mais insuffisante. Son intérêt n’est pas d’accumuler des lignes : il est de relier l’analyse de chaque scénario à son propriétaire, à la réponse décidée, à l’exécution, aux preuves et à la prochaine revue.
Dans un dispositif mature, le registre devient un point de passage entre les métiers, la DSI, la fonction cybersécurité, les responsables de traitement et les autorités de décision.
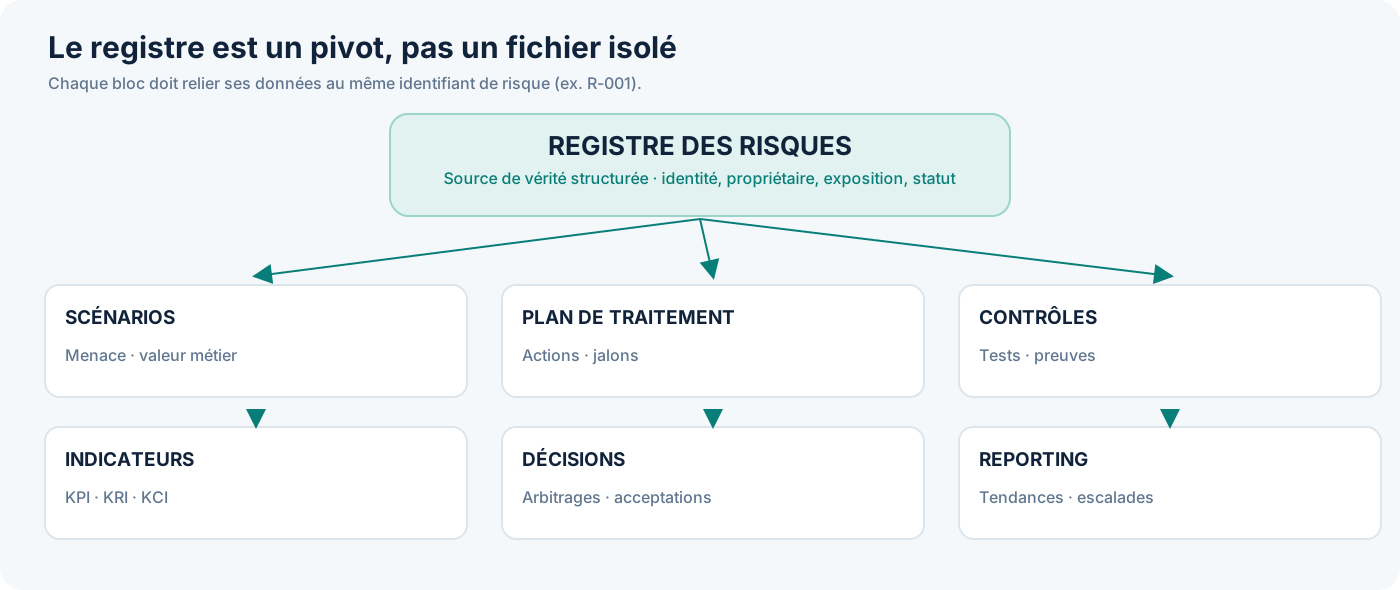
Quels champs conserver ?
| Bloc | Données indispensables | Question satisfaite |
|---|---|---|
| Identification | ID, scénario, activité ou valeur métier, périmètre, date | De quoi parlons-nous ? |
| Appréciation | Gravité, vraisemblance, hypothèses, méthodes, exposition actuelle | Pourquoi ce risque nous préoccupe-t-il ? |
| Responsabilité | Risk Owner, responsable des actions, autorité d’arbitrage | Qui répond de quoi ? |
| Réponse | Option, actions, ressources, échéances, mesures temporaires | Que faisons-nous ? |
| Assurance | Contrôles, tests, résultats, références des preuves | Qu’est-ce qui fonctionne réellement ? |
| Gouvernance | Seuils, décisions, justifications, historique, prochaine revue | Qui doit décider, et quand ? |
Un registre synthétique peut être complété par une fiche détaillée (Risk Detail Record, RDR) contenant l’historique, les hypothèses, les analyses et les pièces justificatives. Cette distinction est notamment décrite par le NIST IR 8286A Rev. 1 : une vue courte pour décider, une documentation suffisamment précise pour justifier.
Valeur métier : confidentialité des dossiers et disponibilité du portail. Scénario : compromission d’un prestataire, accès aux données, exfiltration et extorsion. Propriétaire : Directeur des opérations. Réponse : réduction. Exposition initiale : G4/V3. Exposition actuelle illustrée : G4/V2. Cible : G4/V1. Acceptation : en attente de décision documentée.
Le registre doit distinguer la nature du risque et le statut du processus. Un risque peut être critique et « en traitement », tandis qu’un risque modéré peut être « accepté sous conditions ». Ces dimensions ne se remplacent pas.
03 · Passer de la décision à l’exécutionTraiter le scénario, pas collectionner des outils.
Dans le cours 03, les mesures envisagées pour NOVACOM découlent d’un chemin d’attaque précis. Le cours 04 reprend cette logique, mais exige désormais un dispositif d’exécution : chaque mesure doit avoir un objectif, un responsable, une échéance, des conditions de réussite et une preuve.
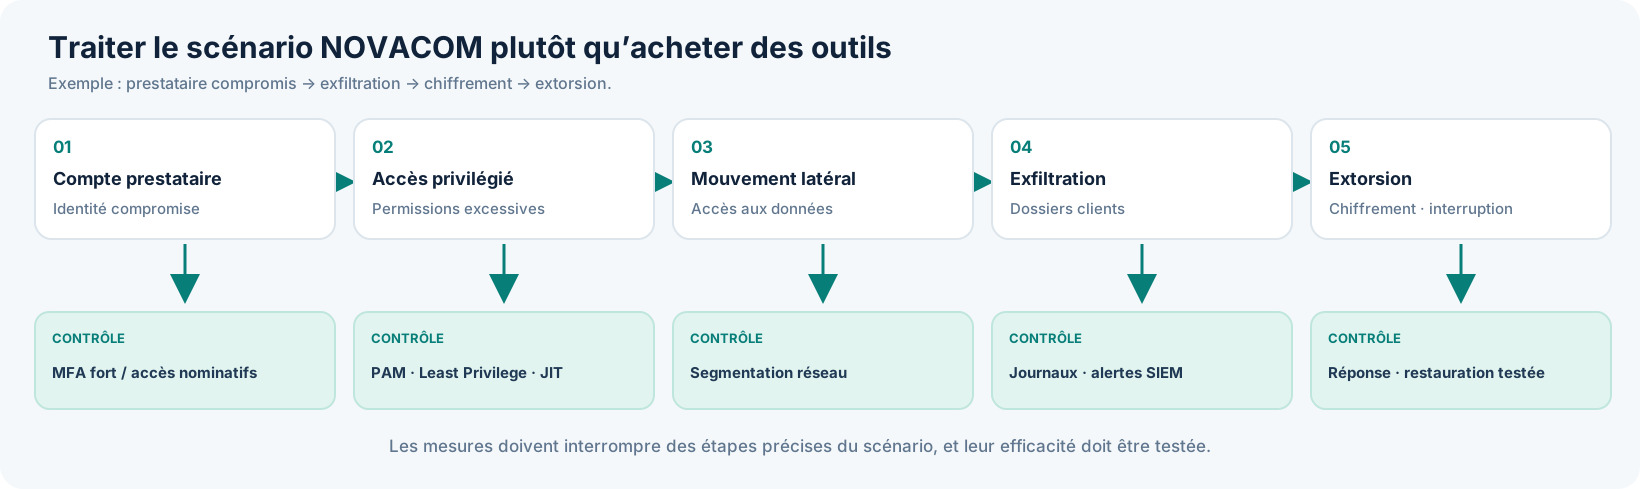
Le plan de traitement comme contrat opérationnel
| Action | Effet recherché | Preuve attendue | Responsable |
|---|---|---|---|
| MFA fort sur les accès prestataires | Rendre l’usage d’identifiants volés plus difficile | Inventaire IAM et tests d’accès sans MFA | IAM |
| Comptes nominatifs et privilèges temporaires | Limiter les capacités et la persistance d’un compte compromis | Revue d’habilitations, journaux JIT/PAM | Infrastructure |
| Segmentation des accès de maintenance | Limiter le déplacement vers les données critiques | Tests de cloisonnement, règles validées | Réseau |
| Centralisation et corrélation des journaux | Détecter les comportements anormaux plus tôt | Test d’alerte, taux de couverture des sources | SOC |
| Tests de restauration | Réduire certaines conséquences du chiffrement | PV de restauration, temps mesurés | Exploitation |
Un taux de progression de 90 % peut être utile pour gérer le projet, mais ne signifie pas que le contrôle est opérationnel à 90 % pour tous les scénarios. Les derniers 10 % peuvent, par exemple, concerner les comptes privilégiés les plus sensibles.
Point de gouvernance. Si la segmentation prend deux mois de retard, il ne suffit pas de décaler la date dans un planning. Il faut documenter la cause, mesurer les conséquences sur l’exposition, mettre en place les mesures compensatoires appropriées, informer le Risk Owner et, si nécessaire, escalader.
04 · Efficacité des contrôlesNe pas confondre « installé », « fonctionne » et « réduit le risque ».
Contrôle déployé
La solution est installée et le processus défini. Cela constitue un fait d’exécution, pas une preuve globale d’efficacité.
Contrôle vérifié
Des tests représentatifs démontrent que le contrôle remplit son objectif dans les conditions prévues, avec des résultats conservés et des exceptions identifiées.
Risque réévalué
L’organisation apprécie à nouveau le scénario : compte tenu des contrôles vérifiés et du contexte actuel, la gravité ou la vraisemblance a-t-elle réellement changé ?
Décision documentée
Le Risk Owner examine l’appréciation, et l’autorité désignée statue sur la poursuite, le renforcement ou l’acceptation éventuelle du risque résiduel.
Prenons un MFA configuré sur les accès prestataires. Si trois comptes de maintenance hérités ne sont pas protégés, le déploiement peut être très avancé, mais le scénario reste crédible. Le contrôle doit donc être apprécié selon son périmètre effectif, les chemins de contournement pertinents et les résultats des tests.
Un élément de preuve doit être fiable, pertinent, daté et retraçable. Une capture d’écran d’un paramètre de configuration ne prouve pas nécessairement que cette configuration est appliquée à l’ensemble des comptes concernés. De même, un compte rendu de test doit préciser ce qui a été testé, quand, par qui, avec quel résultat et quelles limites.
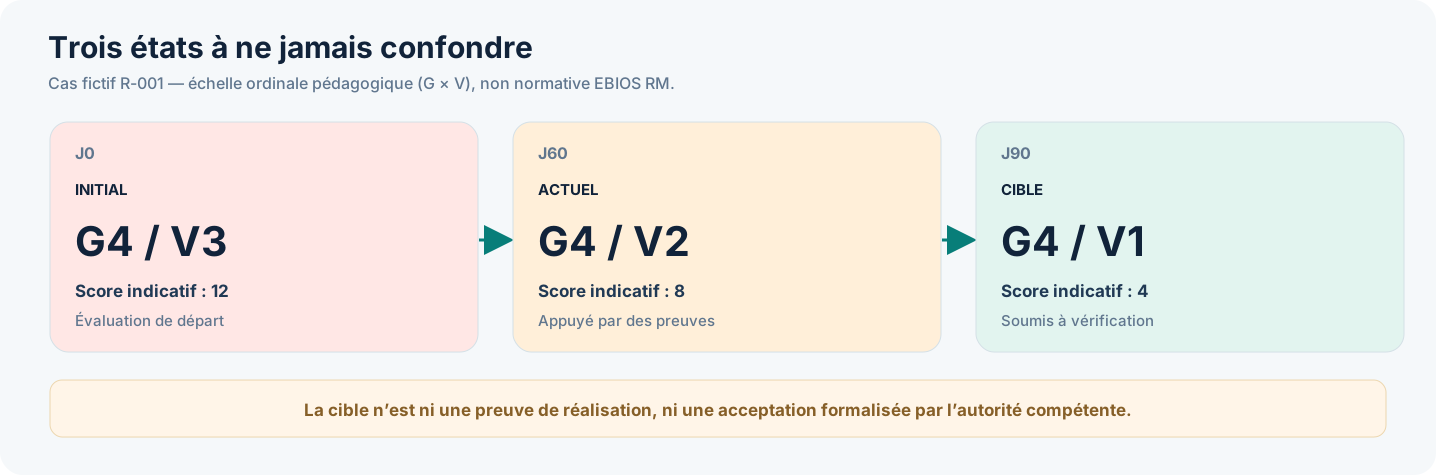
La cotation n’est pas une formule universelle
Pour rendre la matrice lisible, notre outil reprend les cinq niveaux qualitatifs du cours 03 (Faible, Modéré, Important, Élevé et Critique), en croisant la gravité G1 à G4 et la vraisemblance V1 à V4. Il affiche séparément un indice G × V destiné aux courbes et au seuil de démonstration. Ce produit ordinal ne détermine pas la couleur de la matrice et ne constitue ni un calcul normatif EBIOS Risk Manager, ni une mesure financière du risque.
On ne doit pas non plus additionner sans précaution des scores ordinaux pour produire une mesure prétendument scientifique du risque global. Le tableau de bord pourra afficher une tendance indicative, mais l’arbitrage doit rester fondé sur les scénarios, les interdépendances, les objectifs métier et les critères de tolérance.
05 · Mesurer pour comprendreKPI, KRI et KCI : trois questions qu’un seul graphique ne peut pas résoudre.
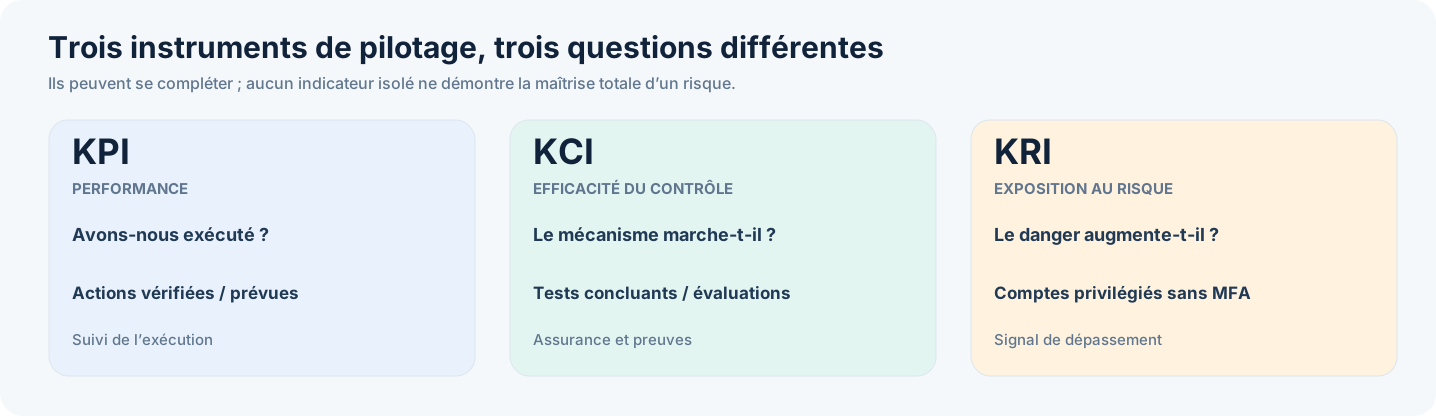
Un tableau de bord de cybersécurité peut sembler excellent parce qu’il affiche de nombreux indicateurs. Pourtant, des chiffres bien présentés mais mal interprétés peuvent masquer une exposition majeure. Il faut distinguer la performance des activités, le fonctionnement des contrôles et les signaux de risque.
| Type | Exemple NOVACOM | Formule ou mode de mesure | Interprétation |
|---|---|---|---|
| KPI | Actions vérifiées avec preuve | Actions vérifiées et documentées / actions totales | Suivi de l’exécution, pas baisse mécanique du risque |
| KCI | Contrôles évalués efficaces | Contrôles testés efficaces avec preuve / contrôles suivis | Signal sur l’efficacité dans le périmètre testé |
| KRI | Comptes privilégiés sans MFA | Nombre de comptes actifs non protégés | Exposition directe ; seuil NOVACOM fictif fixé à zéro |
| KPI | Revues de risques dans les délais | Revues réalisées dans le délai / revues prévues | Discipline du processus, pas qualité automatique des analyses |
Une fiche indicateur doit être gouvernée
Chaque indicateur devrait préciser son objectif, son périmètre, sa formule, sa source, son propriétaire, sa fréquence, ses seuils et les réactions attendues. Sans ces éléments, deux équipes pourraient afficher des chiffres identiques qui décrivent pourtant des réalités différentes.
Par exemple, « 100 % des actions réalisées » n’est pas équivalent à « 100 % des actions vérifiées ». La deuxième mesure exige une référence de preuve et des critères de vérification. À l’inverse, « zéro alerte détectée » n’est pas automatiquement rassurant : cela peut refléter une absence de couverture.
06 · Surveillance & temporalitéLe risque change même lorsque le tableau reste immobile.
Un risque évalué aujourd’hui peut se transformer demain : changement de fournisseur, nouvelle architecture, vulnérabilité exploitable, incident, modification réglementaire, évolution des priorités métier ou dégradation de contrôles précédemment efficaces. La revue doit donc être à la fois périodique et déclenchée par des événements.
Pour un scénario critique, des points rapprochés peuvent être nécessaires. Une organisation peut organiser un suivi opérationnel hebdomadaire, une revue tactique mensuelle et un reporting consolidé trimestriel, tout en escaladant immédiatement les dépassements majeurs. Ce sont des exemples de cadences à adapter, pas des fréquences imposées par une norme.
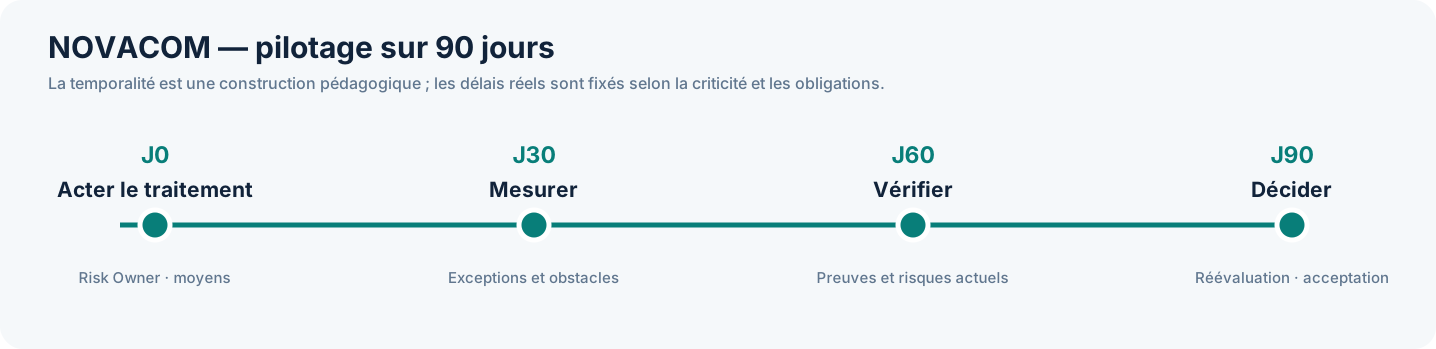
J0, J30, J60, J90 : que doit-il se passer ?
J0. La Direction approuve le principe du traitement. Le risque R-001, son propriétaire, les actions, les ressources et le niveau cible sont enregistrés. Le point de départ est G4/V3.
J30. Le responsable IAM confirme une couverture MFA importante, mais signale des exceptions. Les résultats des premiers tests sont documentés. Il serait prématuré de présenter la cible G4/V1 comme atteinte.
J60. Une partie des contrôles est vérifiée. La segmentation reste incomplète. L’équipe réexamine le scénario et peut, si les données le justifient, documenter un niveau actuel G4/V2.
J90. Les contrôles restants sont testés. Le Risk Owner examine l’appréciation actualisée. L’autorité compétente décide de poursuivre, de renforcer ou éventuellement d’accepter le risque résiduel, au regard des critères applicables. L’atteinte de la cible n’est jamais présumée.
Un risque peut rester ouvert longtemps. La clôture d’un projet de traitement ou d’un ticket technique ne signifie pas nécessairement la disparition du risque. Même accepté, un risque pertinent peut exiger une surveillance et une réévaluation.
07 · Autorité et arbitrageQui a le droit de décider que le risque restant est acceptable ?
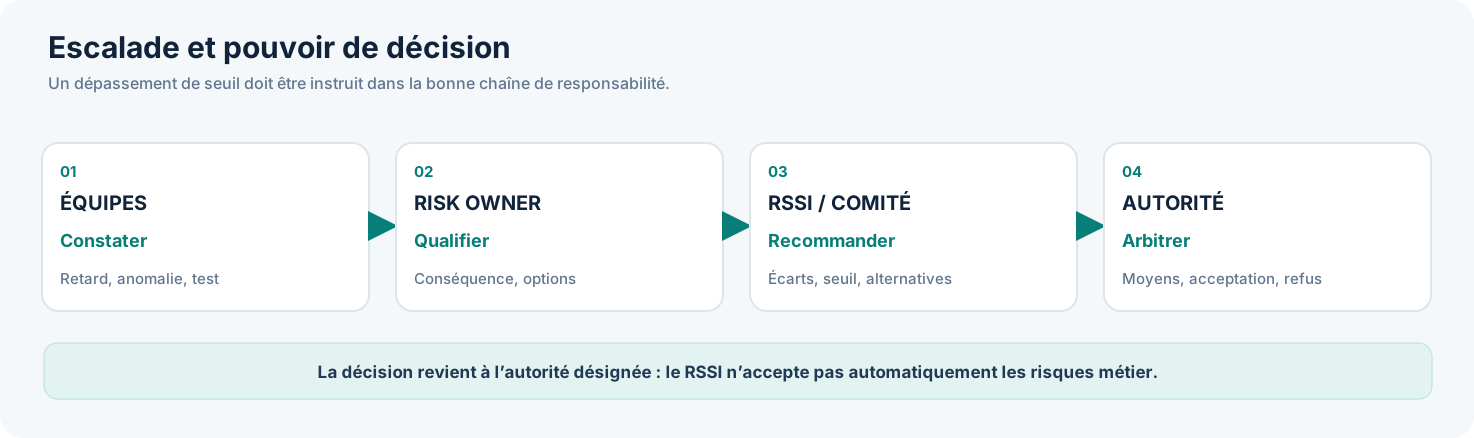
L’acceptation du risque (Risk Acceptance) est un acte de gouvernance. Elle ne doit pas être déduite d’un simple score vert. Une organisation peut définir des seuils d’escalade, mais la compétence pour accepter un risque dépend de son organisation, des délégations de pouvoir, des obligations et du type de conséquence considéré.
Le Risk Owner porte la responsabilité du risque relevant de son activité. Le RSSI anime l’analyse, conseille, alerte et structure le suivi. Les équipes techniques exécutent. L’audit interne peut apporter une assurance indépendante selon son mandat. La décision relève de l’autorité compétente définie par la gouvernance.
Que documenter pour une acceptation formelle ?
Une acceptation sérieuse doit pouvoir retrouver le scénario, le niveau actuel et ses hypothèses, le propriétaire du risque, les contrôles existants, les options envisagées, la justification, les conditions éventuelles, l’autorité décisionnaire et la date de réexamen. Une acceptation accordée pour six mois ne doit pas devenir implicitement permanente.
Supposons que NOVACOM accepte temporairement certains accès prestataires sous surveillance renforcée, en attendant la mise en œuvre du PAM. Si une nouvelle voie d’attaque apparaît, ou si les conditions de surveillance ne sont plus assurées, la décision doit être réexaminée.
Piège fréquent. « Le RSSI a validé l’acceptation » peut être insuffisant et même inapproprié si le RSSI n’est pas titulaire de cette délégation. La recommandation technique, la responsabilité métier et l’autorité d’approbation doivent rester distinctes.
08 · Reporting de managementParler en conséquences, tendances et décisions — pas en catalogues d’outils.
Une Direction doit pouvoir saisir rapidement quatre choses : les activités exposées, les changements importants depuis la dernière revue, les décisions nécessaires et les conséquences des options possibles. Les détails techniques sont indispensables à l’instruction, mais ne doivent pas enfouir l’enjeu de décision.
Exemple de note à la Direction NOVACOM
NOTE DE GOUVERNANCE · EXEMPLE FICTIF
Accès privilégiés des prestataires — portail client
Situation. Le risque de compromission d’un compte prestataire reste susceptible de conduire à une divulgation massive de dossiers clients et à une interruption du portail.
Évolution. L’appréciation initiale G4/V3 a été réévaluée à G4/V2 sur la base des contrôles déjà examinés. La cible G4/V1 demeure à démontrer.
Écart. Des comptes privilégiés sans MFA et des retards de segmentation subsistent. Le niveau actuel dépasse les critères de traitement prioritaires retenus dans la simulation.
Décision attendue. Confirmer la priorité des actions restantes, arbitrer les moyens complémentaires, mandater le Risk Owner pour une revue rapprochée et maintenir une escalade en cas de dépassement prolongé.
Suivi. Les responsables techniques produisent les preuves ; le RSSI consolide l’information ; le propriétaire du risque fait examiner la nouvelle appréciation par l’autorité compétente.
Il faut également surveiller les dépendances entre risques. Une défaillance d’un service d’identité peut contribuer à plusieurs scénarios à la fois ; un fournisseur unique peut faire peser un risque de concentration sur plusieurs services. Additionner les notes qualitatives des registres sans méthode d’agrégation ni prise en compte des corrélations donnerait une impression artificielle de précision.
09 · Laboratoire NOVACOMUn tableau de bord complet à manipuler : du registre à la décision.
Nous passons maintenant de la lecture à la pratique. Le NOVACOM Risk Dashboard est une application pédagogique autonome. Elle s’ouvre avec un jeu de données fictives, articulé autour de R-001 — le scénario déjà analysé dans le cours 03 — et enrichi de plusieurs risques complémentaires pour explorer les arbitrages, les contrôles et le reporting.
Le lecteur peut modifier un risque, créer des actions, enregistrer des preuves de vérification, adapter des mesures de KRI, consigner des décisions, simuler une réévaluation et exporter ses résultats au format JSON ou CSV. Les modifications sont conservées dans son navigateur, sans compte et sans serveur.
Précaution. Les données sont fictives et le laboratoire n’est pas un système de GRC institutionnel. Le stockage local ne fournit ni authentification, ni sauvegarde centralisée, ni workflow de signature. N’y saisissez pas de données sensibles réelles, surtout depuis un poste partagé.
L’application peut être utilisée intégralement depuis cette page ou ouverte séparément. Le téléchargement d’un fichier JSON permet de conserver votre travail et de le réimporter plus tard.
10 · Mise en pratiquePortfolio 04 : produire un dispositif opérationnel de pilotage des risques.
La meilleure manière de comprendre ce cours consiste à transformer le laboratoire en livrable professionnel. Trois exercices progressifs sont proposés.
Mission 1 — Comprendre NOVACOM
Ouvrez R-001, repérez le Risk Owner, distinguez le niveau initial de la cible, puis identifiez les actions en retard et les contrôles dont l’efficacité reste à démontrer.
Mission 2 — Gouverner un retard critique
Considérez que la segmentation a pris trente jours supplémentaires. Documentez le statut de l’action, proposez une mesure compensatoire, rédigez une escalade et expliquez pourquoi l’appréciation du risque ne peut pas être réduite automatiquement.
Mission 3 — Adapter le laboratoire à un autre service
Créez un nouveau scénario, affectez un Risk Owner, définissez un plan de traitement, enregistrez un contrôle et un indicateur, puis rédigez une décision. Exportez le registre et le projet JSON.
Les quatre livrables attendus
| Document | Contenu attendu | Critère de qualité |
|---|---|---|
| Registre des risques | Scénarios, cotations, responsabilités, révisions | Chaque risque est identifiable et justifié |
| Plan de traitement | Actions, échéances, moyens et preuves | Chaque action modifie un aspect du scénario |
| Tableau de bord | KPI/KRI/KCI, alertes, tendances, tolérances | Chaque anomalie mène à une interprétation |
| Note d’arbitrage | Exposition, options, décision requise, responsable | Un dirigeant comprend quoi décider et pourquoi |
Un bon livrable ne se mesure pas au nombre de pages, mais à la traçabilité du raisonnement et à la capacité de reconstituer la décision.
11 · ÉvaluationQuiz de consolidation — 10 questions.
Les questions portent sur des situations de management, pas seulement sur des définitions. Sélectionnez une réponse pour chacune, puis corrigez votre travail. Vous recevrez le score et l’explication de chaque choix.
12 · Synthèse et suiteLa maturité GRC se mesure à la qualité des décisions et à la maîtrise démontrée.
Une organisation peut disposer d’une méthodologie sophistiquée, d’un registre de centaines de risques et d’outils de visualisation avancés, tout en restant incapable de montrer qu’une exposition critique a réellement diminué. À l’inverse, un dispositif sobre peut être très efficace s’il relie clairement les scénarios, les responsabilités, les moyens, les preuves et les arbitrages.
Ce cours clôt le Module 02, consacré à l’analyse, au traitement et au pilotage des risques. Le Module 03 abordera la construction et le management d’un Système de Management de la Sécurité de l’Information (SMSI) : comment intégrer les risques dans un système documenté de politiques, processus, responsabilités, contrôles, mesure des performances et amélioration continue.
Références
ISO/IEC 27005:2022, Guidance on managing information security risks ; NIST, IR 8286 Rev. 1 (2025), Integrating Cybersecurity and Enterprise Risk Management ; NIST, IR 8286A Rev. 1 (2025), Identifying and Estimating Cybersecurity Risk ; NIST, Cybersecurity Framework 2.0.